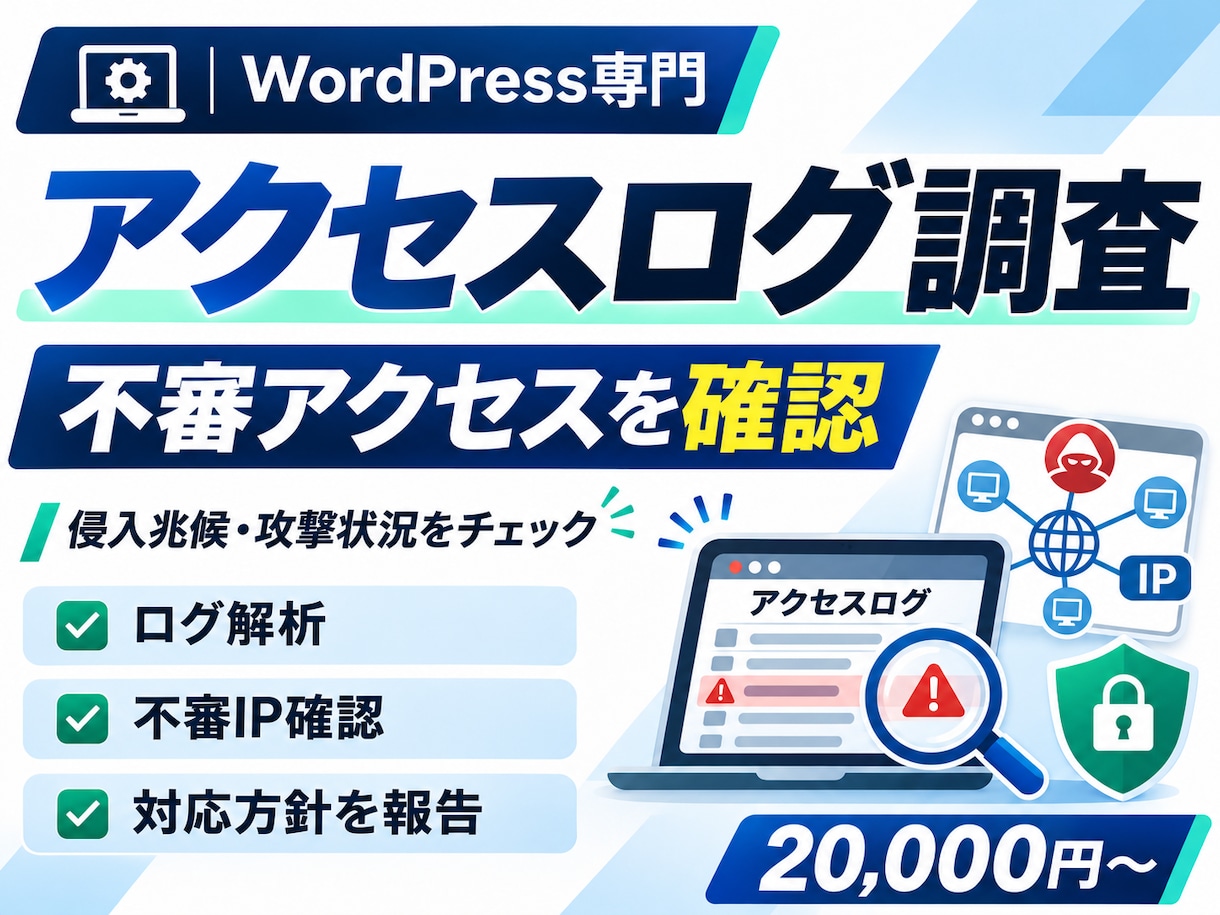
ログイン試行が急増した、海外からの不審なアクセスが気になる、サーバーからアラートが届いた。WordPressとサーバーのアクセスログを対象に、異常なリクエストや認証失敗の傾向を整理します。何が起きているのか分からない状態から、必要な対策を判断できる状態にするための調査です。
【こんな方におすすめ】
サーバー会社から警告された担当者、不審なアクセスの実態を知りたい企業、WAF導入前の状況を把握したい運営者に適しています。
【基本料金に含まれる作業】
・対象はWordPress 1サイト・ログ最大7日分・合計2GBまでです。
・アクセス・エラーログを基にアクセス元、時刻、リクエスト傾向、ステータスコードを確認します。
・ログイン試行、既知の攻撃パスへのアクセス、異常なリクエスト集中などを整理します。
・不審度と影響可能性を分けて、改善優先度を提示します。
【納品内容】
概要レポート、重要なログの抜粋、推奨する対策案を納品します。
【作業の流れ】
①調査目的と範囲を合意→②ログ受領→③傾向分析→④異常候補の確認→⑤報告。
【作業方針】
作業開始前に対象環境・権限・作業可能な時間帯を確認します。設定変更や更新を伴う場合は、バックアップや切り戻し手段の有無を事前に確認し、影響が予想される操作は合意の上で進めます。原因や影響範囲が当初の想定を超える場合は、勝手に作業を拡大せず、状況と追加対応案をお伝えします。
調査・作業は依頼者が所有または正当に管理するサイトに限ります。アクセス情報は必要最小限とし、作業完了後は一時的な権限や認証情報の見直しをご案内します。
【基本料金に含まれないこと・ご注意】
攻撃者の特定、犯罪捜査、侵入の不存在証明、フォレンジック調査、改ざん復旧、恒常的な監視は含みません。サーバーで取得・保存されていない情報は調査できません。ログから個人の特定を行うことは目的としません。
購入前に対象URLと症状・希望内容をメッセージでお知らせください。作業範囲と対応可否を確認した上でご案内します。
【ご購入前にお知らせください】
調査目的、対象URL、サーバー会社、調べたい期間、アラートの内容、利用可能なログ種別をお知らせください。ログの取得・調査について正当な権限があることが前提です。ログにはIPアドレス等が含まれるため、目的に必要な範囲で安全に提供してください。
【共通のお願い】
正当な所有・管理権限があるサイトのみご依頼ください。作業対象・実施日時・バックアップ方針を合意した後に着手します。アクセス権は必要最小限とし、作業終了後の一時アカウント無効化または認証情報変更にご協力ください。