2026年11月17日、Java(OpenJDK)に、認証なしで外部からプログラムを実行されるおそれのある脆弱性「Java4Shell(CVE-2026-114938)」が公表されました。
ただし対象になるのは「Javaのバージョン」「CPUの種類」「起動時の設定」の3つがそろったサーバーだけです。
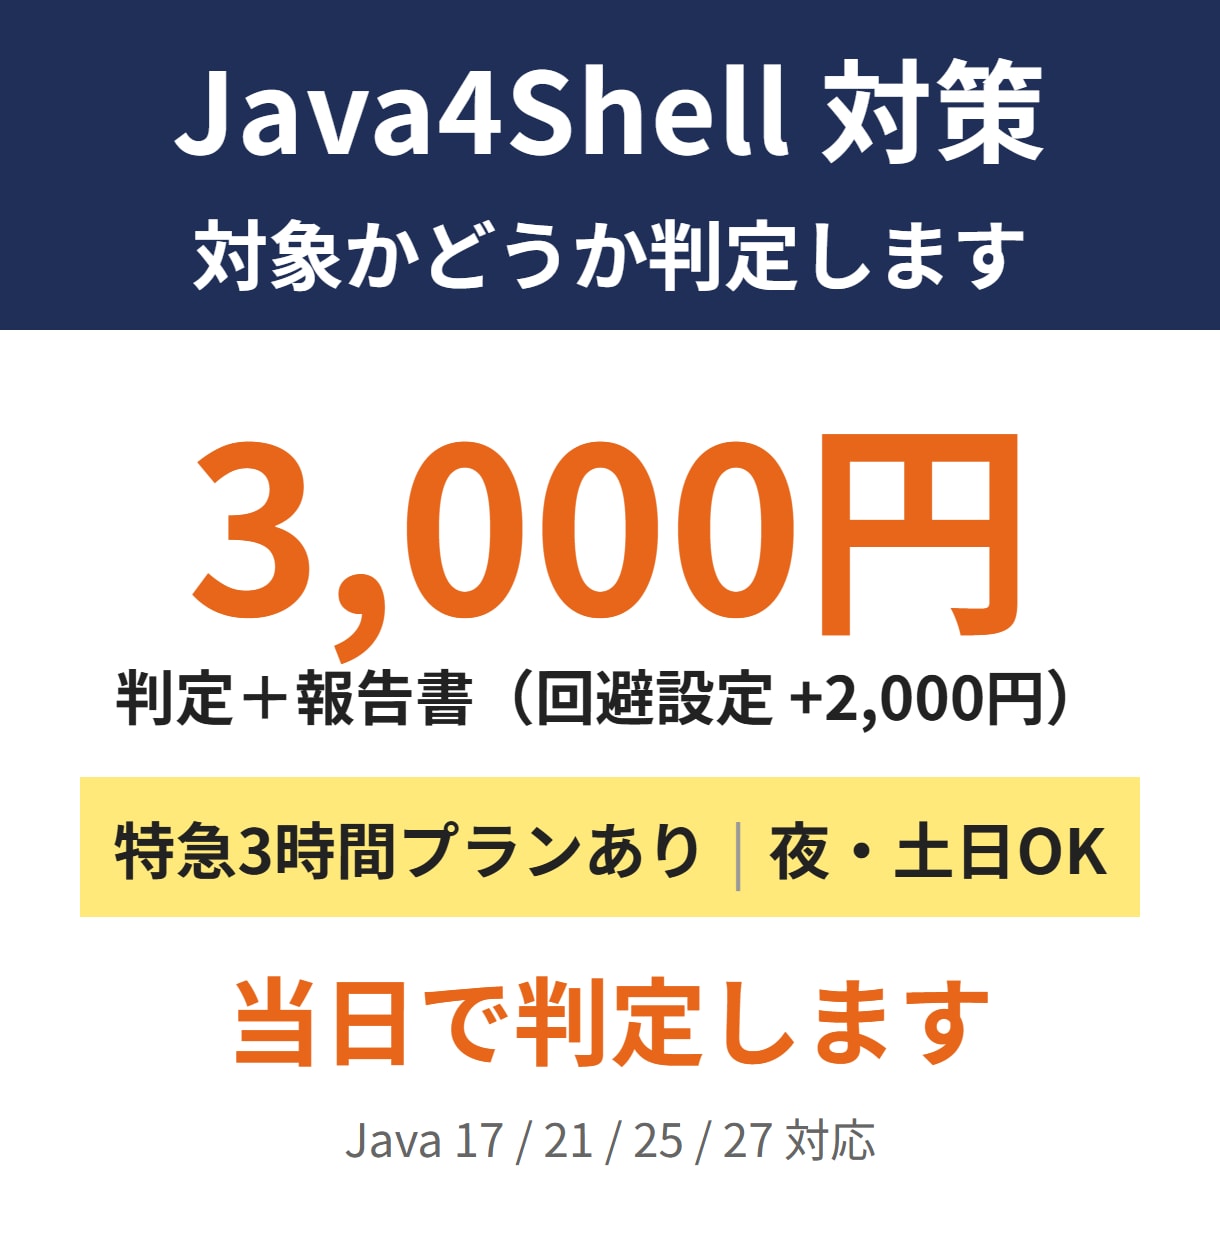
このサービスでは、あなたのサーバーが本当に対象かどうかを判定し、対象だった場合は公式に案内されている回避の設定まで入れます。
■ こんな方へ
・ニュースを見たが、自社のJira・Jenkins・Keycloak・Javaアプリが対象かわからない
・使っているJava(Temurin、UbuntuのOpenJDKなど)の修正版がまだ出ていない
・マインクラフト(Java版)のサーバーをVPSで動かしている
・社内に詳しい人がいない、担当者の手が回らない
■ 基本料金(3,000円)でやること
1. Javaのバージョン・CPUの命令・起動設定を1つずつ確認
2. 「対象/対象外」と、その理由を書いた報告書をお渡し
対象外ならここで終わりです。
■ 対象だった場合(有料オプション +2,000円)
1. 回避の起動設定(Base64の高速化処理を止める設定)を入れる
2. サービスを再起動
3. 動いているJavaに設定が反映されたかをコマンドで確認し、結果を報告書に貼る
修正版を待たずに守れます。修正版が出たら更新の手順もお送りします。
■ 4つの約束
・判定の理由を、確認したコマンドと結果つきで書きます
・設定でサービスが動かなくなった場合は、その場で元に戻します
・作業後7日間は無料で質問に答えます
・作業前に、何をするかを書いてお送りし、OKをいただいてから始めます
■ 作業の流れ
1. 購入前に「OS」「Javaで動かしているもの」「Dockerを使っているか」を教えてください(無料でお答えします)
2. ご購入
3. 作業用の一時的なログイン(SSH)をいただく
4. 判定 → 報告
5. (対象の場合)オプション購入 → 回避設定 → 再起動 → 確認
6. 作業用のログインを消していただく
■ 対応できる環境
Linux(Ubuntu・Debian・RHEL系・Amazon Linux)のVPS・クラウド。systemd・Docker・Kubernetesで動かしているJava。Windows Serverはご相談ください。
■ 出品者について
大分高専 情報工学科4年です。Linuxのサーバーを自分で借りて運用し、予約サイトなどを作って公開しています。応用情報技術者試験に合格しています。学生のため、夜や土日も動けます。
・やり取り・お支払いはすべてココナラの中で行います。
・サーバーへのログインは、作業専用のアカウントを作っていただき、作業が終わったら削除してください。パスワードなどは、ココナラのトークルームで、作業後に変更していただける形でお送りください。
・回避設定ではサービスを再起動します。止めてよい時間帯をご指定ください。
・アプリの中身(自社のプログラム)の改修は含みません。必要な場合は別にお見積りします。
・判定と設定は公式に公表されている情報にもとづいて行います。この作業ですべての攻撃を防げることを保証するものではありません。
・Java 8 / 11 や、ARMのCPU(Apple シリコン、AWS Graviton など)は今回の件の対象外の見込みです。購入前に無料でお答えしますので、先にご相談ください。