▼こんな方へ
・Claude Code・Cursor・ChatGPT・Lovable・Bolt・v0 などでアプリやサイトを作った
・動いてはいるが「このまま公開して大丈夫か」判断できない
・お客様や社内に出す前に、第三者の目でセキュリティを確認したい
・Supabase・Firebase・Stripe の設定が正しいか分からない
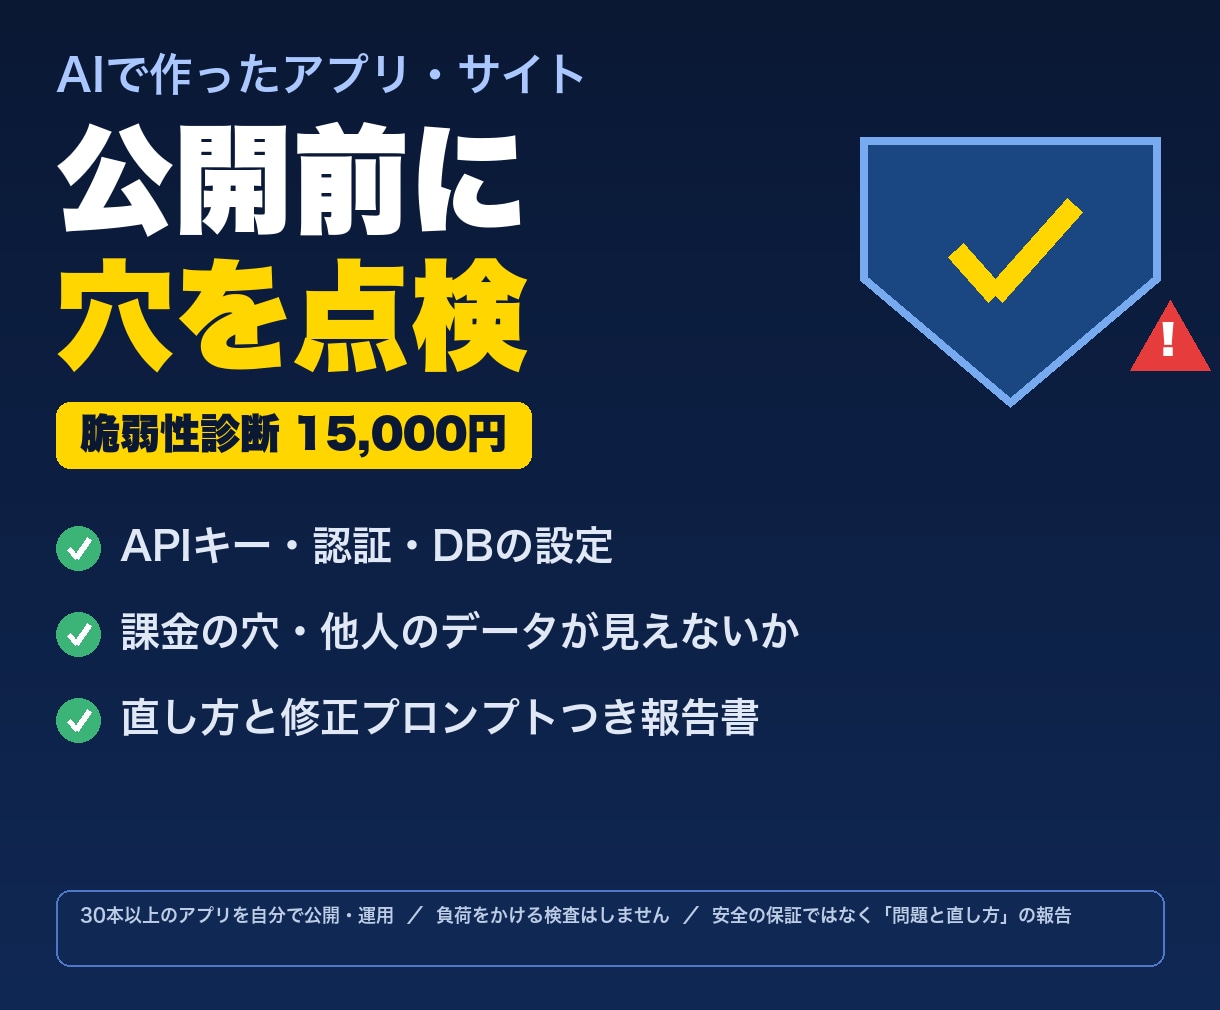
▼点検すること(AIで作ったものに多い穴を中心に)
1. 鍵の露出:APIキー・トークンがブラウザ側のコードや公開リポジトリに出ていないか
2. 認証・権限:ログインなしで管理画面やAPIに届かないか。他人のデータが見えないか(Supabase RLS・Firebase ルール)
3. データベース:公開テーブル・匿名で書き込める口・削除できる口
4. 課金:Stripe等の支払い確認をブラウザ側だけでやっていないか(無料で通る穴)
5. 入力:SQL/コマンド/スクリプトの混入(XSS・インジェクション)、ファイル送信の制限
6. 通信と設定:HTTPS・セキュリティヘッダー・CORS・Cookie属性・依存パッケージの既知の脆弱性
7. 情報の出しすぎ:エラー画面・ソースマップ・.env・バックアップファイル・管理者のメール
▼お渡しするもの
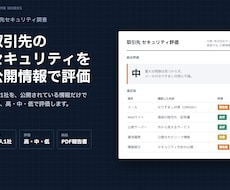
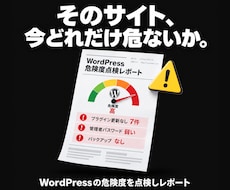
・診断報告書(PDF):見つかった問題を「危険度 高/中/低」と「該当箇所」「なぜ危ないか」「直し方」で一覧
・AIにそのまま貼れる「修正依頼プロンプト」(Claude Code・Cursor用)
・公開前チェックリスト(次回から自分で確認できる形)
・報告後の質問 1往復
▼進め方
1. 購入後、サイトのURL(または公開前ならコード一式・GitHubの閲覧招待)と、使っている基盤(Supabase等)を教えてください
2. 承諾の確認のうえ診断(通常2〜3日)。サイトに負荷をかける検査はしません
3. 報告書をお渡しします
▼制作者について
AI開発ツールでアプリを30本以上作り、App Storeとウェブで公開・運用しています。Supabase・Vercel・Stripe を自分の製品で動かし、AIで作った人が実際につまずく穴(鍵の置き場所・権限の抜け・課金の検証漏れ)を日常的に直しています。
※診断は問題の発見と改善提案であり、安全を保証するものではありません。
ご購入前にメッセージで次を教えてください。
・対象のURL(公開前の場合はコードの共有方法:ZIP または GitHub の閲覧権限)
・使っている基盤(Supabase/Firebase/Vercel/Stripe など分かる範囲で)
・規模の目安(画面数・おおよその行数)と公開予定日
【必ずご確認ください】
・診断できるのは、購入者ご自身が管理(所有)するサイト・アプリだけです。第三者のサイトはお受けできません。診断前にトークルームで承諾を確認します
・サイトに負荷をかける検査や、データを壊す操作は行いません。他社のサーバー(共有サーバー・SaaS)の基盤そのものは対象外です
・本番の秘密情報(APIキー・パスワード)は送らないでください。必要な場合は一時的なものをご用意ください
・1件=1サイト(1リポジトリ・目安5,000行まで)。超える場合は見積り相談をご利用ください
・修正作業はオプションです(報告書に沿ってご自身またはAIで直せる形にしてお渡しします)