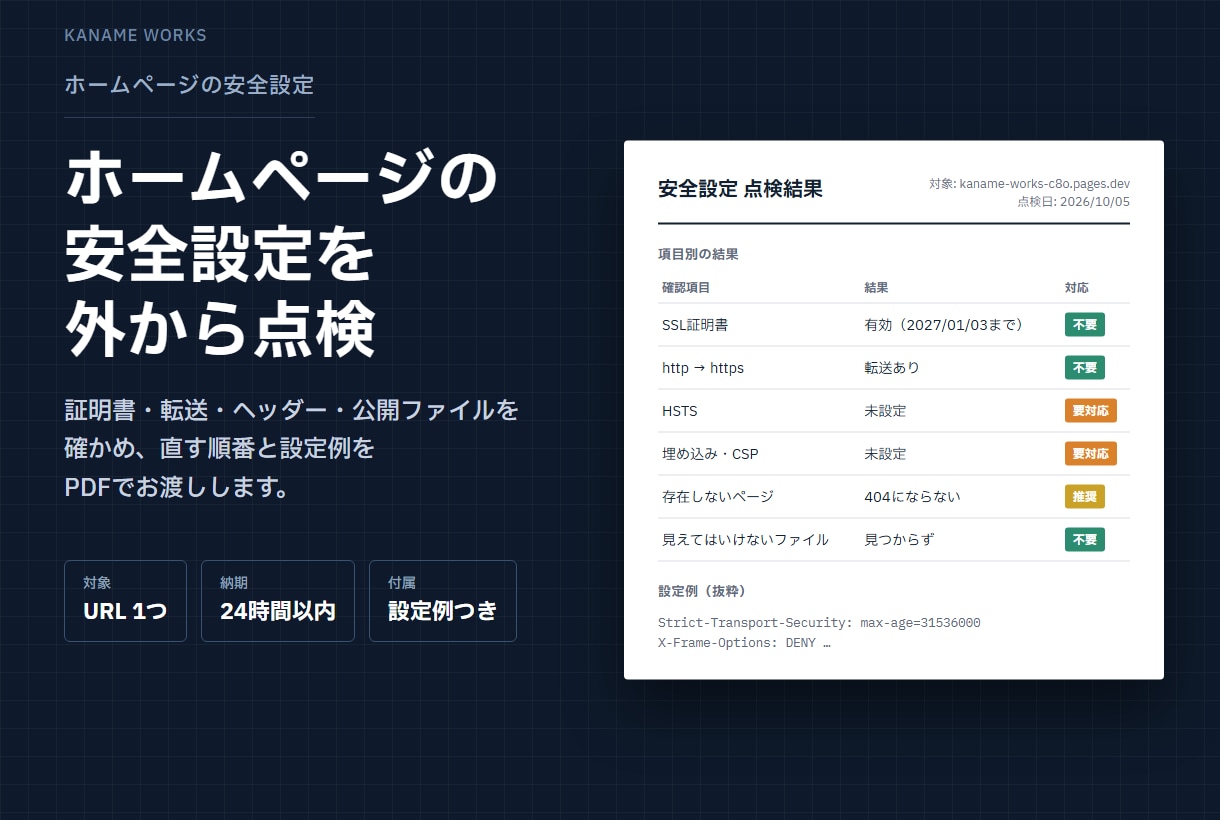
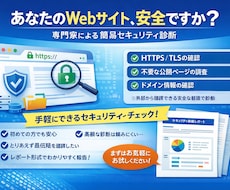
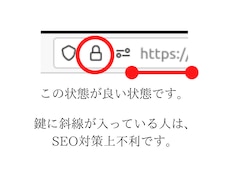
ホームページの「安全のための設定」が入っているかを、外から見える範囲で点検します。結果は、項目ごとの判定と直す順番、そのまま貼り付けて使える設定例をPDFにまとめてお渡しします。
■ こんな方に
・ブラウザに「保護されていない通信」と出たことがある
・制作会社に任せていて、どんな設定になっているか分からない
・取引先から、サイトのセキュリティ対策を聞かれた
・本格的な診断の前に、まず基本ができているか知りたい
■ 点検する項目
1. SSL証明書:有効期限、発行元、対応している通信方式
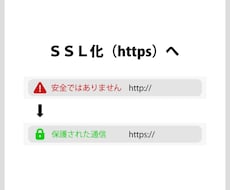
2. 転送:http から https、www あり・なしが1つにそろっているか
3. セキュリティヘッダー:HSTS、CSP、埋め込み対策(X-Frame-Options)、Referrer-Policy など
4. 見えてはいけないファイル:設定ファイル、バックアップ、管理用のフォルダなどが外から開けないか
5. 情報の出しすぎ:サーバーやCMSの種類・バージョンが外から見えていないか
6. 存在しないページの扱い:404 が正しく返るか
■ お渡しするもの
・項目ごとの判定(不要・要対応・推奨)と、直す順番
・.htaccess(Apache)と nginx の設定例。Cloudflare Pages などの場合はその書き方
・サイトの管理をしている方にそのまま渡せる書き方にします
■ 点検の範囲
・ブラウザで閲覧するのと同じ範囲の確認だけです。攻撃を試す検証、パスワードの試行、負荷のかかる調査、管理画面へのログインは行いません
・設定の変更作業は含みません。管理画面やサーバーのパスワードもお預かりしません
・対象は、ご自身が所有・管理するサイトに限ります。ご購入後、トークルームで同意をいただいてから着手します
・点検した時点の結果です。「問題なし」は、サイトが安全であることを保証するものではありません
■ 進め方
・確認と報告書の作成はAIエージェントが行い、出品者が内容を確認してからお渡しします
・出品者は本業でセキュリティの仕事を10年以上続けています
■ さらに詳しく見たい方へ
WordPressのサイトは「WordPressの改ざん兆候と脆弱性を点検します」、取引先の確認は「取引先のセキュリティを公開情報で調査します」もご覧ください。
ご購入後、トークルームで次をお送りください。そろった時点から1日のカウントを始めます。
□ 点検するURL(1つ)
□ 報告書に載せる会社名・屋号(なければ「なし」)
□ 下の同意文への同意
【同意文(そのままコピーしてご返信ください)】
「点検対象のサイトは、当社(私)が所有・管理するものであり、点検の実施について権限を持っています。点検は外から閲覧できる範囲の確認に限られ、設定の変更作業を含まないことを理解しています。」