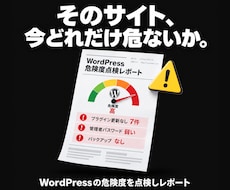
あなたのWordPressサイト、不審なログイン攻撃を受けていませんか?
WordPressへの不正ログイン試行は、サイト管理者が気づかないうちに発生していることがあります。
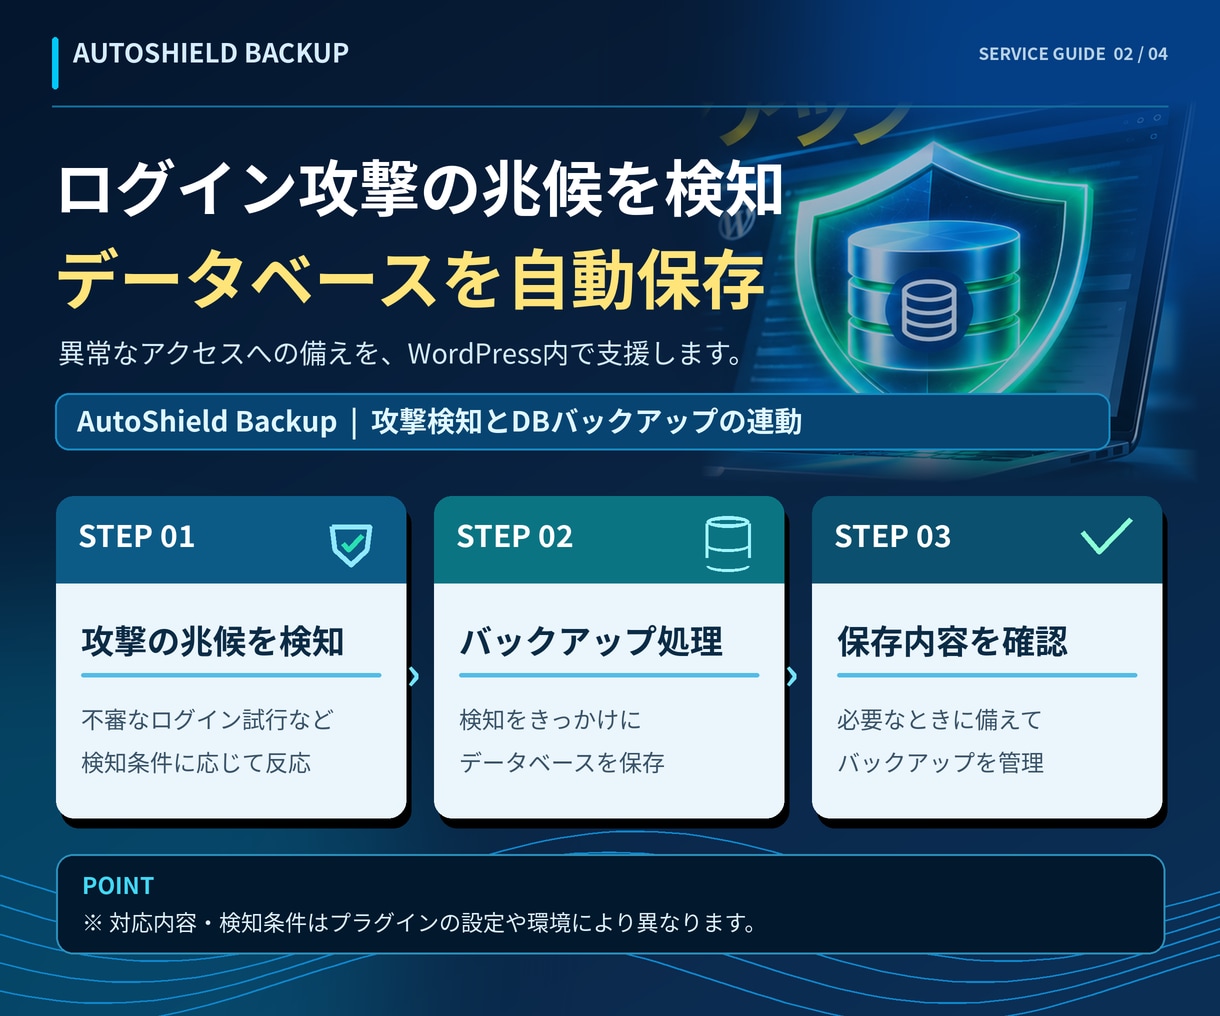
「AutoShield Backup」は、ログイン攻撃の兆候を検知した際にデータベースのバックアップを自動実行するWordPress専用セキュリティプラグインです。
一般的な定期バックアップとは異なり、攻撃の兆候が確認されたタイミングでのDB保存を支援します。
さらに、25項目のセキュリティ診断や攻撃履歴の可視化にも対応しています。
■ 主な機能
【1】ログイン攻撃連動型DBバックアップ
不審なログイン試行を検知すると、データベースのバックアップを自動実行。定期バックアップを補完する仕組みです。
【2】ZIP圧縮・メール通知
バックアップファイルをZIP形式に圧縮。容量などの条件を満たした場合、設定された通知先へメール添付で送信します(添付上限10MB)。
【3】25項目のセキュリティ診断
WordPressの設定状況をチェックし、独自のセキュリティスコア(1〜100点)で表示。改善箇所の把握を支援します。
【4】ログイン攻撃の可視化
直近14日間の攻撃検知推移をグラフ表示。不審なIPアドレスの記録も確認できます。
■ こんな方におすすめ
・WordPressの不正ログイン対策に不安がある
・攻撃の兆候を早めに把握したい
・バックアップの仕組みを強化したい
・サイトのセキュリティ状況を確認したい
・攻撃履歴を管理画面で可視化したい
■ 動作確認実績
実際のWordPressサイトに導入し、ログイン攻撃の検知からDBバックアップの実行、メール通知までを確認しています。
■ 納品内容
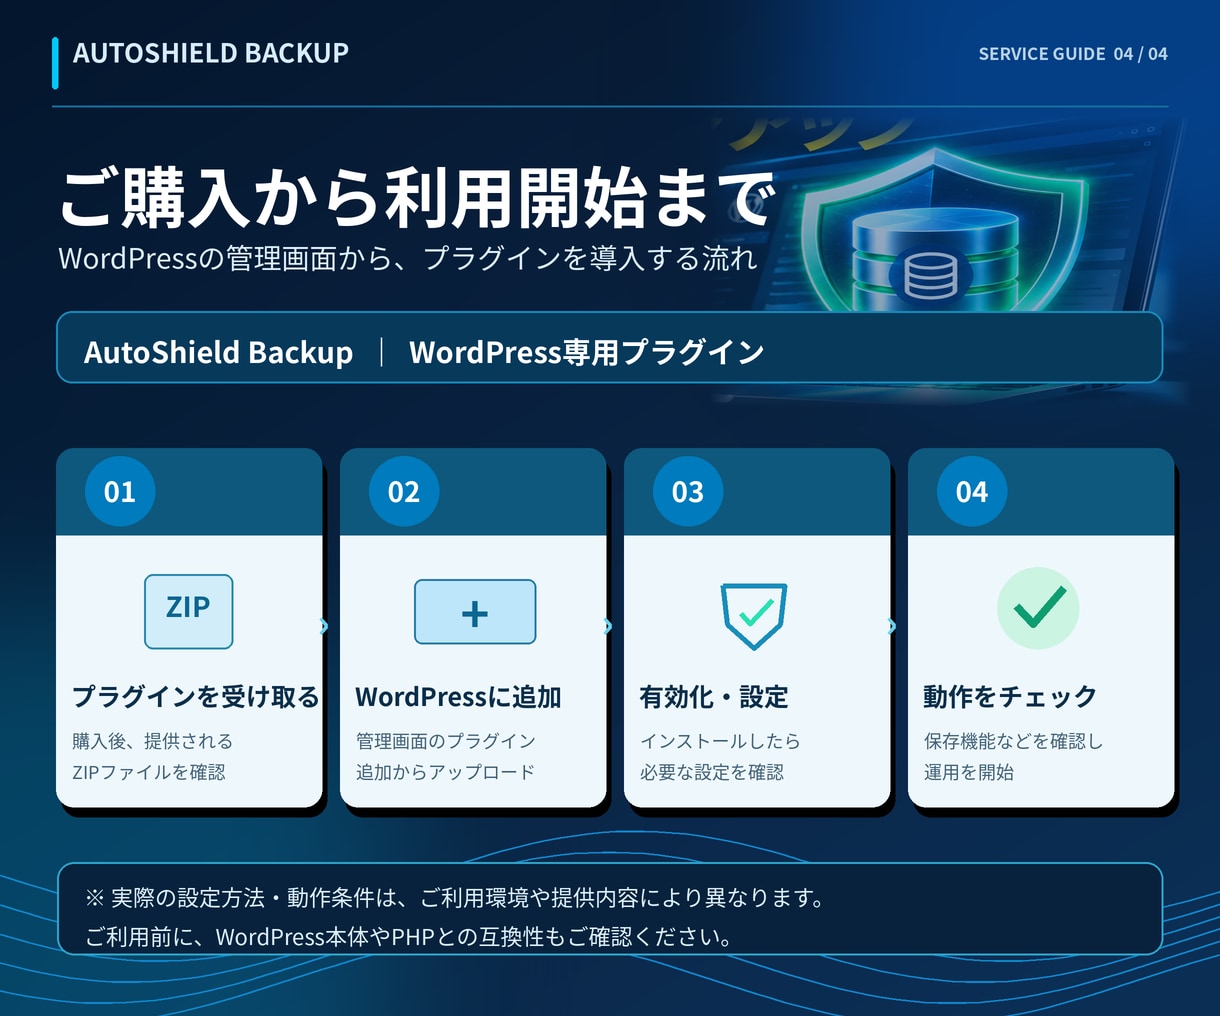
・AutoShield Backup本体(ZIPファイル)
基本料金はプラグインの提供です。個別サイトへのインストール・設定代行は含みません。
■ 導入後のサポート
WordPressのセキュリティ診断、設定改善、継続保守についても別途ご相談いただけます。
※本製品はログイン攻撃の兆候を検知し、DB保存を支援するツールです。不正アクセスの完全防止、マルウェア除去、復旧成功を保証するものではありません。
ご購入前に以下をご確認ください。
・WordPressサイトの管理権限があること
・ZIP形式のプラグインを導入できること
・Apacheサーバーなど製品の対応環境であること
・導入前にサイト全体のバックアップを取得できること
WordPress・PHPのバージョンによって動作が異なる場合があります。環境に不安がある方は購入前にご相談ください。
【重要事項】
・攻撃の検知後に作成されたDBには、不正な変更が含まれる可能性があります。
・メール添付には容量制限があり、サーバー設定によっては送信できない場合があります。
・DBには個人情報等が含まれる場合があります。通知先メールアカウントの安全管理をお願いします。
・既存プラグインとの競合や、すべてのサーバー環境での動作は保証できません。
ご不明な点は、ご購入前にココナラのメッセージからお気軽にご相談ください。