▼こんな方へ
・会社や店のホームページを何年も更新していない
・制作会社と連絡が取れず、中身が分からない
・ニュースの情報漏洩やハッキングを見て、自分のサイトが不安になった
・サーバー会社から警告メールが来た
▼点検すること
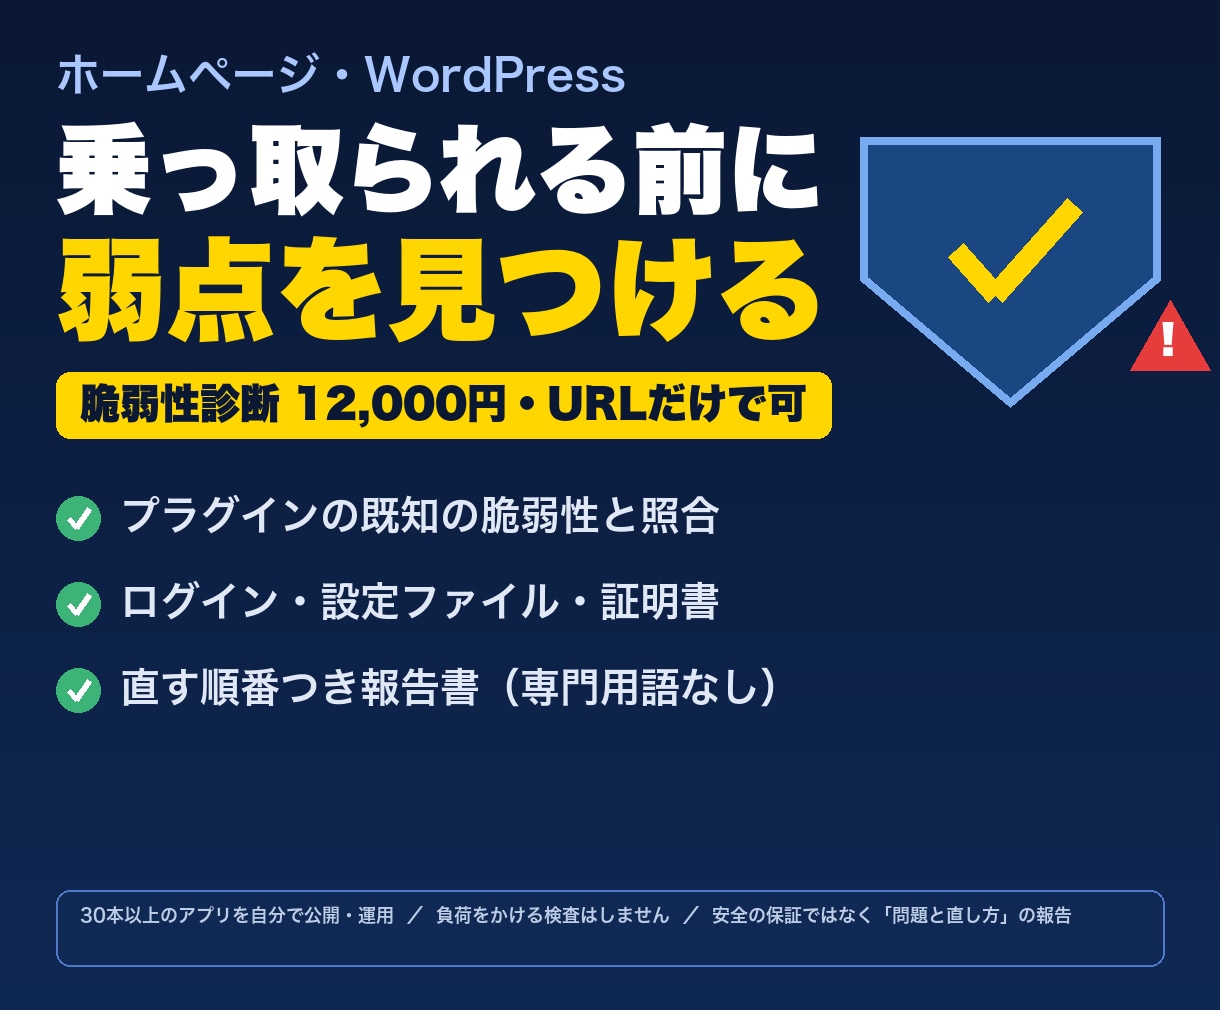
1. WordPress本体・テーマ・プラグインの版と既知の脆弱性(公開されている脆弱性情報と照合)
2. ログイン画面:管理URLの露出・総当たり対策・ユーザー名の露出・二段階認証の有無
3. 設定ファイルとバックアップ:.env・wp-config・バックアップの公開
4. 通信:HTTPS・証明書の期限・セキュリティヘッダー(HSTS・CSP など)
5. 改ざんの兆候:見慣れないページ・スクリプト・リダイレクト・検索結果の異常
6. 問い合わせフォーム:スパム対策・送信先の露出
7. サーバー側の公開情報:ディレクトリ一覧・不要なポート・古いPHP
▼お渡しするもの
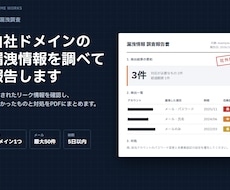
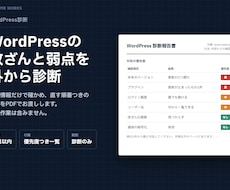
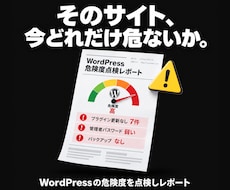
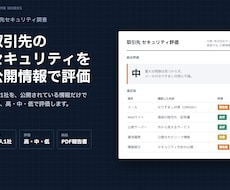
・診断報告書(PDF):問題を「危険度 高/中/低」と「直す順番」で一覧。専門用語は言い換えます
・今すぐできる対処(更新・設定変更)の手順
・報告後の質問 1往復
▼進め方
1. 購入後、サイトのURLとWordPressかどうか(分からなければURLだけで可)を教えてください
2. 承諾の確認のうえ、外から見える範囲を点検(通常2〜3日)。管理画面をお借りすると中まで確認できます(任意)
3. 報告書をお渡しします
▼制作者について
自分のサービスを30本以上公開・運用し、毎週の脆弱性点検と更新を自分の手で回しています。「どこから直すか」を順番で出すことを大事にしています。
※診断は問題の発見と改善提案であり、安全を保証するものではありません。
ご購入前にメッセージで次を教えてください。
・対象のURL
・WordPressかどうか(不明なら「不明」で結構です)
・管理画面の確認を希望するか(任意・一時的な閲覧用アカウントをご用意いただきます)
【必ずご確認ください】
・診断できるのは、購入者ご自身が管理(所有)するサイトだけです。診断前にトークルームで承諾を確認します
・負荷をかける検査・侵入を試みる操作は行いません。共有サーバー・SaaS(Wix・STUDIO等)の基盤そのものは対象外です
・1件=1ドメイン。複数は見積り相談へ
・修正作業はオプションです。改ざん被害の復旧は別途ご相談ください