【こんな方におすすめです】
・WordPressで作ったサイトを何年も更新していない
・プラグインが何個入っているか把握していない
・制作会社に作ってもらったきり、管理を誰もしていない
・管理画面の「更新があります」の表示が怖くて押せない
・サイトが改ざんされていないか不安
【このサービスでできること】
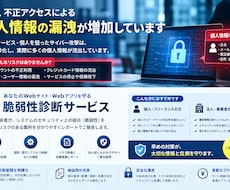
WordPressサイトが狙われやすい弱点を点検し、
「危険度」と「対策の優先順位」を分かりやすい報告書にまとめます。
WordPressは世界中で使われている分、攻撃の手口も出回っています。
古いままのサイトは、自動化された攻撃の標的になりやすい状態です。
【主な診断項目】
■ 本体・プラグイン・テーマ
・古いバージョンや、既知の脆弱性があるものを使っていないか
・開発が止まった(放置された)プラグインを使っていないか
■ 乗っ取りの入口
・管理者のユーザー名が外から分かる状態になっていないか
・ログイン画面への総当たり攻撃への対策
・xmlrpc.php など、不要な入口が開いていないか
■ 見えてはいけないファイル
・設定ファイルのバックアップ、ログファイル、ファイル一覧の公開
■ 通信・メール
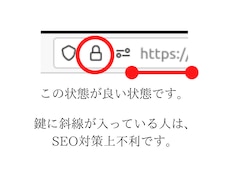
・SSL証明書の設定、なりすましメール対策(SPF/DKIM/DMARC)
■ 管理画面の設定(スタンダード以上)
・不要な管理者アカウント、権限の付けすぎ
・管理画面からファイルを書き換えられる設定
・セキュリティ系プラグイン・バックアップの設定状況
【プラン】
◆ ライト:外部からの点検のみ。ログイン情報は不要です
◆ スタンダード:ライト+管理画面に入っての設定点検
(診断用の一時アカウントを発行いただき、終了後に削除いただきます)
◆ プレミアム:スタンダード+修正後の再診断1回
【お届けするもの】
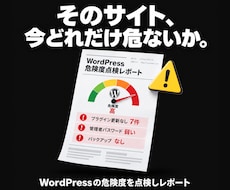
・診断報告書(PDF):総合評価/問題と危険度(高・中・低)/対策方法
・ご自身でできる対策と、専門家が必要な対策を分けて記載します
・納品後7日間、トークルームで質問対応
※基本料金はライトプランです。スタンダード・プレミアムは
有料オプションから選択してください(どちらか1つ)。
ご購入前に、以下をご確認ください。
■ 購入前にお知らせいただきたいこと
・診断するサイトのURL
・お問い合わせフォーム、会員機能、ネットショップ機能の有無
・ご利用中のレンタルサーバー(分かる範囲で構いません)
■ 診断できるサイトについて
・ご依頼者様が所有・管理しているサイトに限ります。
他社や第三者のサイトの診断はお受けできません。
・制作会社や管理会社がいる場合は、事前にご了承を得てください。
■ 診断同意書について
・スタンダード以上のプランでは、診断範囲・日時・免責事項を記した
同意書へのご同意をお願いしております。
■ 管理画面の点検(スタンダード以上)について
・診断用の一時アカウントを発行していただきます。
普段お使いのログイン情報は送らないでください。
・診断終了後は、アカウントの削除をお願いいたします。
・念のため、診断前にサイトのバックアップを取っていただくことをおすすめします。
■ ご了承いただきたいこと
・レンタルサーバーによっては、診断前に事業者への連絡が必要な場合があります。
・本診断はすべての脆弱性の発見や、今後被害に遭わないことを保証するものではありません。
・プラグインの更新などの修正作業はサービスに含まれません(有料オプションで承ります)。
・すでに改ざんやウイルス感染の被害が疑われる場合は、購入前にご相談ください。