10月21日に、PHPの重大な脆弱性2件(CVE-2026-109618、CVE-2026-109619)の修正版が公開されました。ログインしていない外部の人が、サーバー上で任意のプログラムを実行できるおそれがある脆弱性です。修正版は PHP 8.5.12、8.4.27、8.3.36、8.2.35 です。
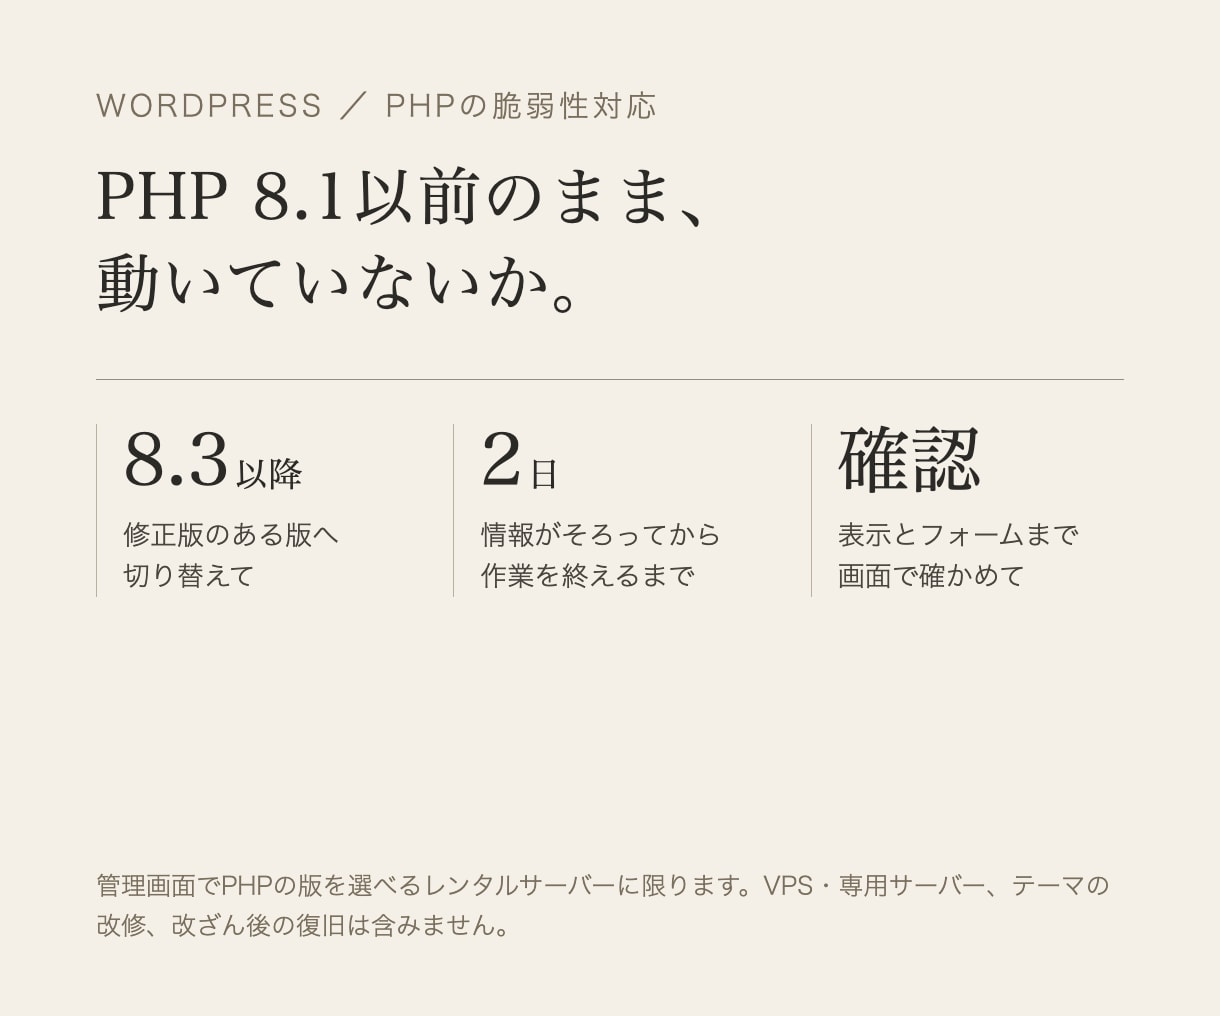
WordPressはPHPで動いています。PHP 8.1以前には、今回の正式な修正版が出ません。修正版のある版へ切り替える必要があります。8.2は2026年12月31日でサポートが終わるため、8.3以降をおすすめします。PHPがApacheのモジュール(mod_php)として動いている構成は、最も危険度が高い構成です。WordPress本体の更新は、今回の対策には必要ありません。
ただし、PHPの版だけを切り替えると、古いプラグインが動かなくなることがあります。先にプラグインを更新し、切り替えたあとに表示とフォームを確かめる必要があります。
自分で運営しているWordPressのサイトも、PHP 8.0・mod_phpで動いていました。10月22日に、下の手順で対応しました。お問い合わせフォームのプラグインは、PHP 8.0のままでは最新版に更新できず、切り替えのあとに更新しました。このサービスでは、同じ手順でお客様のサイトを対応します。
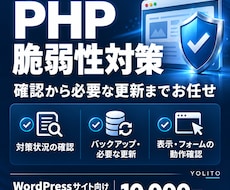
■作業の流れ
1. いまのPHPの版と動かし方(mod_phpかどうか)、更新待ちのプラグインを確かめます
2. 作業前に、サイトのファイルとデータベースの控えを取ります
3. いまのPHPのまま更新できるプラグインを更新します
4. サーバーの管理画面で、PHPを8.3以降へ切り替えます
5. 切り替えのあとでないと更新できないプラグインを更新します
6. トップページ、主なページ、お問い合わせフォーム、管理画面を確かめます
7. 表示が崩れた場合は、いったん元の版へ戻してサイトを表示できる状態にし、原因の箇所をお伝えします
■お渡しするもの
作業の報告(作業前後のPHPの版、更新したプラグインの一覧、確かめたページ)
■対応できるサーバー
管理画面でPHPの版を選べるレンタルサーバーです。
■含まないこと
・VPSや専用サーバーでの、PHP本体の入れ替えやビルド
・テーマの改修(新しいPHPで動かない箇所が見つかった場合は、場所をお伝えし、別に見積りいたします)
・改ざんや不正アクセスを受けたあとの復旧と調査
・WordPress以外のPHPのシステム
・今後の安全のお約束、継続しての監視
■料金
1サイトの料金です。2サイト目からはオプションでお受けします。
ご購入後、トークルームで次の4点をお知らせください。
1. サイトのURL
2. 契約しているレンタルサーバーの名前
3. WordPressの管理画面に入るための情報。作業用の管理者ユーザーを作っていただき、作業のあとに削除していただく方法をおすすめします
4. サーバーの管理画面に入るための情報(PHPの切り替えに使います)。作業が終わったら、パスワードの変更をお願いします
ログイン情報は、ココナラのトークルームでお送りください。二段階認証を設定している場合は、確認コードが届く時間をトークルームで合わせます。
作業中、サイトが短い時間表示されなくなることがあります。時間帯にご希望があればお知らせください。
4点がそろった日から2日以内に作業を終えます。