「自作のWebアプリやツールにOpenAIやClaudeのAPIを組み込んだが、セキュリティが不安」
「フロントエンドのコードや通信からAPIキーが第三者に盗まれないか確認したい」
「悪意ある入力(プロンプトインジェクション)でシステム指示が漏洩・改ざんされないかテストしたい」
OpenAI、Anthropic(Claude)、Google(Gemini)などのLLM APIを利用したWebサービス、自社ツール、Chrome拡張機能を公開・運用する事業者・個人開発者様へ。
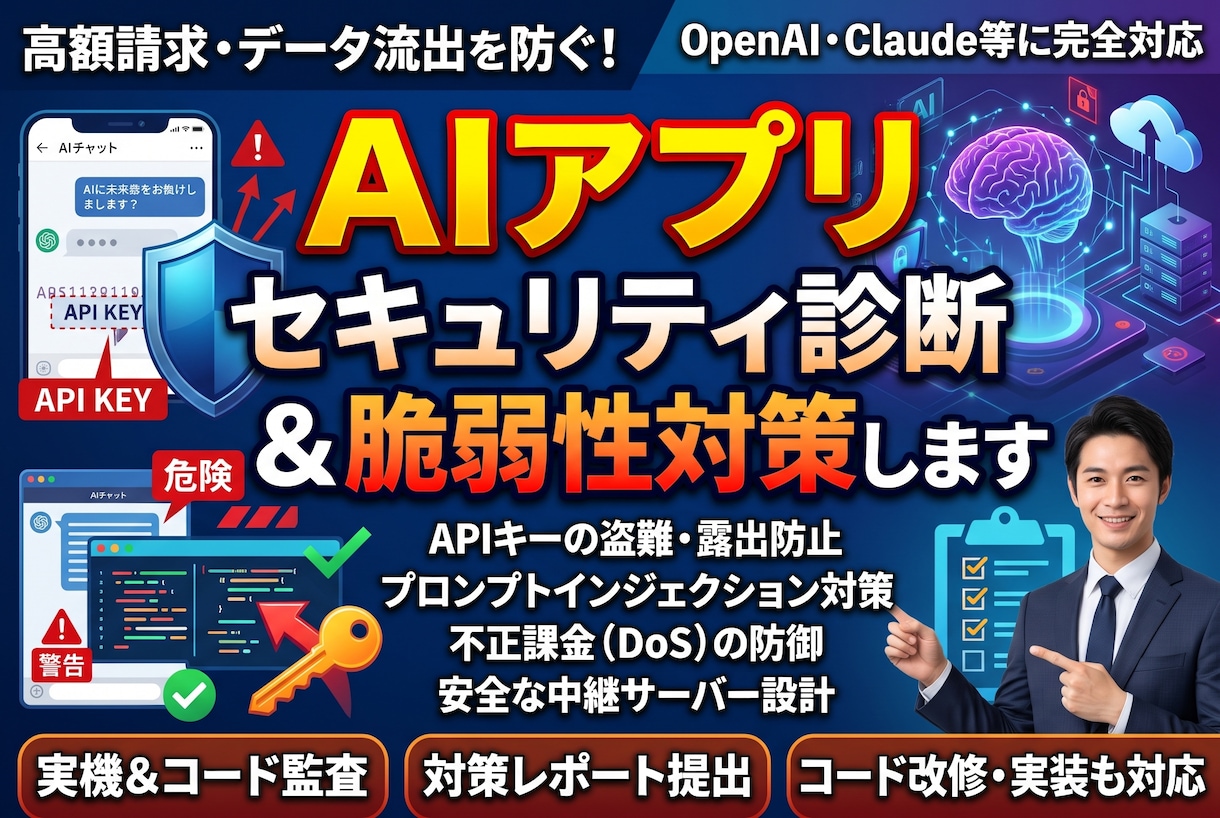
APIキーのクライアント側露出チェックから、システムプロンプトの窃取テスト(ジェイルブレイク耐性)、レートリミット未設定による「APIトークン浪費・高額請求攻撃」の防止まで、エンジニアが実機・ソースコードベースでセキュリティ診断と対策アドバイスを実施いたします。
--------
◆ このようなリスク・不安を解消します
--------
・ブラウザの「検証ツール」やネットワーク通信からAPIキーが平文で覗き見られるリスク
・悪意あるプロンプト入力によって、非公開のシステム指示(システムプロンプト)が盗まれる
・制限なしのAPIエンドポイントをボットに連打され、一夜で数十万円のAPI利用料が請求される
・ユーザー入力値のサニタイズ(無害化)不足によるデータ破損や予期しないAI動作
・環境変数(.env)の公開リポジトリ(GitHub等)への誤アップロード防止
--------
◆ 当サービスの診断・対策ポイント(3つの徹底)
--------
1. APIキーの露出・通信経路の徹底監査
フロントエンド(React/Vue/素のJS)や拡張機能内に直接キーがハードコードされていないか、中継サーバー(バックエンド/Serverless)を通じたセキュアな設計になっているかを検証します。
2. 実践的なプロンプトインジェクション耐性テスト
AIに対して命令を上書きする特殊な攻撃プロンプト(脱獄・指示無視・プロンプト漏洩誘導)を実際に投げ込み、システムプロンプトの防御壁が機能しているかをストレステストします。
3. 不正課金・DoS攻撃を防ぐレートリミット設計
悪意ある連続アクセスでAPIトークンを枯渇させられないよう、IP制限、ユーザー認証、呼び出し回数制限(Rate Limiting)の実装アドバイスを提示します。
--------
◆ 基本サービス内容
--------
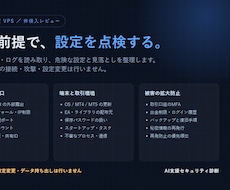
・AI連携Webアプリ/ツール1件のセキュリティ診断
・APIキー露出・通信経路のチェック(クライアント・ネットワーク検証)
・プロンプトインジェクション/システムプロンプト漏洩耐性の擬似攻撃テスト
・過剰リクエスト対策(レートリミット・トークン上限)の状況確認
・診断レポートの提出(発見された脆弱性リスク一覧+具体的な修正コード・設定案)
※診断後のバックエンド中継サーバー構築(Cloudflare Workers / AWS Lambda等)やコード改修の実装まで一括代行をご希望の場合は、オプションまたは個別お見積りにて対応いたします。
円滑な診断実施のため、ご購入・お問い合わせ時に以下の情報をお知らせください。
① 診断対象のシステム情報
・対象ツールの形態(例:公開Webサービス、社内ツール、Chrome拡張機能等)
・公開URL(すでに公開・デプロイされている場合)
・利用しているAIモデル・API(例:OpenAI GPT-4o、Claude 3.5 Sonnet、Gemini等)
・バックエンドの有無(例:Next.js、FastAPI、Python、またはフロントエンドのみ等)
② 共有いただく情報
・ソースコード(GitHubリポジトリまたはzipファイル)
・テスト用のアカウントやアクセス権限(ログインが必要なサービスの場合)
(※お預かりしたコードやシステム情報は秘密保持を厳守し、診断作業のみに使用いたします。)
【ご注意事項】
・本サービスは技術的な脆弱性診断および防御策の提示を行うものであり、第三者によるあらゆる未知の不正アクセスを100%永久に防止することを法的に保証するものではございません。
・まずはお気軽に「見積り・カスタマイズの相談」より対象システムの概要をお知らせください。
--------
◆ ご依頼から完了までの流れ
--------
1.【ご相談・事前確認】
診断対象のシステム概要(Webアプリ、社内ツール、拡張機能等)と、利用しているAIモデル(OpenAI、Claude等)をお知らせください。
2.【診断範囲とお見積りの確定】
診断対象のURLやコード共有方法を確認し、ご購入いただきます。
3.【セキュリティ診断・擬似攻撃テストの実施】
通信経路の解析、キー露出チェック、各種インジェクションプロンプトによる検証を実施します。
4.【診断レポートの納品】
脆弱性の有無、危険度レベル、具体的な修正手順(サンプルコード付き)をまとめたレポートをお渡しします。
5.【質疑応答・完了】
レポート内容に関するご質問にお答えし、お取引完了となります。