【WordPressと脆弱性】
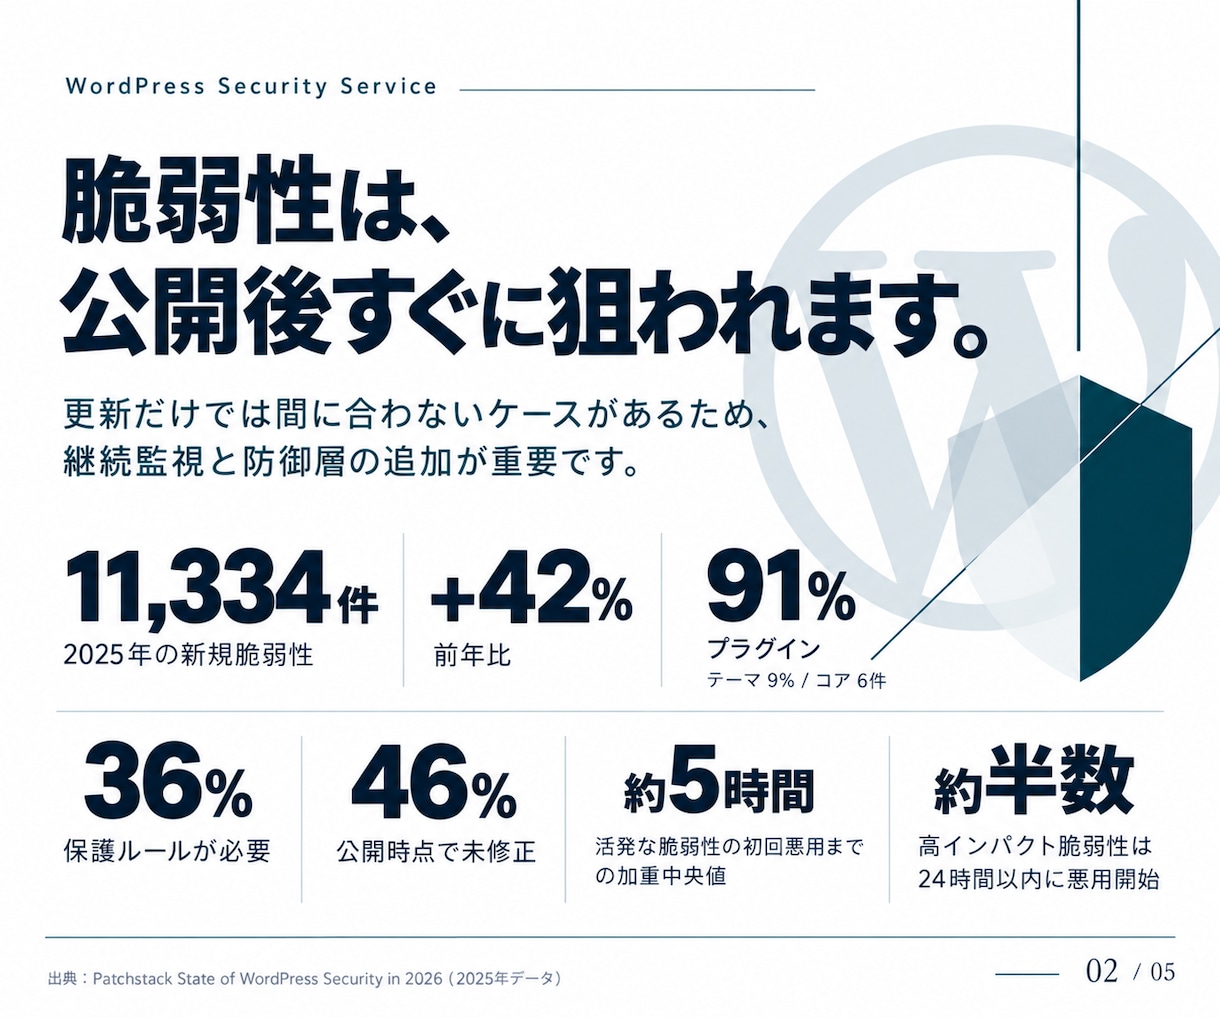
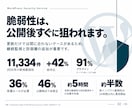
Patchstackの最新年次レポート(State of WordPress Security in 2026、2025年データ)によると、2025年にWordPressエコシステム全体で11,334件の新たな脆弱性が発見され、2024年比で42%増加しました。
そのうち約91%がプラグイン、9%がテーマで、WordPressコアはわずか6件(すべて低優先度)でした。高度に悪用可能な脆弱性は前年比113%増で、高深刻度(大量自動攻撃の標的になりやすい)は1,966件(全体の17%)と、過去2年分を上回る水準でした。
約36%(4,124件)は実際の脅威として保護ルールが必要と判定され、公開時点でパッチが未提供だったものは46%に達しています。攻撃は非常に速く、特に活発に狙われる脆弱性では公開から最初の悪用までの加重中央値が約5時間で、高インパクトなものの約半分は24時間以内に悪用が始まっています。
【サービス提供内容】
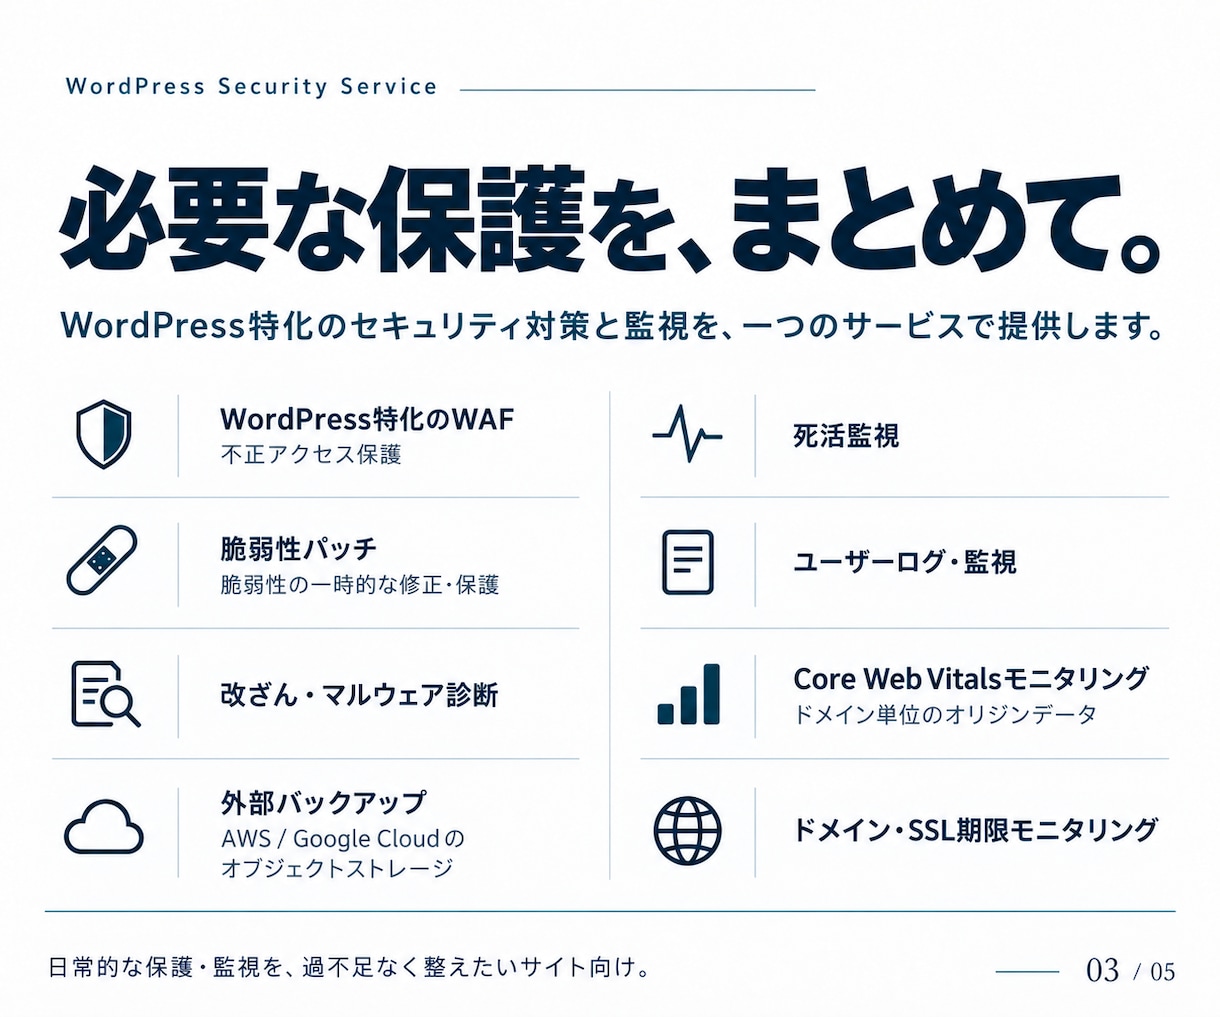
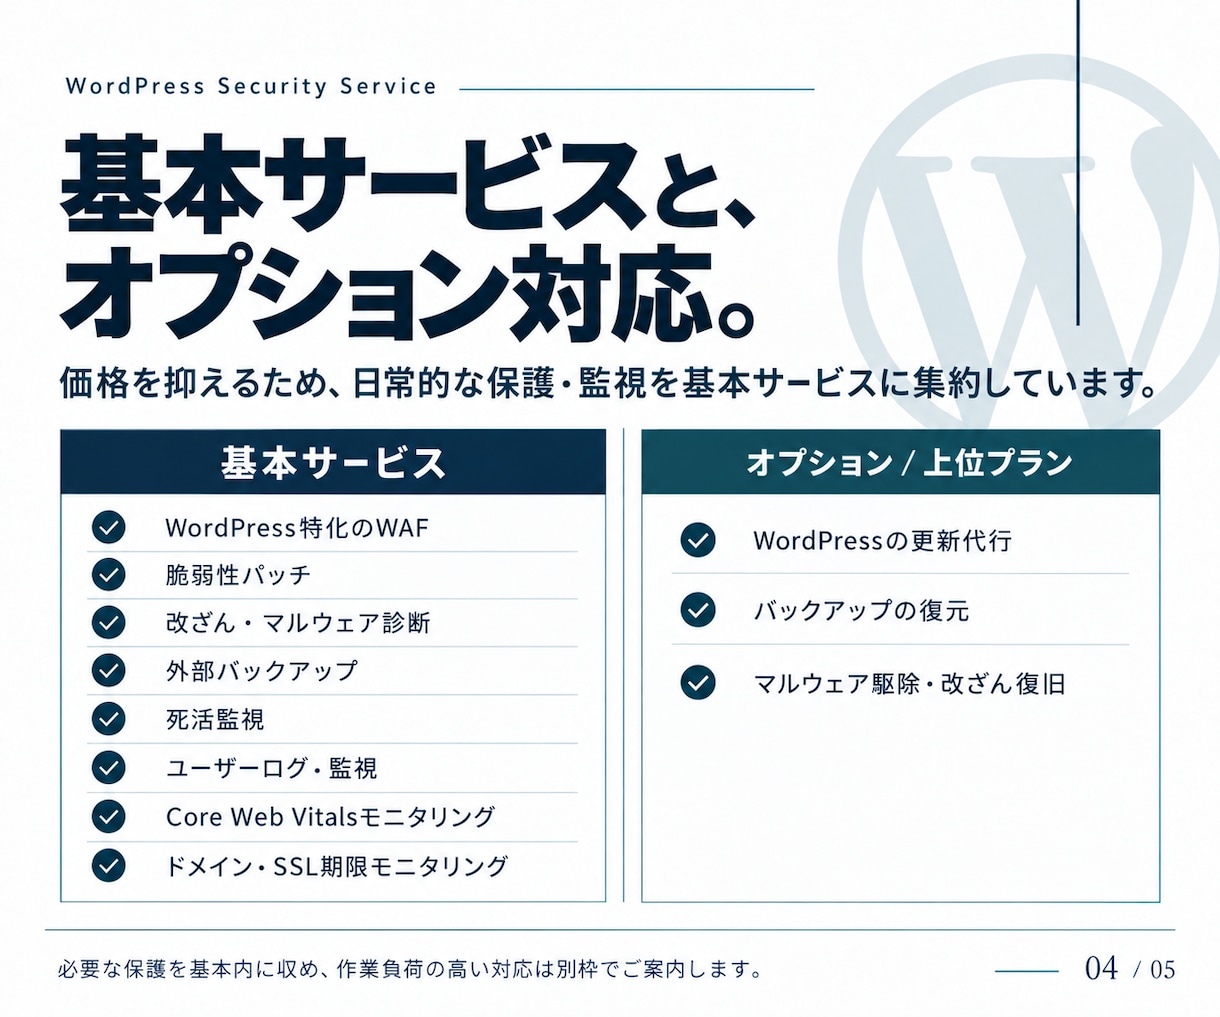
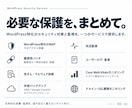
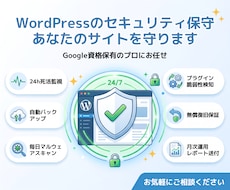
- WordPress特化のWAF(不正アクセス保護)
- 脆弱性パッチ(脆弱性の一時的な修正・保護)
- 改ざん・マルウェア診断
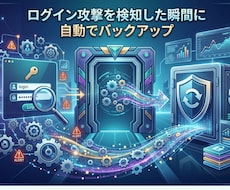
- 外部バックアップ(AWS or Google Cloud上のオブジェクトストレージ)
- 死活監視
- ユーザーログ・監視
- Core Web Vitalsモニタリング(ドメイン単位のオリジンデータ)
- ドメイン、SSL期限モニタリング
【サービス対象外】
サービス価格を抑えるために下記をオプション扱い、上位プラン扱いとしています。
- WordPressの更新代行
- バックアップの復元
- マルウェア駆除、改ざん復旧
【サービス提供の流れ】
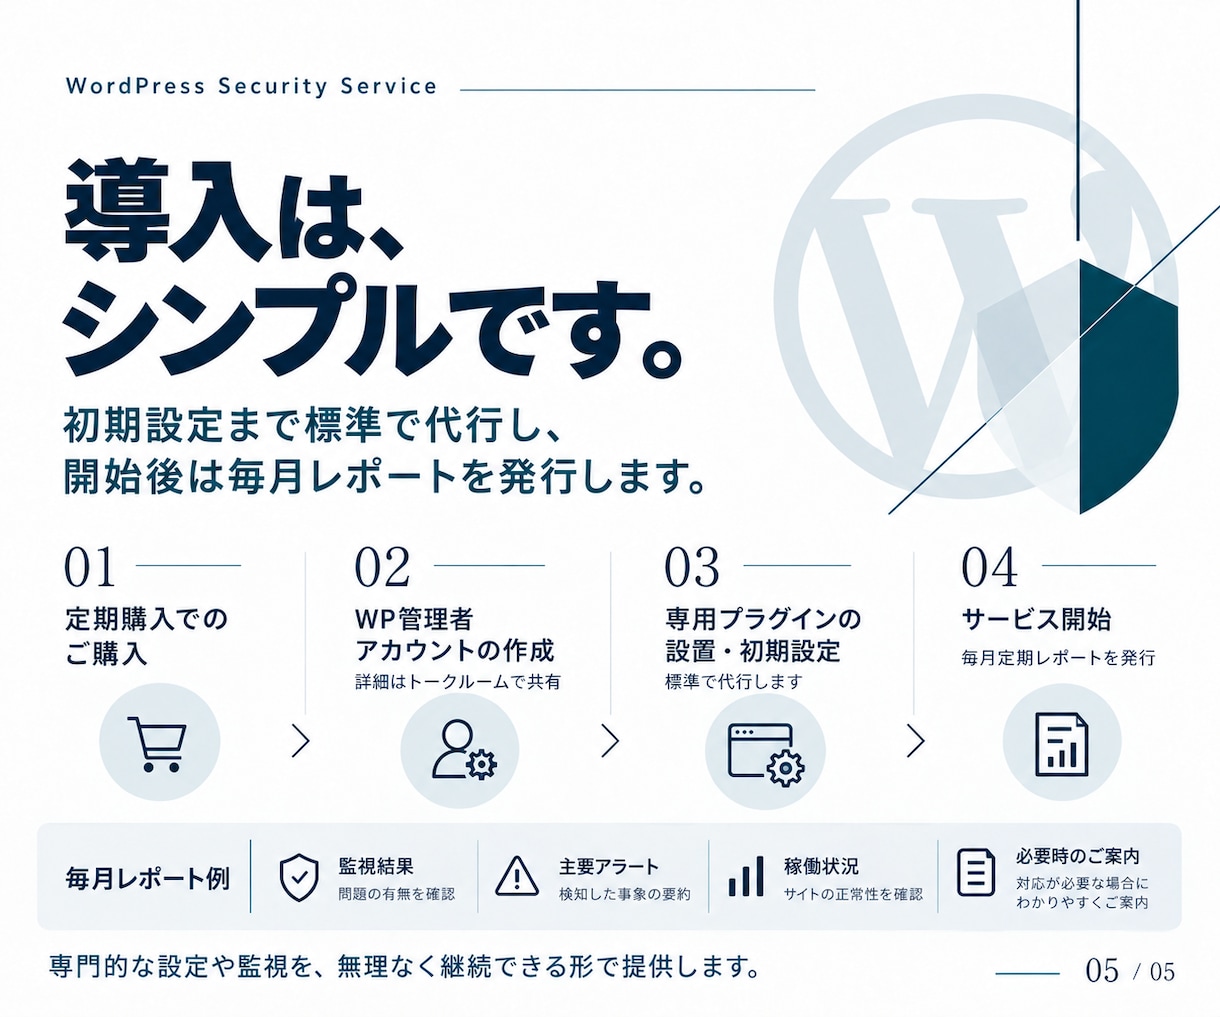
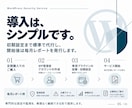
定期購入でのご購入
↓
WP管理者アカウントの作成(トークルームで詳細共有します)
↓
専用プラグインの設置・初期設定(標準で代行します)
↓
サービス開始(毎月定期レポートが発行されます)
- 本サービスはサービスの性質上、定期購入のみに提供します。
- 誤って1回購入された場合はキャンセル申請を行ってください。
- 1購入=1サイトです。複数サイトの場合は必要なサイト数分ご購入ください。
- 開発元が海外となりますので国外IP制限のある環境下での動作保証はしておりません。