【こんな方へ】
✅ セキュリティプラグインは入れているが、本当に大丈夫か不安
✅ 古いプラグインやテーマが入ったままになっている
✅ 制作会社に作ってもらったサイトで、中身がよく分からない
✅ 改ざんや乗っ取りのニュースを見て心配になった
【なぜプラグインだけでは足りないのか】
私が検証用のサイトに、わざと古いバージョンのプラグインを入れて試したところ、WordPressのサイトヘルスは「良好」のままでした。セキュリティプラグインの結果からも、該当する脆弱性の一部にしかたどり着けませんでした。
脆弱性は公開から数時間で悪用が始まることもあり、「入れたから安心」だけでは確かめきれません。
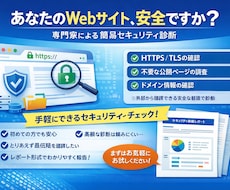
【診断の内容】
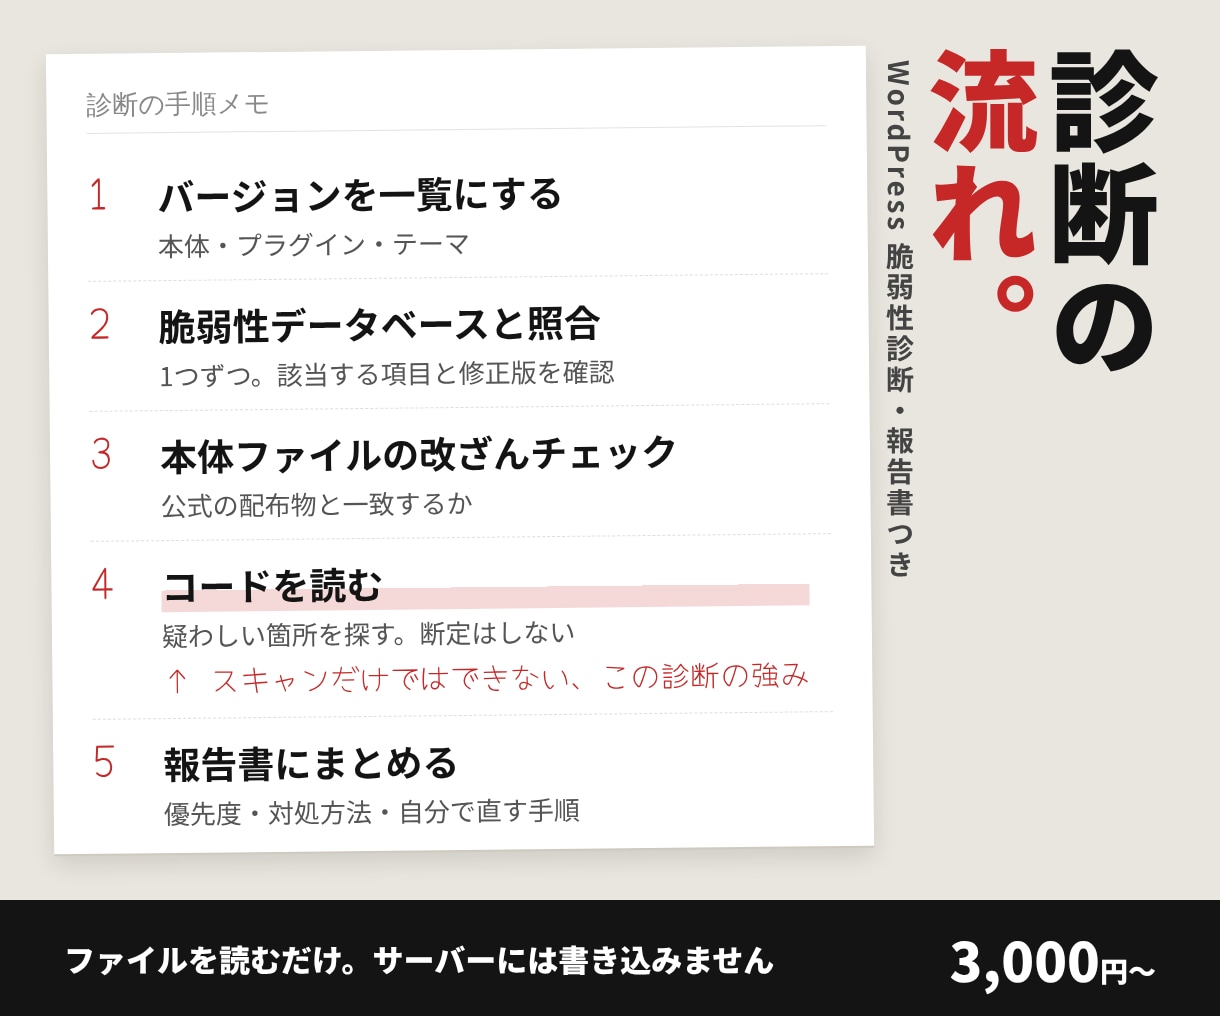
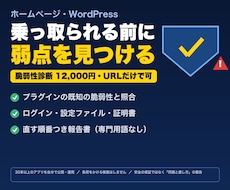
1. WordPress本体・プラグイン・テーマのバージョンを一覧にします
2. 脆弱性データベースと1つずつ照らし合わせ、該当する項目と修正版を確認します
3. 本体のファイルが公式の配布物と一致するか(改ざんされていないか)を確かめます
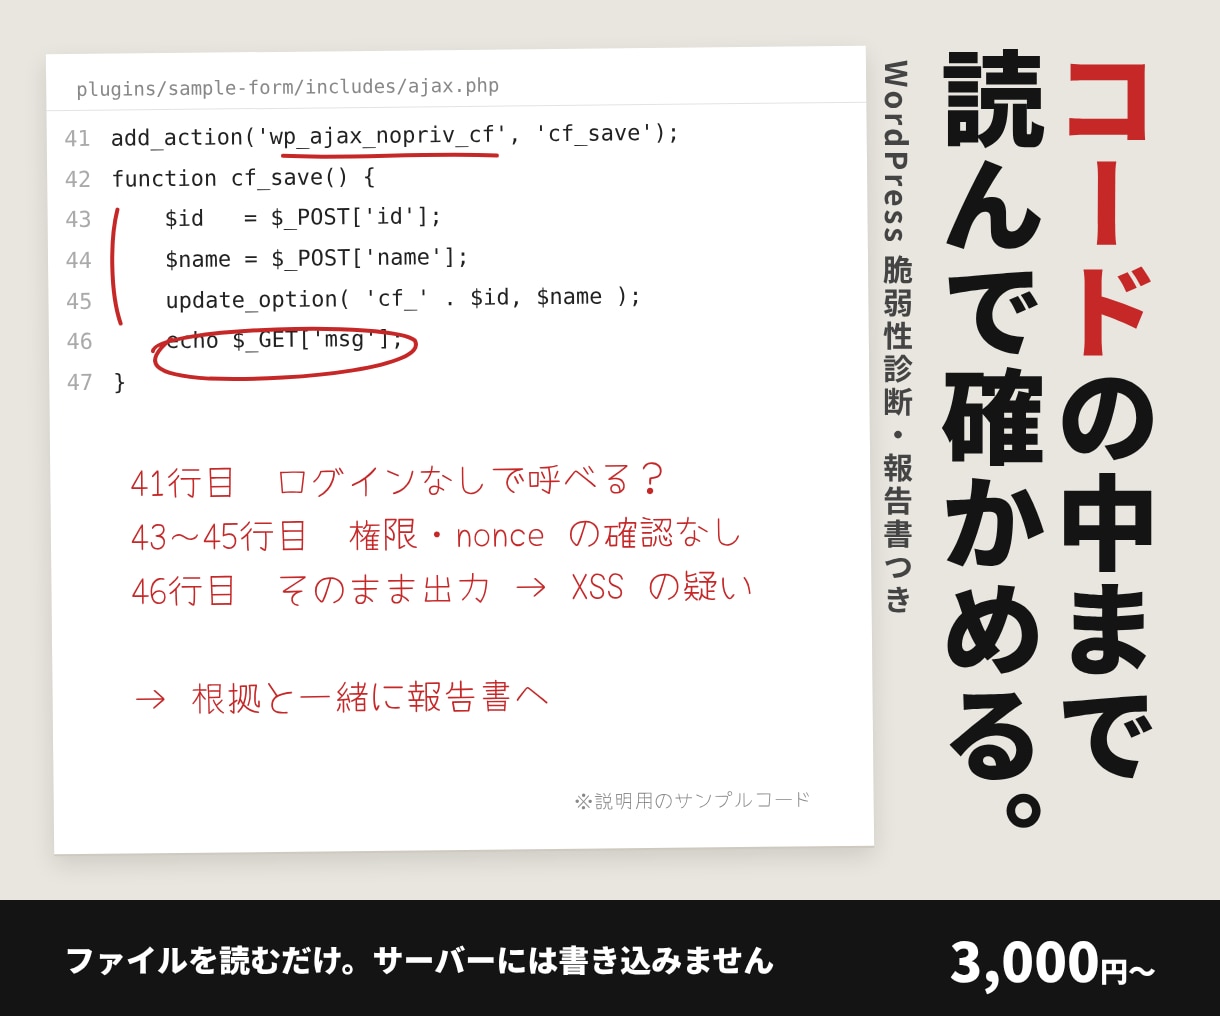
4. プラグイン・テーマのコードを読み、疑わしい箇所を探します
5. 結果を報告書にまとめ、優先度と対処方法をお伝えします(ご自身で直せるものはその手順も)
※コードを読んだ所見は断定せず、「疑わしい箇所」として根拠と一緒にご報告します。
【お客様の情報の扱い】
・診断はファイルを読むだけで、サーバーには書き込みません
・パスワードなどの秘密の値は伏せてから解析します(解析にはAIも使い、最終確認は私が行います)
・データベースの中身はお預かりしません
・納品後、お預かりしたファイルはすべて削除します
【納品物】
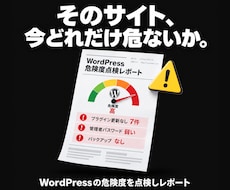
・診断報告書(PDF)
・報告書の内容についてのご質問への回答
【診断の後は】
アップデートや修正の代行、改ざん・マルウェアの駆除、月額の保守もご相談いただけます(別料金・お見積り)。
【私について】
システムエンジニア歴10年以上。国の機関向けの申請・審査システムなど、セキュリティの要件が厳しい現場で開発を担当してきました。ココナラではWordPressのエラー対応を中心に、累計44件・オール★5評価をいただいています。
【ご購入前にご確認ください】
・対象はWordPressで作られたサイトです。
・ご依頼者様がそのサイトの管理者であるか、管理者の許可を得ていることが条件です。
・診断のため、レンタルサーバーの管理画面またはFTP(SFTP)の接続情報をお預かりします。診断専用のアカウントを作っていただくか、診断後にパスワードの変更をおすすめします。
・この診断はファイルを読んで確かめるものです。データベースの中身の調査や、外部から攻撃を試すテスト(侵入テスト)は含みません。
・すべての脆弱性や改ざんを見つけられることを保証するものではありません。
・修正作業は含みません。ご希望の場合は別途お見積りします。
・解析の一部にAIを使います。パスワードなどの秘密の値は伏せてから解析します。
・すでに改ざんされている、表示がおかしいなど急ぎの場合は、購入前にメッセージでご相談ください。
【ご購入後に教えていただきたいこと】
・サイトのURL
・ご利用中のレンタルサーバー名
・気になっていること(あれば)