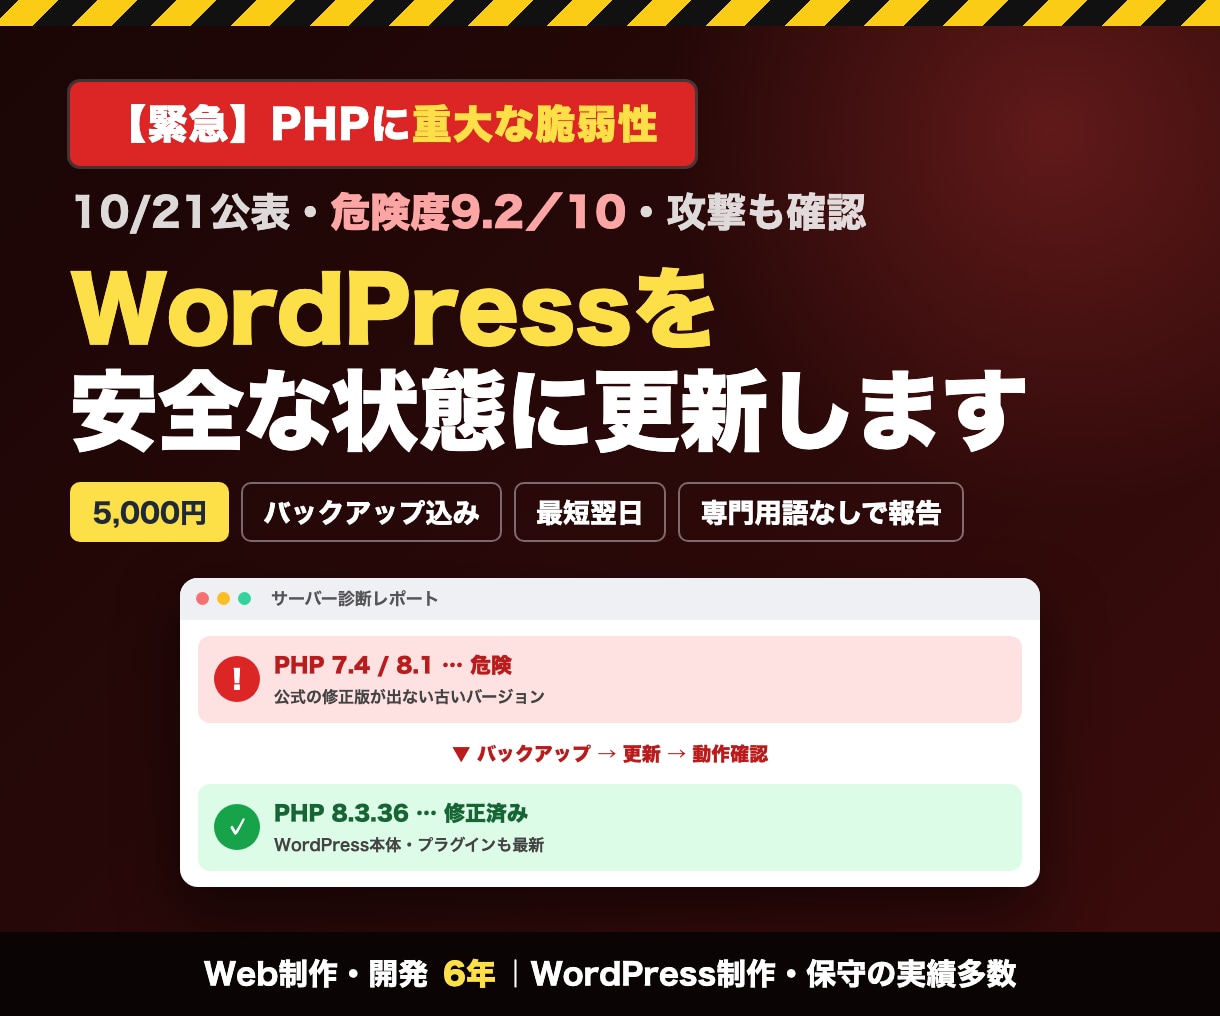
【緊急】2026年10月21日、PHPに重大な脆弱性が2件公表されました。
危険度は「9.2/10」の緊急レベル。ログインしなくても、外からサーバーを操作されるおそれがある内容で、WordPressサイトでも攻撃が成立することが確認されています。すでに攻撃も観測されており、大手レンタルサーバー各社も緊急メンテナンスを行っています。
特に危ないのは、PHP 7.4/8.0/8.1など「古いPHP」で動いているサイトです。これらのバージョンには公式の修正版が出ません。
「うちのサイトは大丈夫?」を確認し、安全な状態へ更新します。
◆ こんな方におすすめです
・自分のサイトのPHPバージョンが分からない
・ニュースを見たが、何をすればいいか分からない
・WordPressの更新で、サイトが壊れるのが怖い
・制作会社と連絡がつかない/保守契約をしていない
◆ 5,000円でやること
1. 現状の診断(PHP・WordPress・プラグインのバージョン確認)
2. サイト全体のバックアップ(万一のときは元に戻せます)
3. WordPress本体・プラグイン・テーマの更新(プラグイン10個まで)
4. PHPが修正済みのバージョンになっているかの確認
5. 表示・お問い合わせフォームなどの動作確認
6. 結果のご報告(専門用語を使わずにまとめます)
※PHPが古く、バージョンの切り替えが必要な場合は「PHPバージョン切替」オプションをご利用ください。
◆ ご依頼の流れ
1. ご購入前に、サイトのURLとご利用のサーバー会社をお送りください(無料で確認します)
2. ご購入後、WordPressとサーバー管理画面のログイン情報をお預かりします
3. バックアップ → 更新 → 動作確認
4. 報告書をお送りして完了です
◆ 対応できるサーバー
エックスサーバー/ConoHa WING/さくらのレンタルサーバ/ロリポップ/お名前.com など主要なレンタルサーバー
(VPS・専用サーバーはオプションで対応します)
◆ 担当者について
Webサイト制作・システム開発6年。WordPressの制作・カスタマイズ・保守を多数担当してきました。PHPのバージョンアップに伴う不具合修正も得意です。
◆ 終わったあとも安心
更新が止まらないよう、月額の保守(定期バックアップ・更新代行)もご相談いただけます。
ご購入前に、必ず以下をメッセージでお送りください。
・サイトのURL
・ご利用のサーバー会社(分からなければ「分からない」で大丈夫です)
・お困りのこと(「ニュースを見て不安」だけでも構いません)
内容を確認し、3,000円の範囲で対応できるか、オプションが必要かをお伝えします。
【ご購入後にお預かりする情報】
・WordPress管理画面のログイン情報(管理者権限)
・サーバー管理画面のログイン情報
お預かりした情報は作業完了後に破棄します。完了後はパスワードの変更をおすすめします。
【ご了承いただきたいこと】
・作業前に必ずバックアップを取りますが、古いプラグインやテーマは更新後に動かなくなる場合があります。その場合は元に戻したうえで、修正方法をご提案します(大きな修正は別途お見積もり)
・共用レンタルサーバーでは、PHP本体の更新はサーバー会社が行います。サーバー会社の対応待ちとなる場合は、お届け日を延長させていただくことがあります
・すでに改ざん・乗っ取りの被害がある場合は、復旧作業として別途お見積もりとなります
・本サービスはリスクを大きく下げるためのものです。すべての攻撃を防ぐことを保証するものではありません