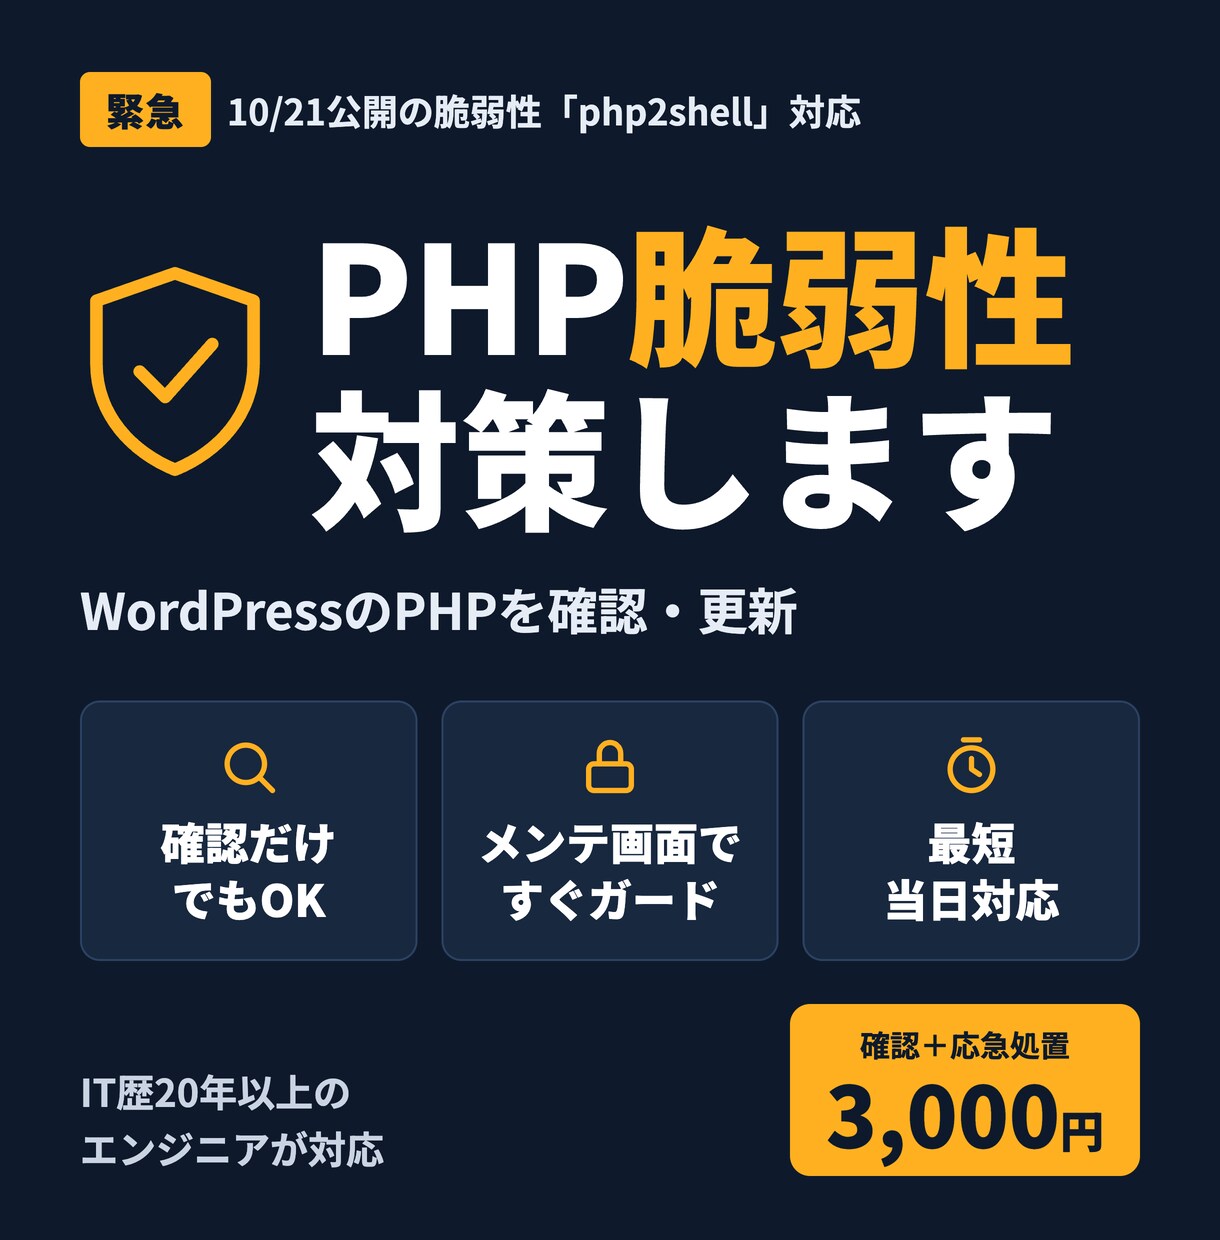
【PHPの緊急脆弱性(php2shell)対策】WordPressのPHP更新・アップデートを代行します。
2026年10月21日、PHPに「緊急」レベルの脆弱性2件(CVE-2026-109618/CVE-2026-109619、通称php2shell)が公表され、修正版が公開されました。WordPressはPHPで動いているため、多くのサイトが対象になります。
「自分のサイトは大丈夫?」「サーバー会社からお知らせが来たけど、何をすればいいか分からない」という方、まずは確認だけでもお気軽にご相談ください。
■ 今回の対策のポイント
・修正済みのPHPは 8.5.12/8.4.27/8.3.36/8.2.35 です
・レンタルサーバーによっては、すでに会社側で修正済みの場合があります
・PHP 8.1以前(7系など)には修正版が出ません。8.2以上への切り替えが必要で、テーマやプラグインが新しいPHPに対応しているかの確認が欠かせません
・WordPress本体の更新は今回の対策には不要です
■ 基本料金(3,000円)に含まれる作業
1. 現在のPHPバージョンを確認し、修正済みかどうかを判定
2. 修正が必要な場合は、サイトをメンテナンス画面に切り替えて攻撃を受けない状態にする
3. 判定結果と、必要な対応・お見積りのご報告
すでにサーバー会社側で修正済みの場合は、確認とご報告で完了です。
※メンテナンス画面は、PHPを使わない方式で表示します。WordPressのプラグインで出すメンテナンス画面では裏でPHPが動き続けるため、今回の脆弱性への対策になりません。
■ PHPの更新は別途お見積りで承ります
メンテナンス画面に切り替えたあと、PHPの更新・動作確認を行い、問題がなければメンテナンスを解除して公開を再開します。古いPHPから8.2以上へ上げる場合は、テーマ・プラグインの対応状況を事前に調べてから切り替えます。数年前に作ったきりのサイトは、この対応が必要なことが多いです。
■ 対応サーバーの例
エックスサーバー、くらのレンタルサーバ、ロリポップ など
■ 出品者について
IT業界20年以上。2011年からフリーランスのエンジニア、2019年からは法人として、WordPressなどのサイト制作・保守を行っています。
●受注確定後、お取引メッセージにて以下の情報をご提供ください。
(必須)サイトURL
(必須)WordPressログイン情報(ID・パスワード)
(必須)FTPログイン情報(ホスト名・ユーザー名・パスワード)
(PHP更新をご依頼の場合)レンタルサーバー管理画面のログイン情報
●FTP情報が分からない場合は、お使いのサーバー名を教えていただければ確認方法をご案内します。
●作業中は、WordPressの設定変更・プラグインの追加や更新はお控えください。
●メンテナンス画面に切り替えている間は、サイトが一般公開されない状態になります。
●独自に改造されたテーマ・プラグインで追加作業が必要な場合は、作業前にお見積りをお伝えします。追加費用が勝手に発生することはありません。
●WordPress.com(インストール不要版)は対象外です。
●作業完了後は、ご提供いただいたパスワードの変更をおすすめします。