ご覧いただきありがとうございます。合同会社Zekkの吉川です。
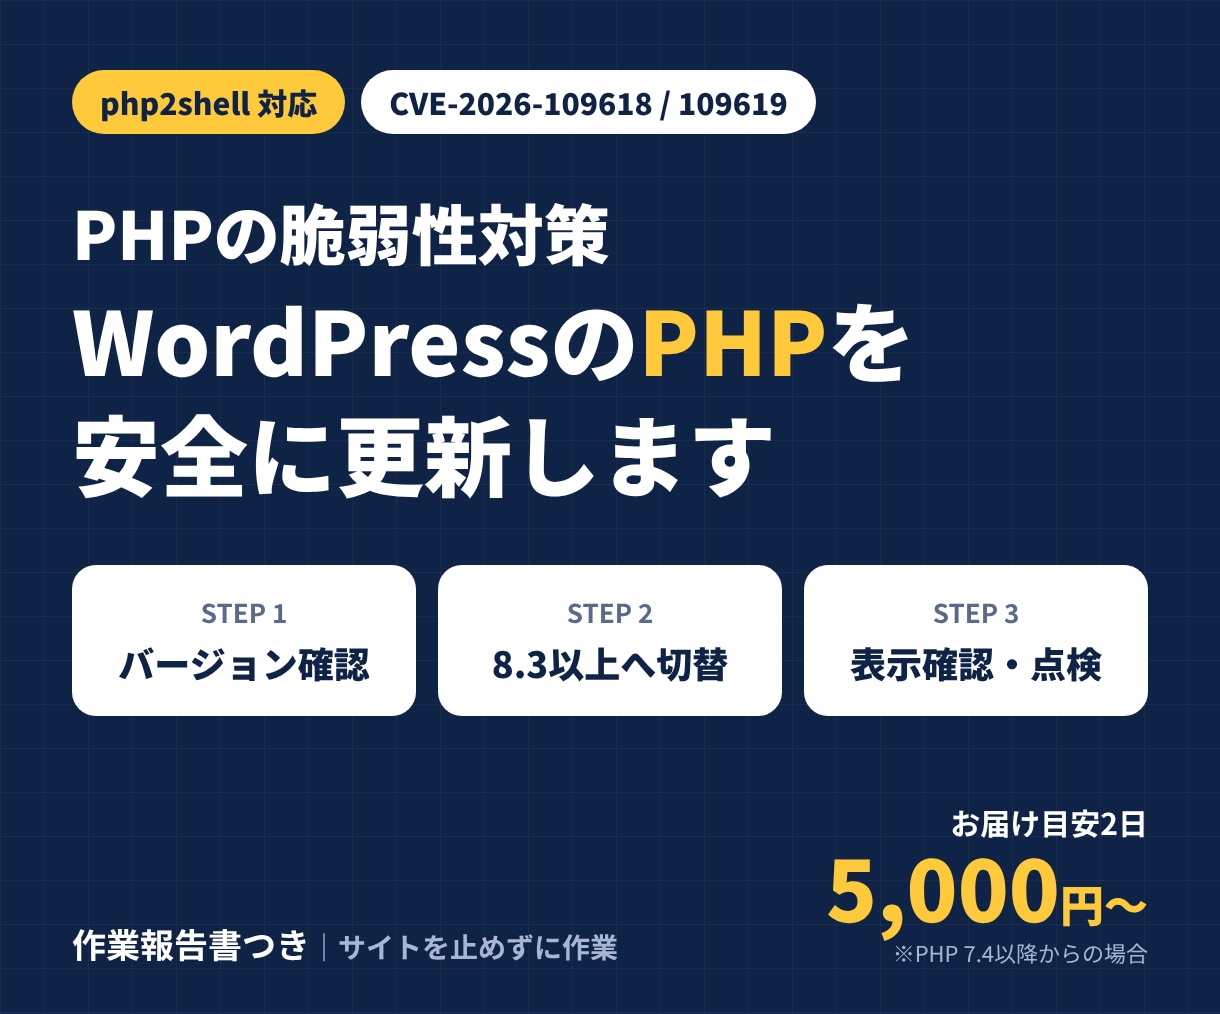
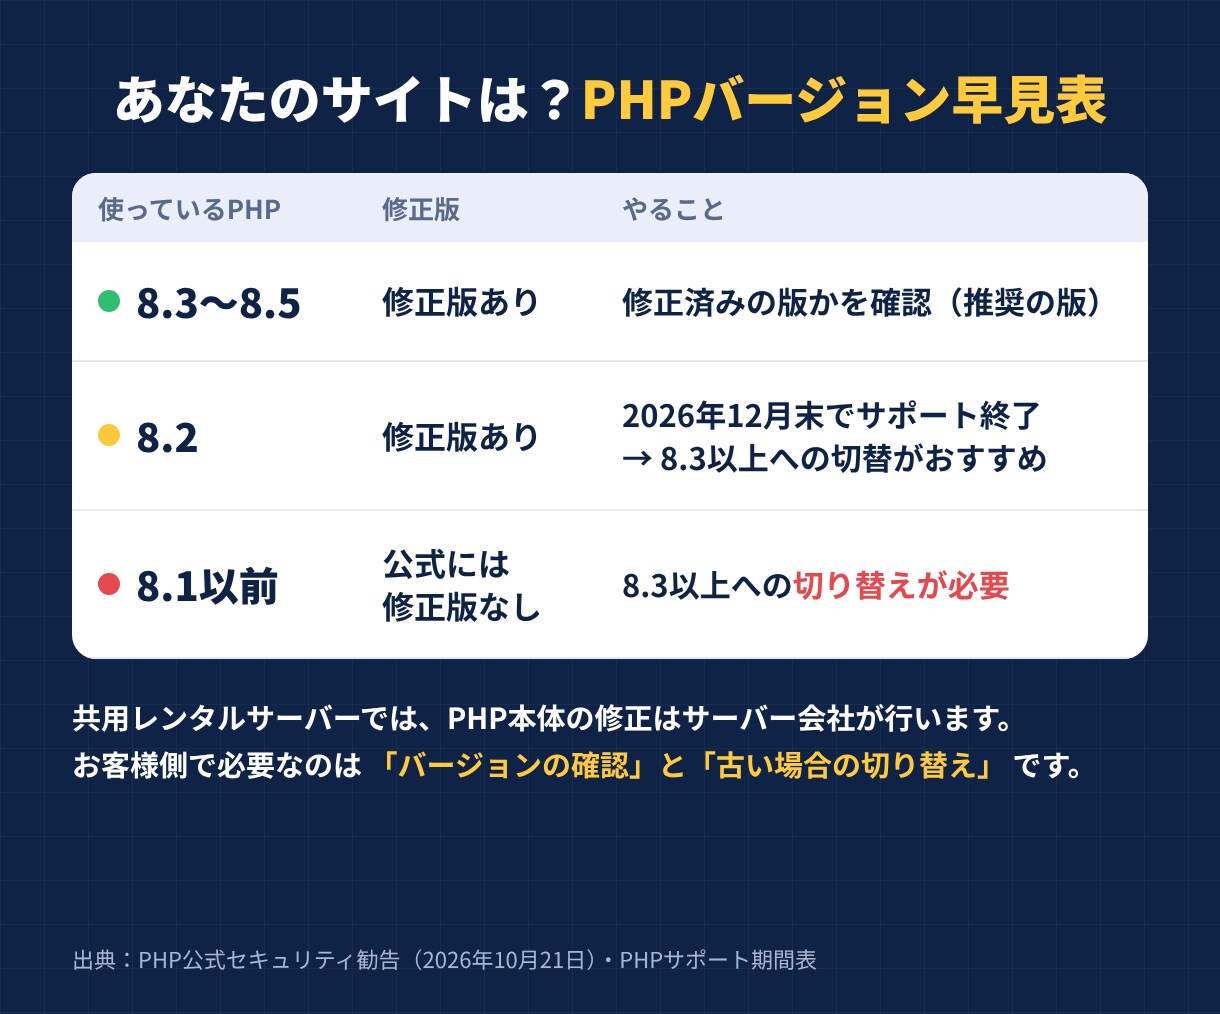
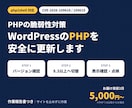
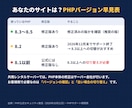
2026年10月21日、PHPの深刻な脆弱性2件(CVE-2026-109618/109619、通称php2shell)の修正版が公開されました。WordPressやプラグインを最新にしていても、PHP本体が古いままでは防げません。修正版があるのは8.2〜8.5だけで、8.2も2026年12月末でサポートが終わるため、8.3以上への切り替えをおすすめしています。
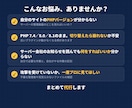
■こんな方へ
・自分のサイトのPHPバージョンが分からない
・7.4/8.0/8.1のまま。切り替えて崩れないか不安
・サーバー会社のお知らせを読んでも、何をすればよいか分からない
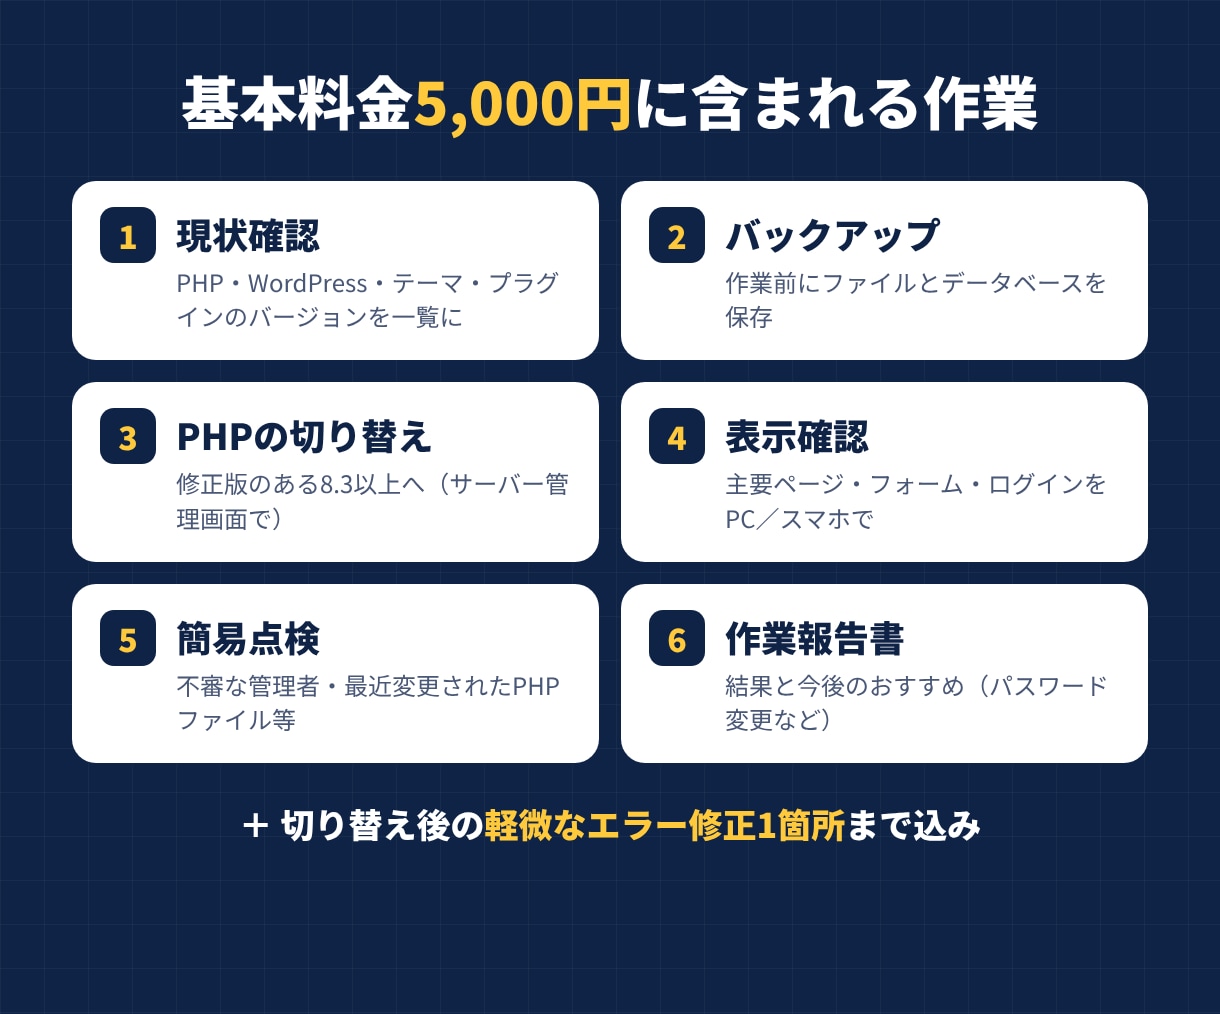
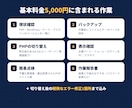
■基本料金(5,000円)に含まれる作業
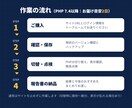
1. 現状確認(PHP・WordPress・テーマ・プラグインのバージョン一覧)
2. 作業前のバックアップ(ファイルとデータベース)
3. サーバー管理画面でPHPを8.3以上へ切り替え
4. 表示確認(トップ・主要ページ5つ・フォーム・ログインをPC/スマホで)
5. 簡易点検(不審な管理者・最近変更されたPHPファイルなど)
6. 作業報告書(結果と、パスワード変更などのおすすめ)
※切り替え後の軽微なエラー修正1箇所込み
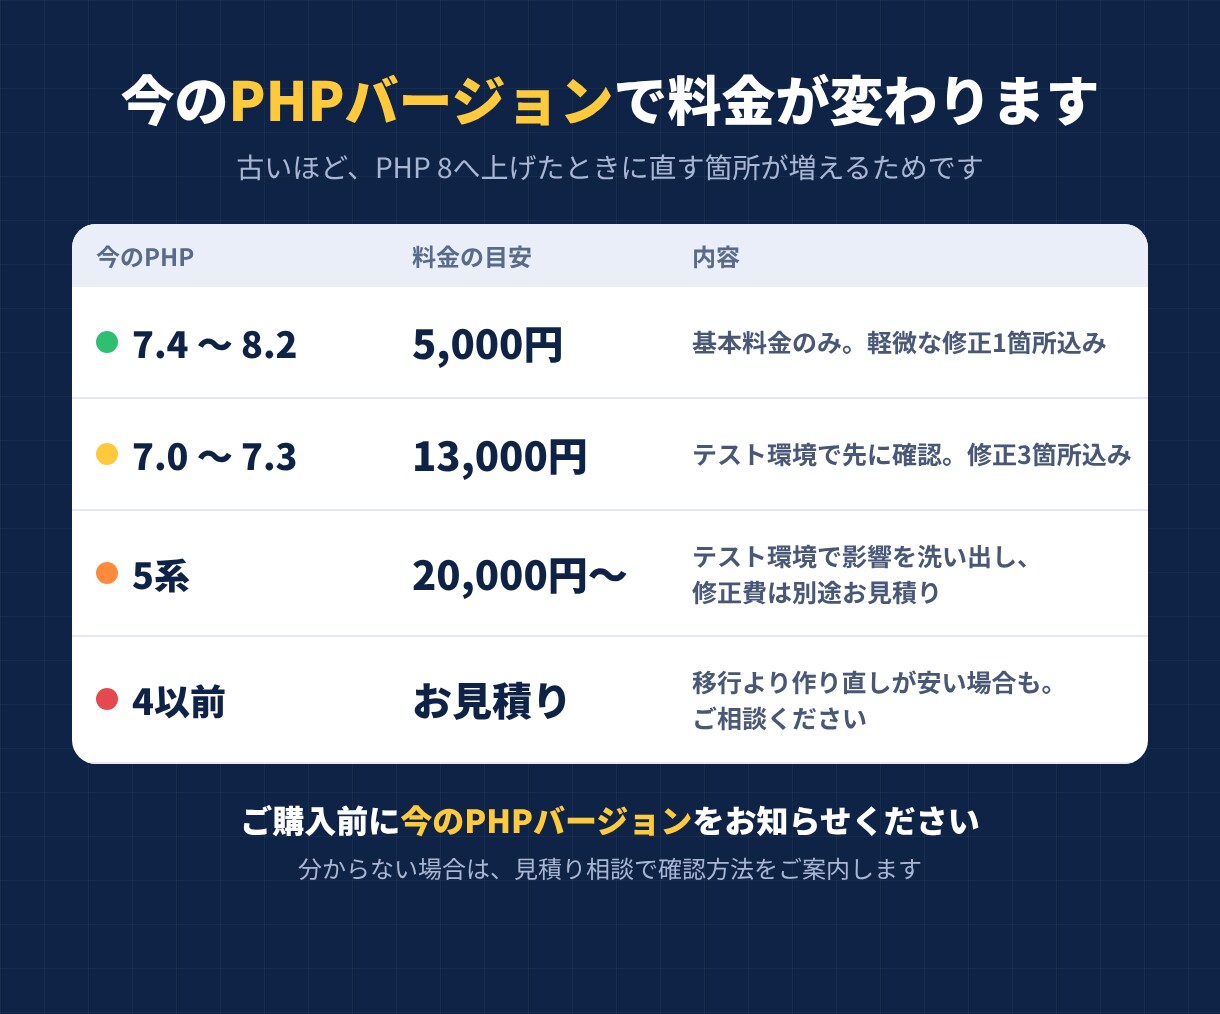
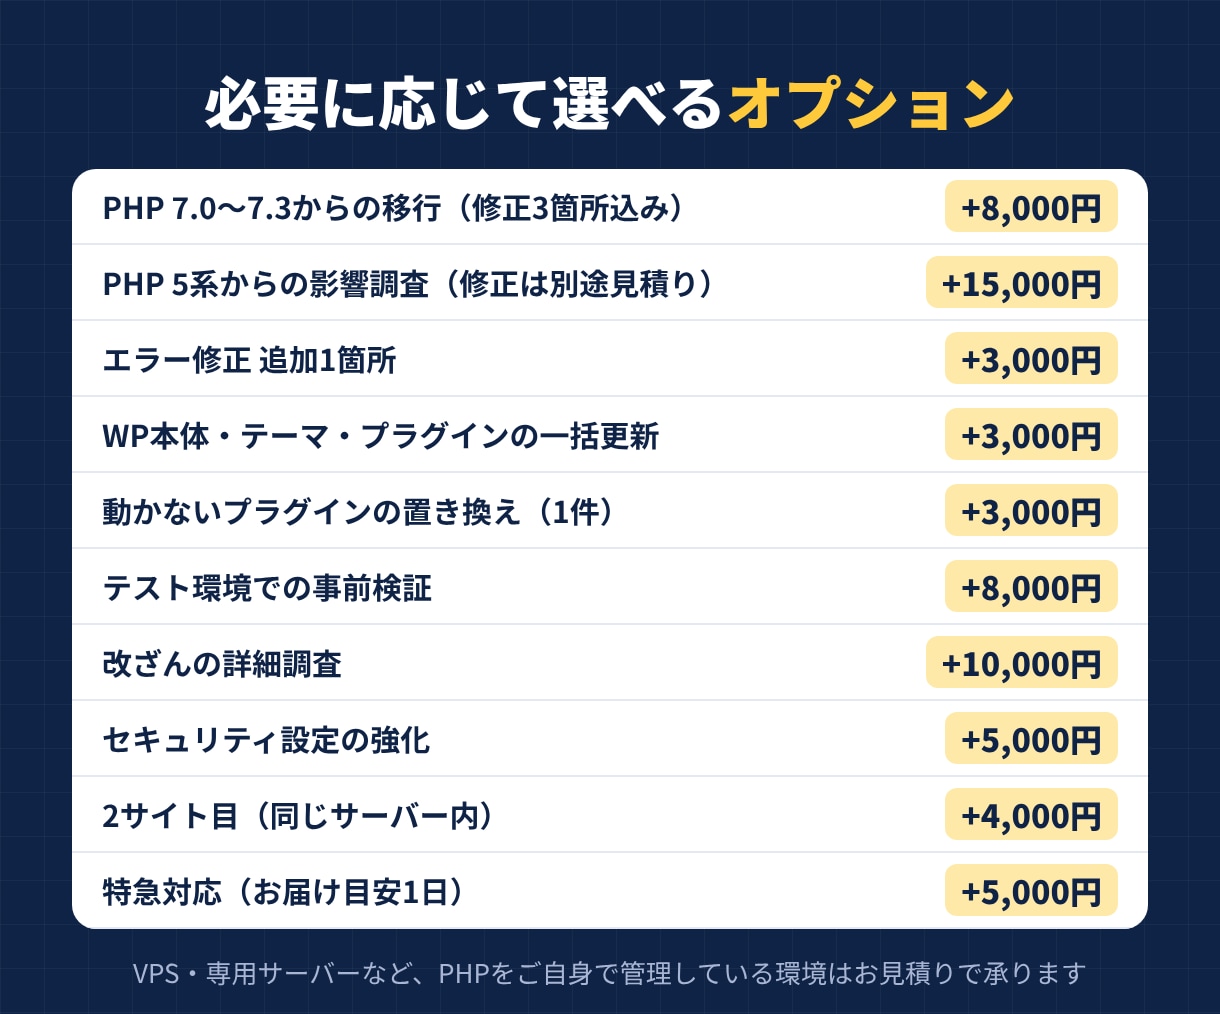
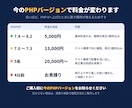
■今のPHPバージョンで料金が変わります
古いほど、8へ上げたときに直す箇所が増えるためです。
・7.4〜8.2:5,000円
・7.0〜7.3:13,000円(移行オプション。テスト環境で確認、修正3箇所込み)
・5系:20,000円〜(影響調査オプション。修正費は別途お見積り)
・4以前:お見積り(作り直しをご提案する場合あり)
ご購入前に今のPHPバージョンをお知らせください。分からなければ見積り相談で確認方法をご案内します。
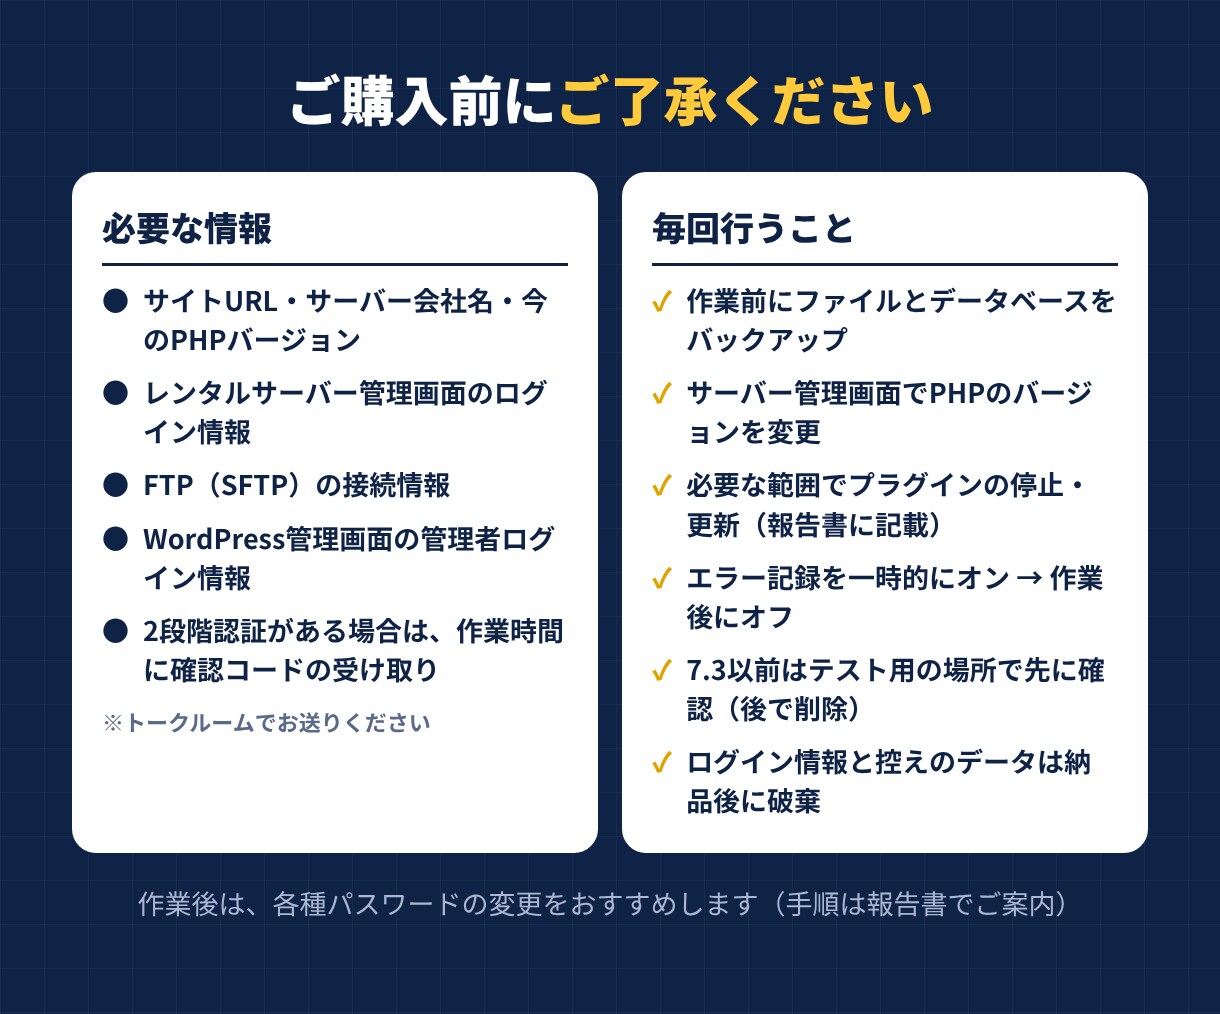
■ご購入前にご了承ください
【必要な情報(トークルームで)】
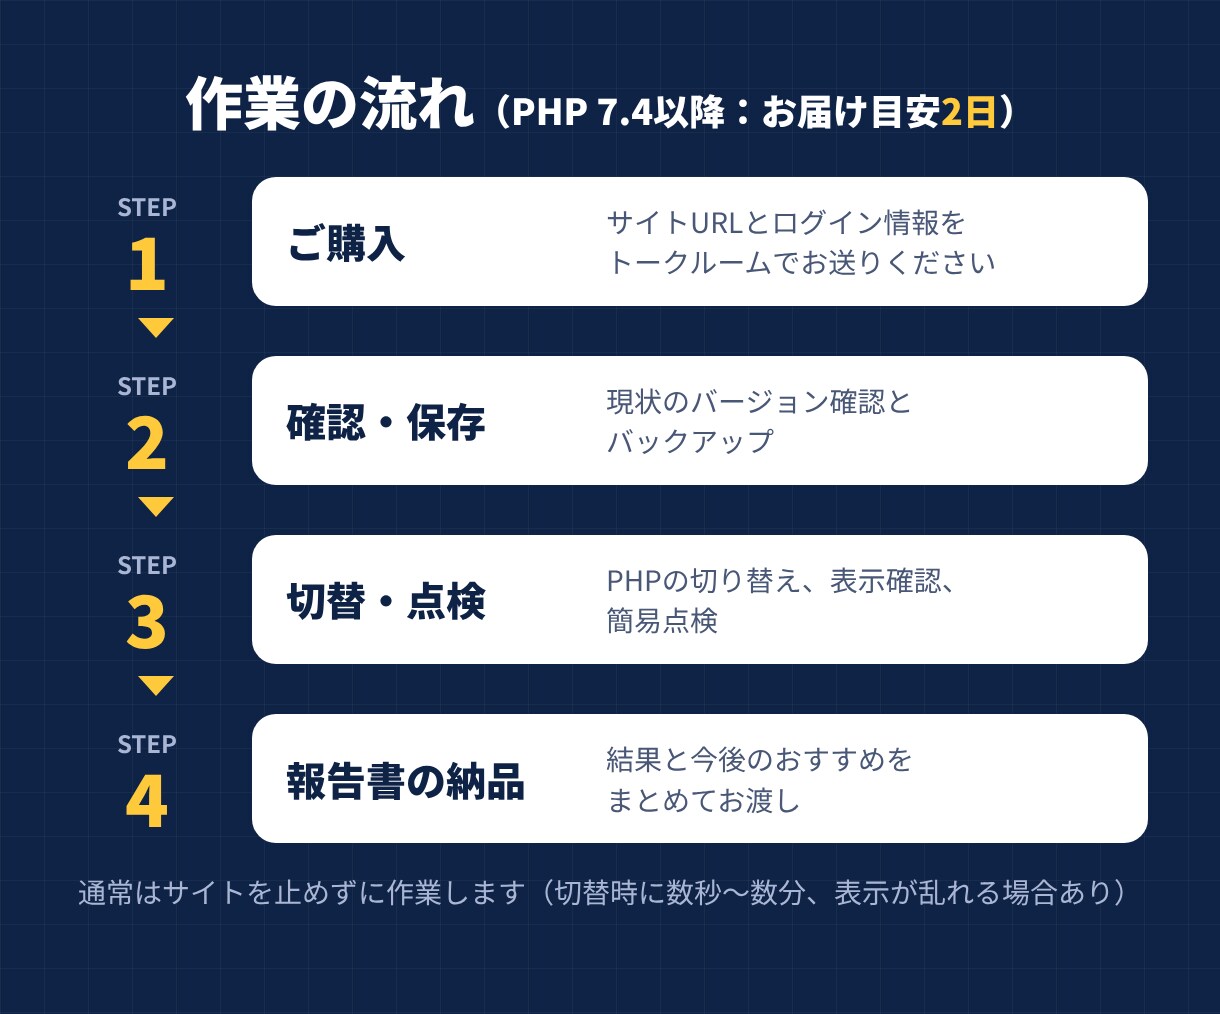
サイトURL/サーバー会社名/レンタルサーバー管理画面・FTP(SFTP)・WordPress管理画面のログイン情報。2段階認証がある場合は、作業時間に確認コードの受け取りをお願いします。
【毎回行うこと】
・作業前のバックアップ取得(サーバーの機能、FTP+phpMyAdmin、またはバックアップ用プラグインの一時導入)
・PHPのバージョン変更、必要な範囲でのプラグインの停止・更新(報告書に記載)
・エラー記録を一時的にオン→作業後にオフ
・7.3以前はテスト用の場所で先に確認(後で削除)
・ログイン情報と控えのデータは納品後に破棄(作業後のパスワード変更をおすすめします)
■共用レンタルサーバーの方へ
PHP本体の修正はサーバー会社が行います。お客様側で必要な「バージョンの確認・切り替え・動作確認」を代行します。
■私について
Web制作歴6年、HP・LP・EC制作100件以上。ココナラ「WordPressの不具合修正・カスタマイズ」で8件の取引実績があります。
■ご注意
・不正アクセスの有無を断定するサービスではありません。不審な点は詳細調査(オプション)をご案内します
・元のPHPに戻すと脆弱性も戻るため、戻すのは原因調査の間だけにします
・VPS・専用サーバーはお見積りです
【ご購入前】
・今のPHPバージョンをお知らせください(7.3以前は料金が変わります。分からない場合は見積り相談で確認方法をご案内します)
【ご購入後にトークルームでお送りいただく情報】
・サイトURL、サーバー会社名
・レンタルサーバー管理画面のログイン情報
・FTP(SFTP)の接続情報
・WordPress管理画面の管理者ログイン情報
・2段階認証をお使いの場合は、作業時間帯に確認コードを受け取れるようにしてください
【作業で毎回行うこと(ご了承ください)】
・作業前に、ファイルとデータベースのバックアップを取得します(サーバーのバックアップ機能、FTPでの全ファイル保存とphpMyAdminでのデータベース書き出し、またはバックアップ用プラグインの一時導入のいずれか)
・サーバー管理画面でPHPのバージョンを変更します
・動作に必要な範囲で、プラグインの停止・更新を行う場合があります(内容は報告書に記載)
・原因調査のため、エラー記録を一時的にオンにし、作業後にオフに戻します
・PHP 7.3以前の場合は、サーバー内にテスト用の場所を作って先に確認します(作業後に削除)
・お預かりしたログイン情報と、こちらで取得した控えのデータは、本件以外には使わず納品後に破棄します
・作業後は各種パスワードの変更をおすすめします(手順は報告書でご案内)