WordPressの改ざんは、「見た目が正常」でも起きていることがあります。
気づいた時には、不審なファイルが増えていた。
検索結果に知らないページが出ていた。
サーバー会社から警告が来て、初めて異変に気づいた。
■■■■■■■■■■■■■■■■■■■■■■■■■
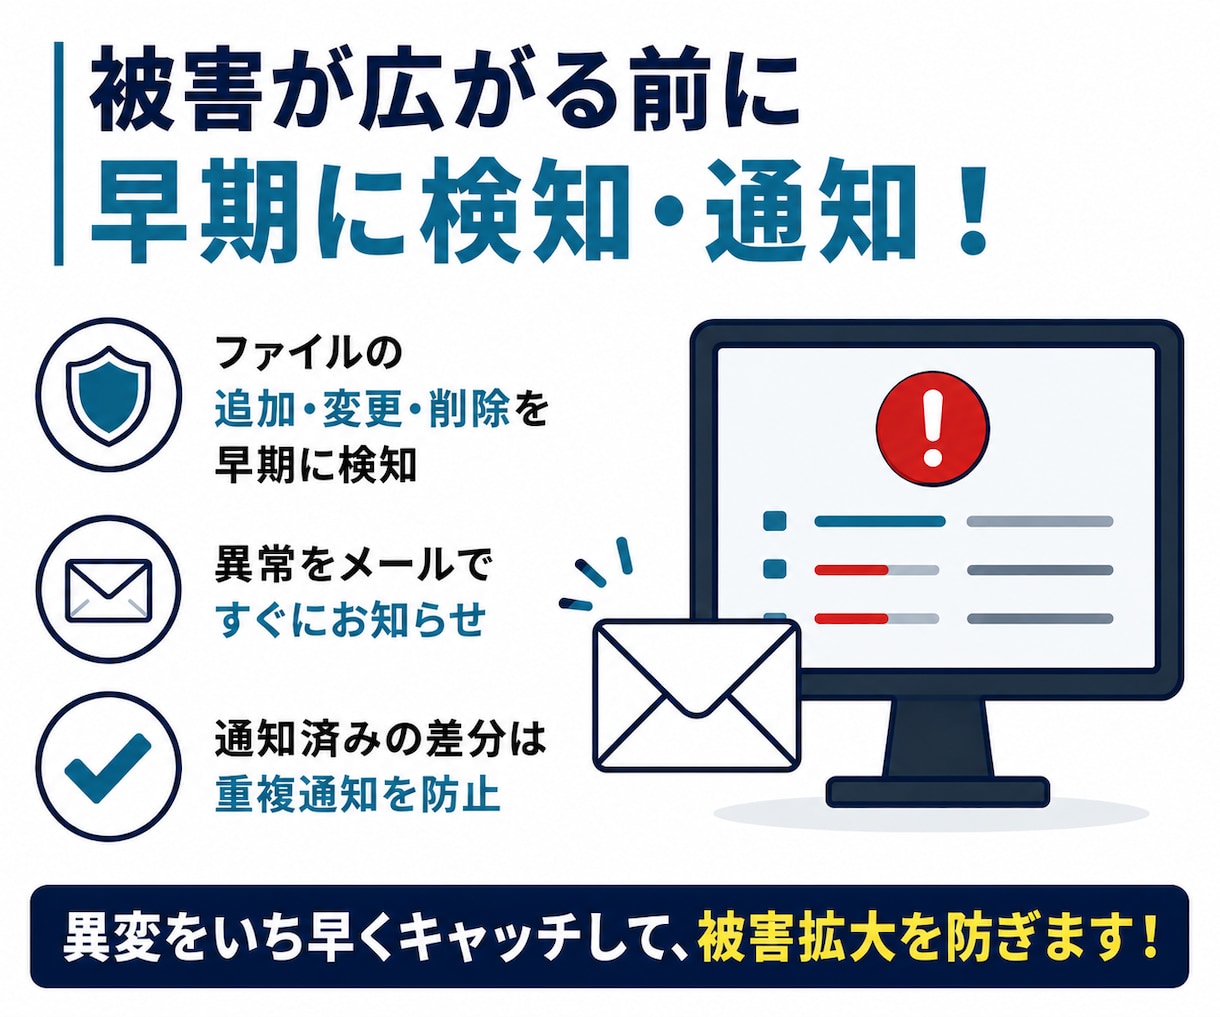
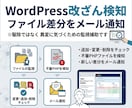
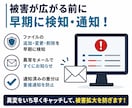
被害が広がる前に、ファイルの追加・変更・削除を早期に検知し、
メールで通知される仕組みを導入します。
■■■■■■■■■■■■■■■■■■■■■■■■■
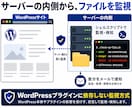
本サービスでは、WordPressサイトのファイル状態を基準として記録し、その後の追加・変更・削除を検知できる仕組みをサーバー上に導入します。
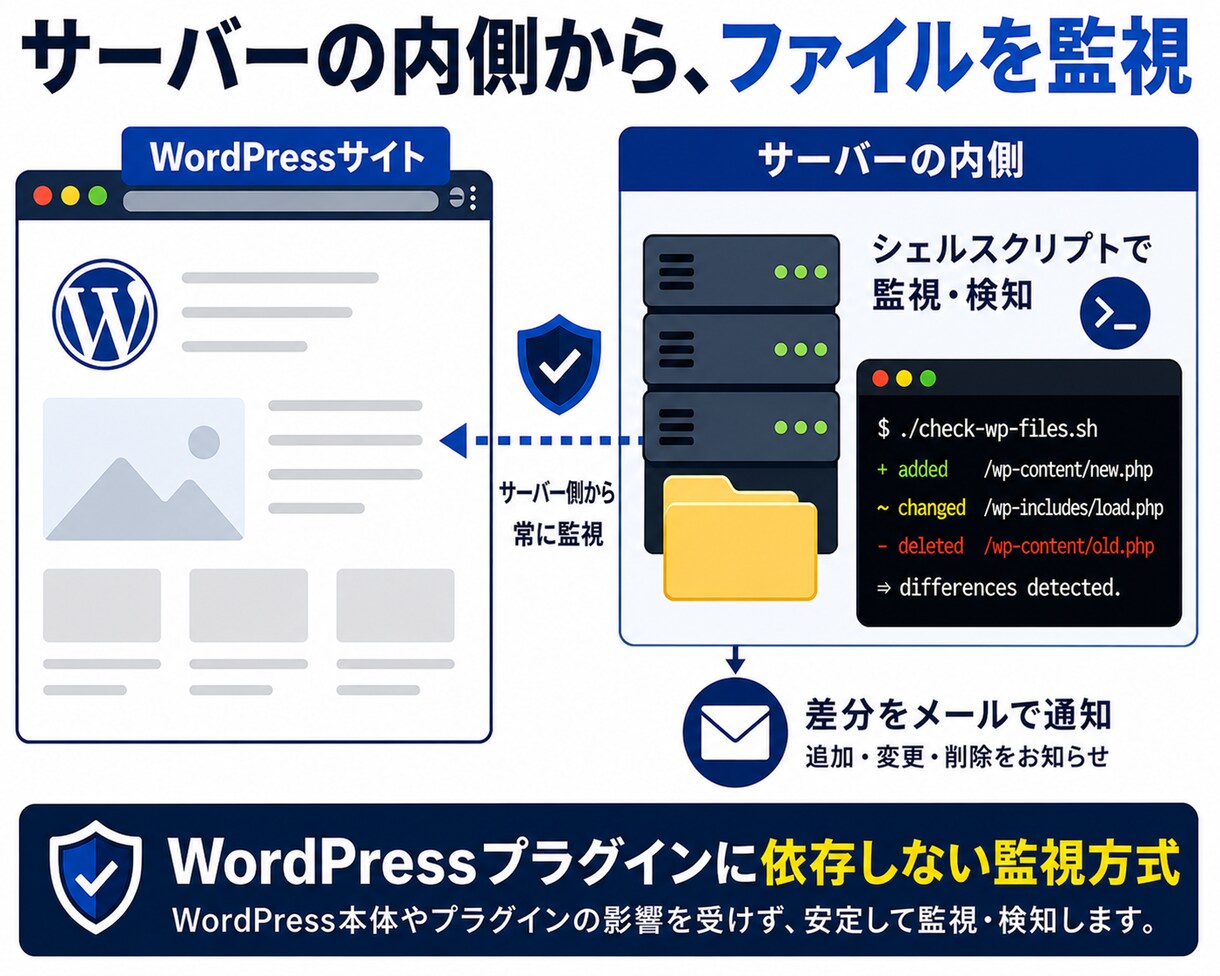
外部からページを診断するタイプの改ざん検知とは異なり、本サービスではサーバー内部のWordPressファイルを直接確認します。
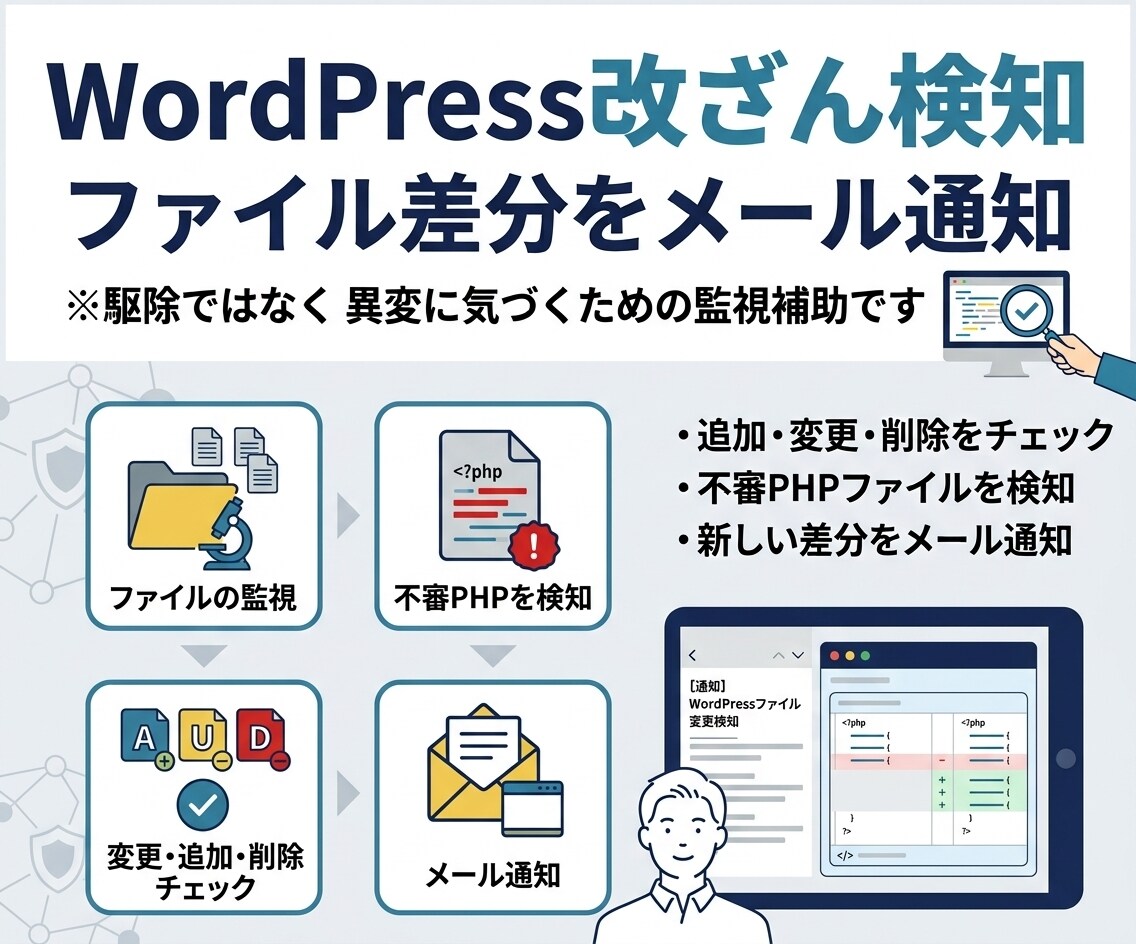
サイトの表示画面だけでは分かりにくい、ファイルの追加・変更・削除、不審なPHPファイルの配置などを検知し、異変に早く気づけるようにします。
対応できること:
・WordPressファイルの基準状態を作成
・追加、変更、削除ファイルの検知
・uploads配下などの不審PHPファイル確認
・危険関数を含む変更ファイルの確認
・メール通知設定
・cronによる定期実行設定
・検知レポートの確認方法のご案内
※本サービスは、マルウェア駆除そのものではありません。
あくまで「異変に早く気づくための監視補助」を導入するサービスです。
小規模サイト、個人運営サイト、更新頻度が高くないWordPressサイトほど、「気づいた時には被害が広がっていた」という状態を避けるための備えとしておすすめです。
本プログラムは、WordPressプラグインではなく、シェルスクリプトです。
WordPress以外のCMS、フレームワークでも対応可能です。
本サービスはサーバー上でシェルスクリプトを実行できる環境を前提としています。SSHが利用できないサーバー、cronが利用できないサーバー、メール送信が制限されているサーバーでは対応できない場合があります。
ご購入前に、対応可否確認のため見積り相談をお願いします。
以下の情報をご共有ください。
・対象サイトのURL
・WordPressの設置場所
・サーバー会社名
・SSH接続の可否
・PHPコマンドの利用可否
・監視したい対象サイト数