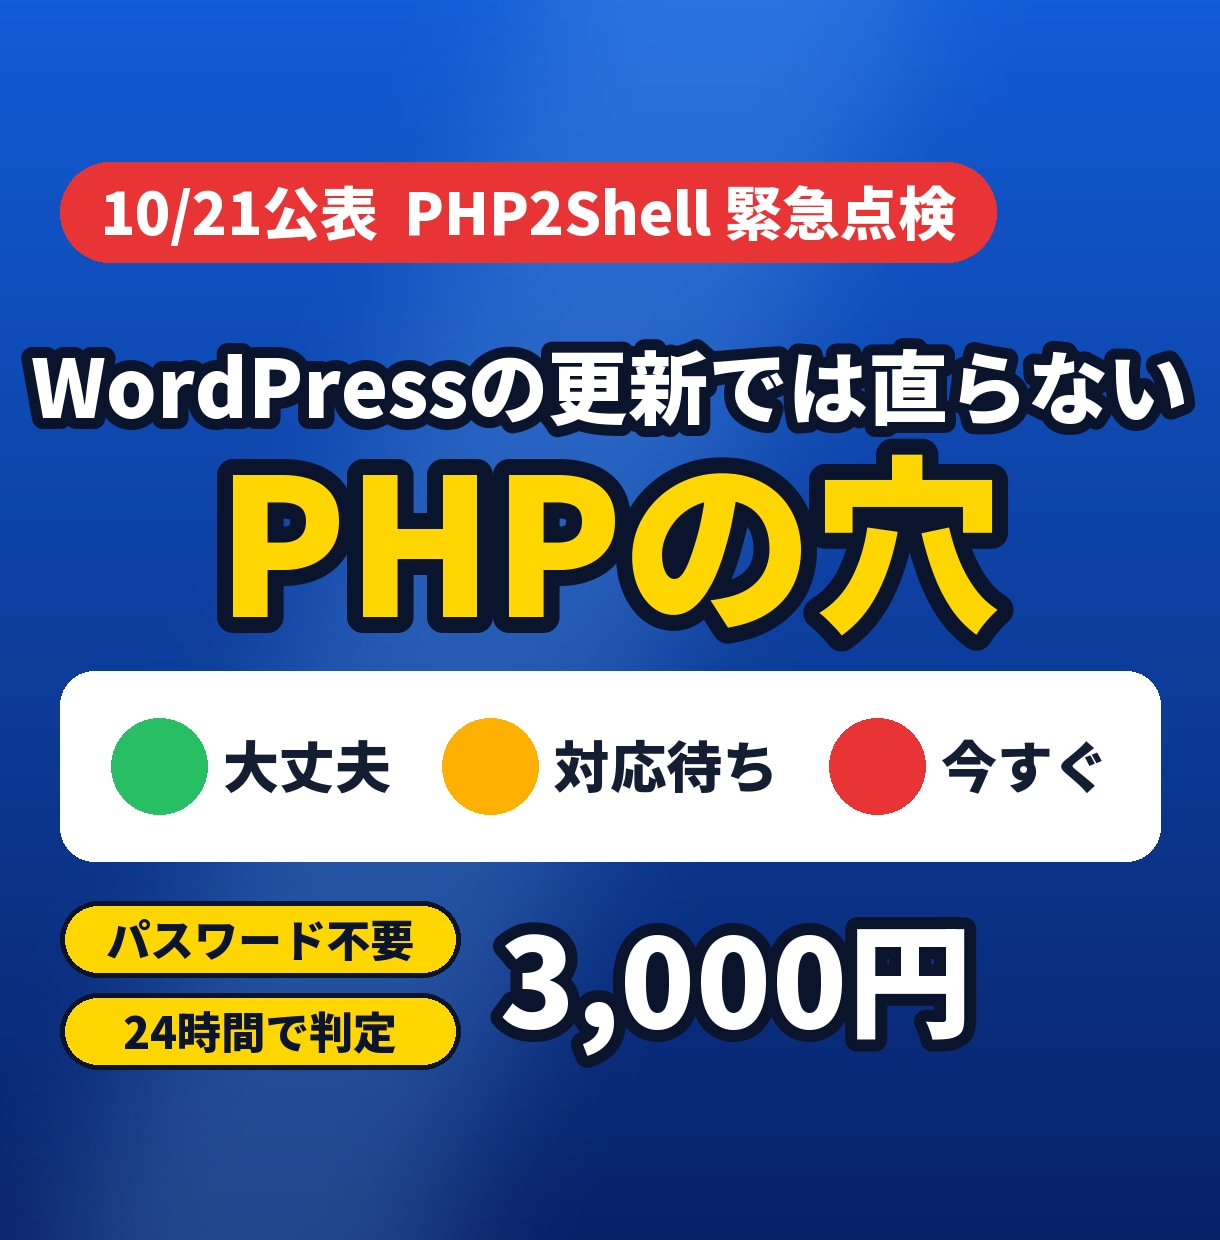
10月21日、WordPressを動かしている土台「PHP」に、ログインなしで乗っ取られるおそれのある穴が公表されました(CVE-2026-109618/109619・通称PHP2Shell)。
この穴は、WordPressやプラグインを最新にしても直りません。直すのはサーバー側のPHPです。サーバー会社が順に直していますが、「自分のサイトはもう直っているのか」は画面を見ないと分かりません。
■ 点検すること(24時間以内にお返しします)
1. お使いのPHPの版が修正版(8.5.12/8.4.27/8.3.36/8.2.35以降)になっているか
※8.1以前は修正版が出ていないため、版を上げる手順をお伝えします
2. お使いのサーバー会社が今回の穴をどう案内しているか(公式のお知らせを確認)
3. 直っていない時、管理画面のどこを押せばよいか/サーバー会社に何と頼めばよいか
■ お送りいただく物(パスワードは不要)
・WordPressの「ツール → サイトヘルス → 情報 → サーバー」の画面の写真
・サーバー会社の名前(エックスサーバー、さくら、ロリポップ など)
※ログイン情報は受け取りません。送られても使いません。
■ お届けする物(1枚の報告書)
・判定:◎大丈夫/△サーバー会社の対応待ち/×今すぐ対応が要る
・理由と、確かめた公式の情報源
・△×の時:押す場所の手順、またはサーバー会社へそのまま送れる文面
・サーバー会社別「自分で直す手順書」(PDF・エックスサーバー/ConoHa WING/さくら/ロリポップ)
4社とも、版の切り替えは管理画面で選び直すだけです(各社の公式マニュアルで確認済み)
■ Node.js で動くサイト・APIも同じ料金で点検します
10月21日には Node.js にも修正版が出ました(10件・うち高4件。Brotli の展開処理の穴はリモートからのコード実行につながるおそれ)。修正版=22.23.4/24.22.1/26.12.1。サーバーで node -v の結果(または管理画面の Node.js の版の画面の写真)をお送りいただければ、同じ形で判定と手順をお返しします。
■ 点検の後に(ご希望の方だけ)
・ご自分での作業が難しい方:PHPの版上げの作業代行(事前の保存と表示の確認つき)=30,000円〜でお見積りします
・今後も安心したい方:穴の情報が出るたびに確認する月額の見守り=月3,000〜5,000円の目安
どちらもココナラ内でのお取引です。
無理におすすめすることはありません。
■ できないこと
・乗っ取られていないかの深い調査(ログの解析など)
・今回の穴以外の、サイト全体の診断
修正版の一覧は10月21日の公表時点です。新しい情報が出たら、それに合わせて判定します。
ご購入前に、メッセージで「サーバー会社の名前」だけ教えていただくと、すぐに始められます。
【ご購入後にお送りいただく物】
・WordPressの「ツール → サイトヘルス → 情報 → サーバー」の画面の写真(PHPの版が写っている所)
・サーバー会社の名前
・サイトのURL(任意)
【お願い】
・ログインID・パスワードなどの認証情報は送らないでください。受け取らずに点検します。
・管理画面にWordPressのサイトヘルスが無い場合は、サーバー会社の管理画面のPHPの設定の画面の写真でも大丈夫です。
・お届けは原則24時間以内です。混み合う時は事前にお知らせします。
・判定は公表された公式の情報をもとに行います。サーバーの中に入っての作業は含みません(ご希望の方は別途お見積り)。