2026年10月、PHPに重大な脆弱性が公表されました。
悪用されると、外部からサーバー上で任意のプログラムを動かされるおそれがあります。
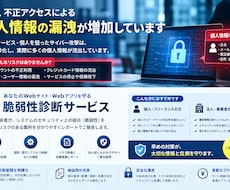
大手企業の会員サイトでも、Webシステムの脆弱性を突かれて数百万件の個人情報が流出しました。
WordPressはPHPで動いているため、更新が止まっているサイトは
影響を受けている可能性があります。
AIを使った攻撃の自動化も進み、会社の規模を問わず、
更新の止まったサイトが狙われています。
そのような状況の変化を受けて、本サービスではWordPressを中心に、
Webサイトの脆弱性(攻撃に使われるおそれのある弱点)を調べ、
必要に応じて対応までいたします。
■こんな方へ
・制作会社や前任者が立てたサーバーを引き継いだが、中身が分からない
・OSやミドルウェアの更新をしばらく行っていない
・OSのサポート期限が切れていないか不安
・SSHやファイアウォールの設定が適切か確かめたい
■調査の内容(基本料金)
・OSの種類・バージョンとサポート期限、未適用のセキュリティ更新
・SSHの設定(rootでのログイン、パスワード認証の可否など)
・開いているポートとファイアウォールの設定
・Webサーバー(Apache・Nginx)、PHP、データベースのバージョンと設定
・SSL証明書と自動更新の状態
・不審なログインの痕跡(ログの確認)
・WordPressがある場合は、本体・プラグイン・テーマの脆弱性
結果は、危険度の高い順に並べた報告書でお渡しします。対応が必要な場合は、区分と費用もあわせてお伝えします。
■料金
・調査:40,000円〜(税抜き)
・脆弱性対応(軽微な修正を含む):+50,000円〜(税抜き)
・修正が大きめの場合(OSのサポート切れに伴う移行、PHPの大きな版上げなど):調査後にお見積もり
基本料金は、サーバー1台・サイト1つまでです。
■対応の内容
作業前にバックアップ(またはスナップショット)を取り、セキュリティ更新の適用と、SSH・ファイアウォール・Webサーバーの設定の見直しを行います。作業後は、サイトの表示とサービスの稼働を確認します。
■作業の前提
・SSHで接続でき、管理者権限(sudo)が使えること
・AWSのセキュリティグループなど、サーバーの外側の設定は、画面の写しをいただくか、閲覧専用の権限で確認します
■対象外
・実際に攻撃を試す侵入テスト
・独自に開発されたプログラムの精査
・レンタルサーバー上のサイト(別のサービスでお受けします)
改ざんや感染の痕跡が見つかった場合は、作業を止めてご報告し、除去は別途お見積もりとします。
■ご注意
調査は作業時点で公表されている脆弱性が対象です。今後のすべての攻撃を防ぐ保証ではありません。
ご購入の前に、次の点をご確認ください。
■管理権限について
ご依頼いただけるのは、対象のサイトとサーバーを管理する権限をお持ちの方(または管理者から依頼を受けた方)に限ります。第三者のサイトの調査はお受けできません。
■ご購入後にお知らせいただくこと
・サイトのURL
・サーバー会社とプラン名(例:エックスサーバー スタンダード)
・WordPressの管理画面に入れるアカウント(管理者権限)
・気になっている症状があれば、その内容
SSHの有効化と鍵の登録は、サーバー会社ごとの手順をお渡しします。ログイン情報の受け渡し方法は、トークルームでご案内します。
■作業について
・調査は読み取りと設定の確認のみで、サイトの内容は変更しません
・対応のオプションでは、作業前にバックアップを取ります
・作業中にサイトが短時間表示されなくなることがあります。時間帯のご希望があればお知らせください
■改ざん・感染の痕跡が見つかった場合
作業を止めてご報告します。除去は別途お見積もりとなります。