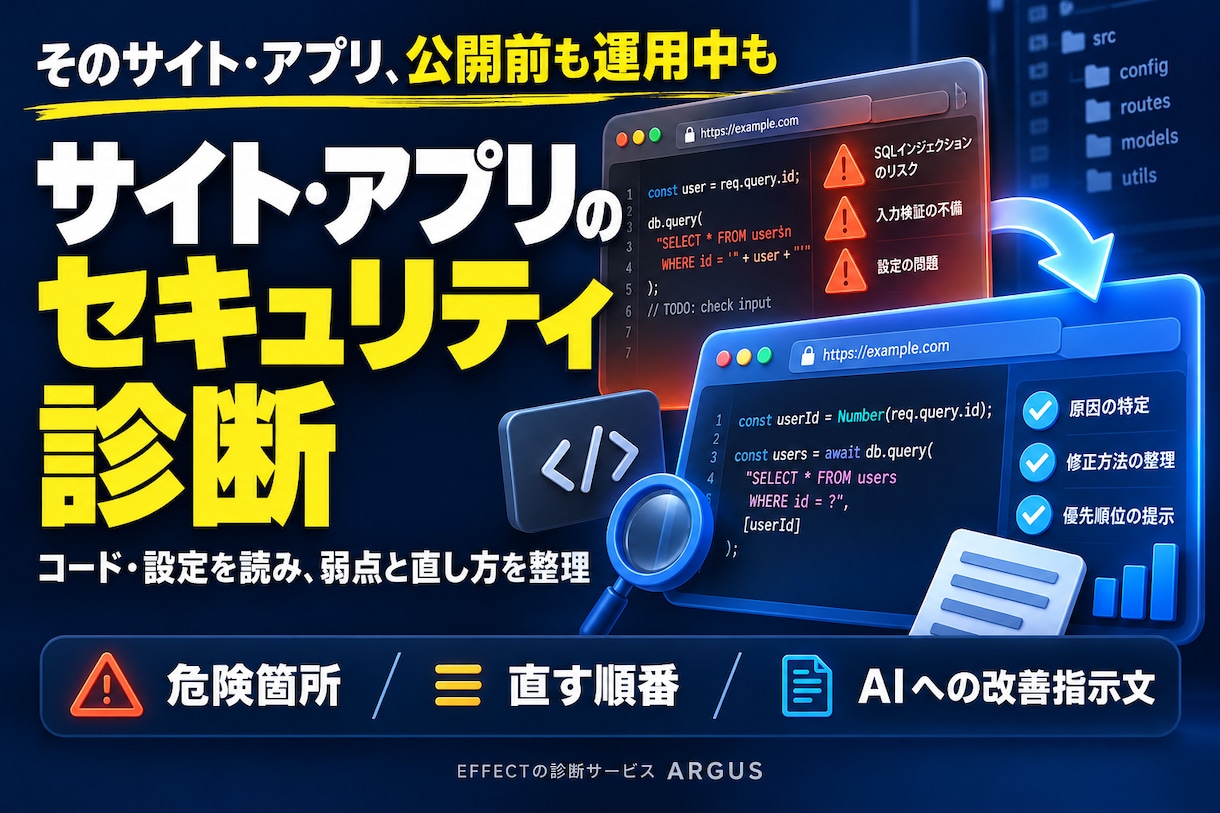
Webサイト・アプリを「動く」から、根拠を持って見直せる状態へ。
AIで作ったものも、従来の開発で作ったものもご相談ください。
本サービスでは、提供されたコード・設定を読み取り、不正アクセスや情報漏えいにつながる弱点と改善方針を整理します。AIを悪用した自動攻撃やAI機能の悪用への備えも、資料で確認できる範囲で点検します。
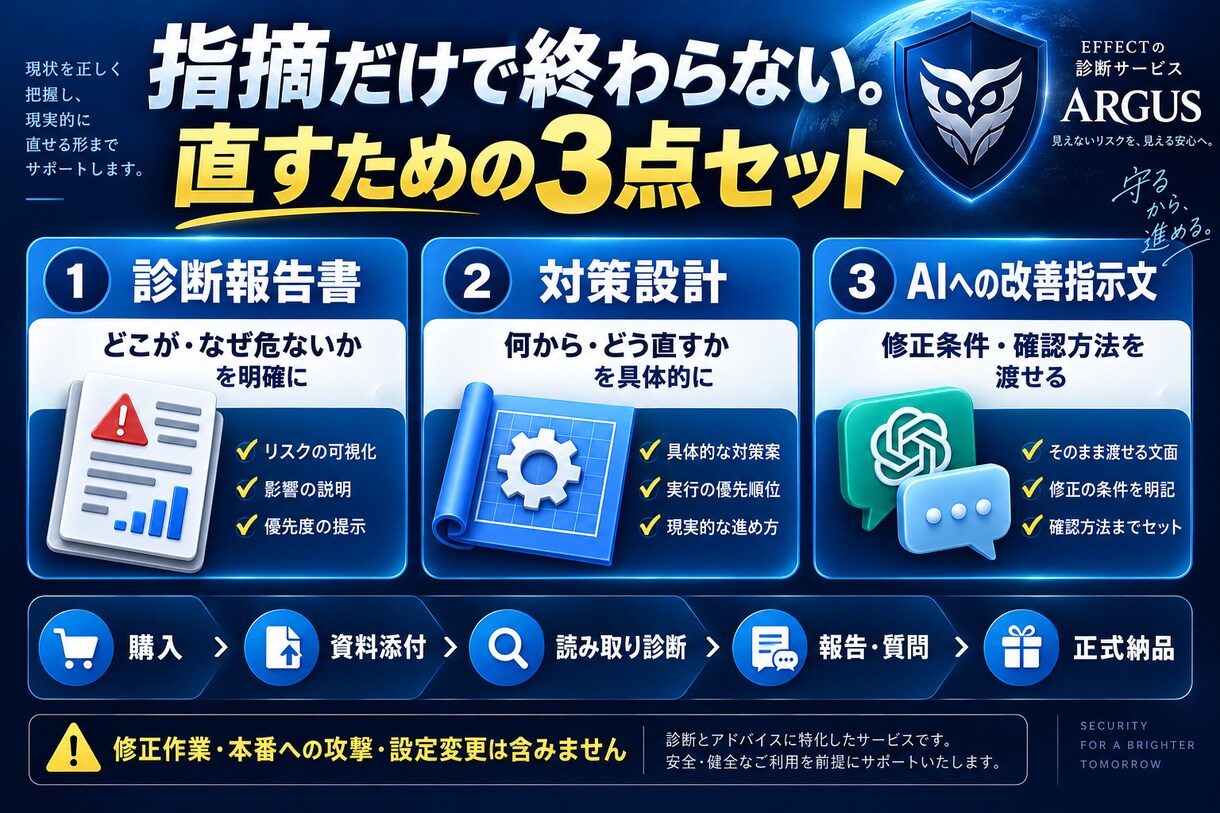
■3つの納品物
①診断報告書:該当箇所・根拠・危険度・直す優先順位。
②対策設計:変更箇所・改善方針・修正後の確認方法。
③AIへの改善指示文(プロンプト):対象箇所と修正・確認条件をまとめた指示文。
確認済み・未確認・対象外を分けます。確認済みは安全保証を意味しません。
■対象
小規模Webサイト・Webアプリ・PWAの1件/1リポジトリ。主にPython・JavaScript/TypeScript。HTML・CSSは関連部分として確認します。WordPress等のPHPコード診断は基本対象外です。URLだけでは内部コードの診断はできません。
用途・技術・規模・不安な機能を伺い、重要機能と関連コード・設定、対象外、料金を購入前に合意します。大規模・複雑な構成は個別見積もりです。
■ご利用の流れ
[購入前の相談]
|
[対象・料金・納期の合意]
|
[ご購入・資料を添付]
|
[資料確認・読み取り診断]
|
[診断報告・対策設計・AIへの改善指示文]
|
[質問1往復・正式納品]
|
[合意した日までに作業資料を削除]
必要資料と合意が揃った翌営業日から5営業日以内に報告書を提示します。お届け予定は10日です。
■含まないもの
修正実装、顧客コードの実行、本番への攻撃・設定変更、実環境での攻撃検証。すべての弱点の発見や被害防止は保証しません。AIの修正案は適用前に確認が必要です。指摘がない場合も、その旨と未確認項目の確認指示を納品します。
購入前に、用途・使用技術・おおよその規模・ログインやAI機能の有無・希望日をお知らせください。所有または点検権限のある対象に限ります。
本番パスワード・APIキー・秘密鍵・個人情報・顧客データは送らず、秘密を伏せた資料をご用意ください。受領ファイルを事前合意し、共有はココナラの添付機能で行います。
資料は案件別の暗号化領域で扱い、外部AIへ送信せず、公開事例・学習用途に使用しません。当方の作業コピーは合意した日(納品後30日以内)に削除します。ココナラ上の記録・添付資料は同社管理のため、当方からの完全削除は約束できません。
資料不足・範囲変更があれば納期と料金を再合意します。無断で追加請求しません。