「もしAIがあなたのシステムを攻撃したら、どこまで侵入できるのか?」
近年、企業の情報漏洩やランサムウェア被害が相次いで報道されています。
OpenAI では AI エージェントたちが脱獄して Hugging Faceのシステムに不正アクセスしたと報告された事例もあります。
こうした事例は、AIの進化がサイバーセキュリティに新たな脅威をもたらしていることを示しています。
当サービスでは、攻撃者と全く同じ手法をシミュレーションし、お客さまのシステムのセキュリティを評価いたします。
Claude Code, ChatGPT Codex などのセキュリティ認定プログラムモデルや、
GLM 5.3 などのオープンウェイトモデルを使用し、Mythos 並みの脅威モデルを使用したペネトレーションテストを行います。
従来の脆弱性診断のように問題点を列挙するだけでなく、実際に侵入を試みることで、確認できた侵害の成否や影響をレポートとしてお届けします。
■ こんな方におすすめ
- 自社Webサービスのセキュリティに不安がある方
- 個人開発のアプリやSaaSを運営している方
- AIによるサイバー攻撃への耐性を確かめたい方
- 攻撃者の視点からシステムの安全性を検証したい方
- 一般的な脆弱性診断とは異なるアプローチで評価したい方
■ サービス内容・料金
基本プラン:45,000円(AIペネトレーションテスト4時間)
お客様にご用意いただいた検証環境に対して、AIエージェントによる4時間のペネトレーションテストを実施します。
AIエージェントが攻撃者の視点からシステムへの侵入を試み、主に以下の観点から検証します。
・認証やアクセス制御を突破できるか
・本来アクセスできない情報に到達できるか
・権限外の操作が実行できるか
・複数の問題を組み合わせて侵害につながるか
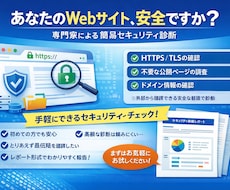
テスト終了後、試行した攻撃経路、侵害の成否、確認された影響などをPDFレポートにまとめて納品します。
※4時間はAIによるテスト実施時間です。事前準備やレポート作成の時間は含みません。
※検証対象や実施範囲は、事前にご相談のうえ決定します。
■ 納品物
検証結果をまとめたPDFレポートを納品します。
・実施したテストの概要と検証条件
・試行した攻撃経路と結果
・侵入や権限外操作の成否
・確認された問題と想定される影響
・検証の限界と追加調査が必要な事項
侵害に成功しなかった場合も、試行内容や確認できた範囲を報告します。
■ ご依頼の流れ
1. 購入前にメッセージでご相談
2. 対象システム・検証環境・実施範囲の確認
3. お見積もりと実施条件の合意
4. AIエージェントによるテスト実施
5. 結果の確認とPDFレポート納品
やり取りは原則としてメッセージで行い、必要に応じてお打ち合わせを調整します。
■ ご注意事項
・本番環境ではなく、お客様が管理する検証環境を対象とします。
・正当な権限と明示的な許可があるシステムのみ対応します。
・サービス停止を伴う攻撃やデータの破壊は実施しません。
・網羅的な脆弱性診断や安全性の保証を目的とするサービスではありません。
・検証対象や環境によっては対応できない場合があります。
まずは対象システムの概要と、ご希望の検証内容をお気軽にご相談ください。
■ ご購入前のお願い
本サービスでは、安全かつ適切なテストを実施するため、ご購入前にヒアリングをお願いしております。
お問い合わせいただいた方に、こちらからヒアリングシートをお送りします。
【主なヒアリング項目】
・対象システムの概要(Webアプリ、SaaSなど)
・テストを希望する目的や確認したい内容
・検証環境の有無と構成
・テスト用アカウントの準備可否
・外部サービスとの連携状況
・テスト実施に必要な権限・許可の確認
・ご希望の納期
ご回答内容をもとに、対象システム、検証環境、実施範囲などを確認し、対応可否とお見積もりをご案内します。
ヒアリングの段階では、パスワードやAPIキーなどの機密情報をご提出いただく必要はありません。
なお、テストはお客様が正当な権限を持ち、明示的に許可できる検証環境のみを対象とします。