不審なアクセスやWAFの通知が気になるものの、「どこを確認すればよいかわからない」とお困りではありませんか。
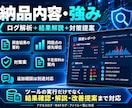
ご提供いただいたアクセスログを「NAITTER PHP CHECK」で解析し、記録された送信元IP・要求先URL・日時・回数を整理します。結果を確認し、不審な要求の候補、追加で調べるべき点、対策の優先順位を日本語でわかりやすくご説明します。
【基本料金:8,000円】
・1サイト/事前に合意した1期間
・対応形式のアクセスログ1式
・合計5,000行以内かつ2MiB以内
・ログ解析、結果確認、調査レポート作成、対策提案
上限は本サービスの基本受付範囲です。複数ファイルは合計で判断し、期間・形式・内容を確認してお見積りします。
【主な確認内容】
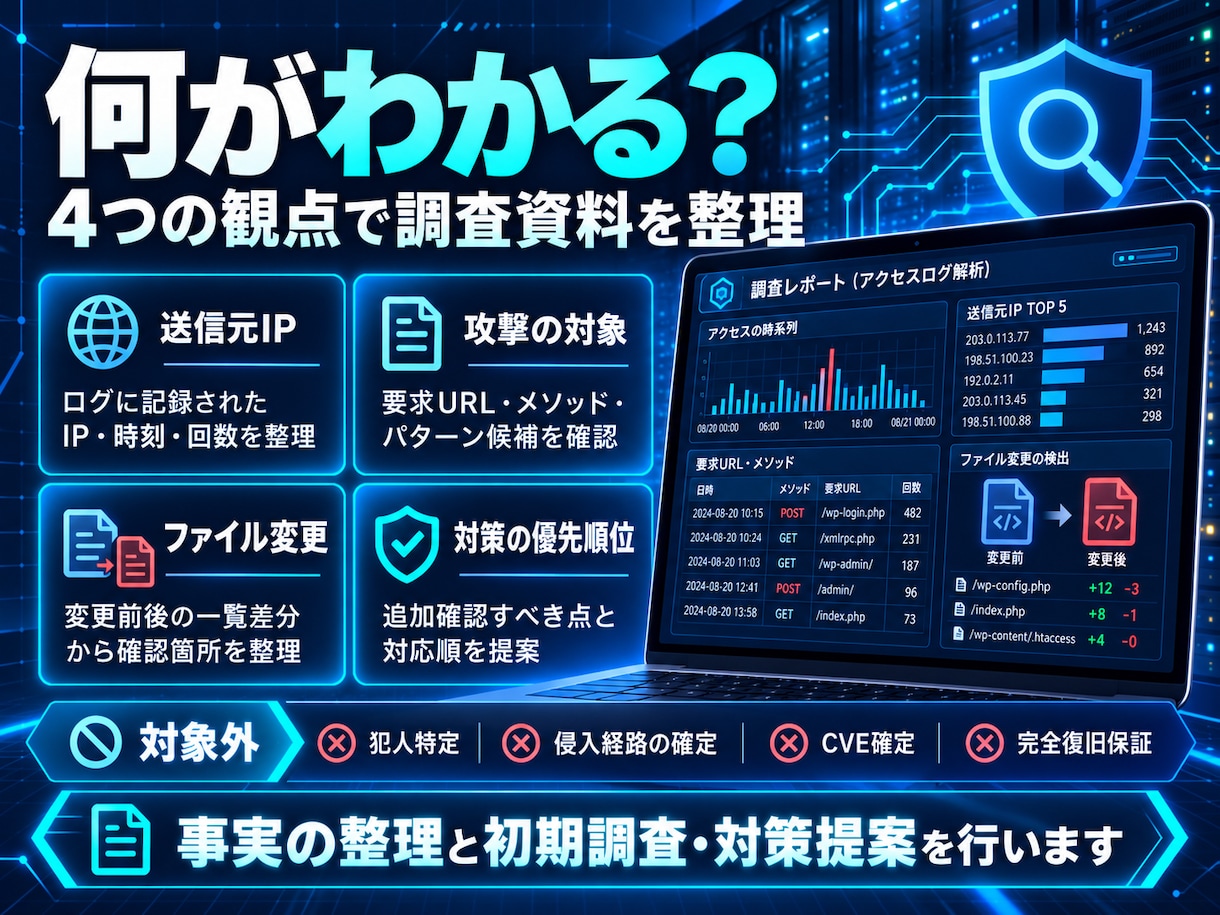
・ログに記録された送信元IP、時刻、アクセス回数
・要求先URL、HTTPメソッド、応答ステータス
・不審な要求やアクセス集中の候補
・記録に基づく時系列と追加確認が必要な点
記録にない情報は確認できません。未解析行や不足資料がある場合は、その範囲も明記します。
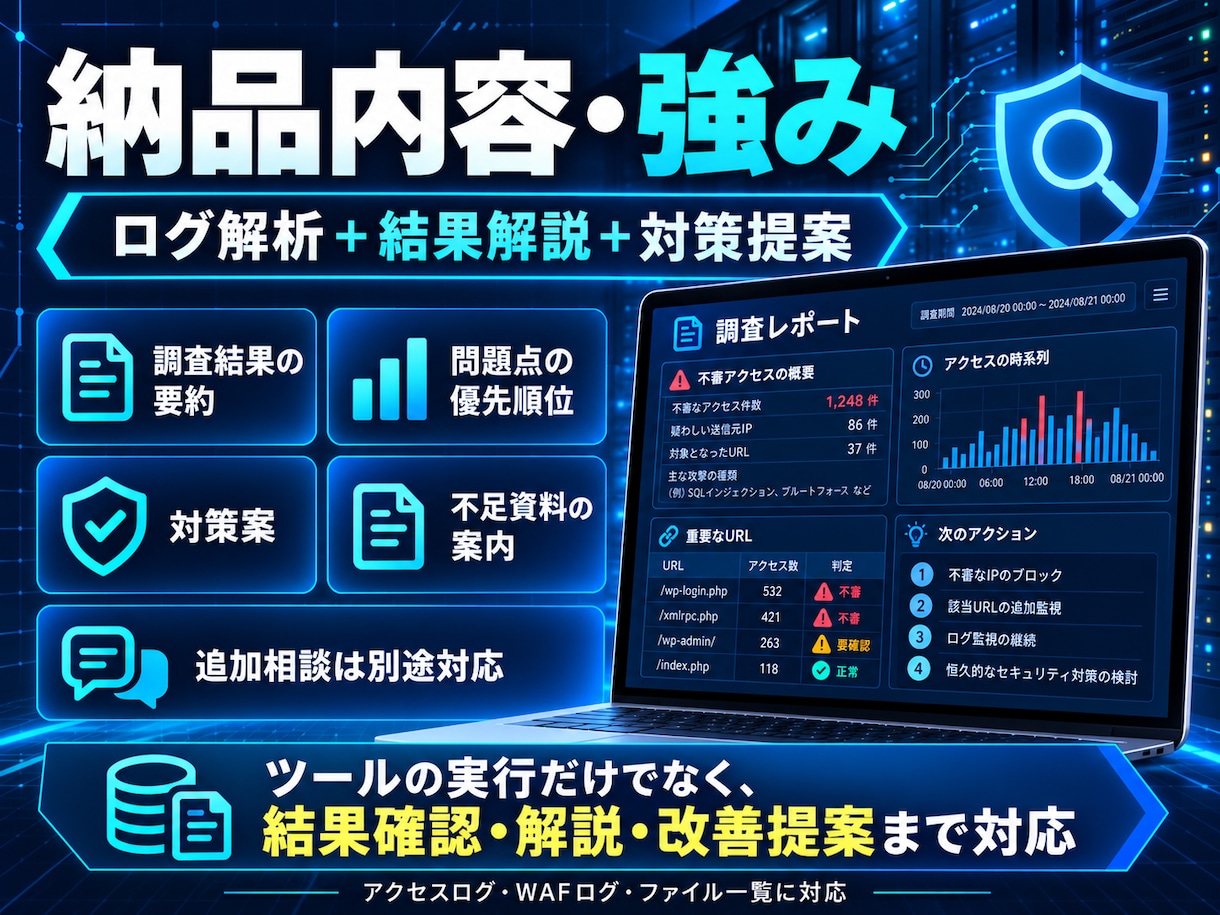
【納品内容】
日本語の調査レポートをPDFでお渡しします。
調査対象・期間・確認範囲、観測した事実、不審な要求の候補、対応の優先順位、対策案、不足資料を整理します。事実と推測を分け、専門用語も補足します。
【追加見積りとなる内容】
・WAFログの追加解析
・変更前後のファイル一覧の比較
・ログの形式変換、基本上限を超える調査
・設定変更、PHPコード修正など
対応可否と作業範囲を確認し、ご同意後に進めます。ファイル比較には、同じ対象範囲・除外条件で作成した変更前後の一覧が必要です。差分だけで改ざんと断定しません。
【ご依頼の流れ】
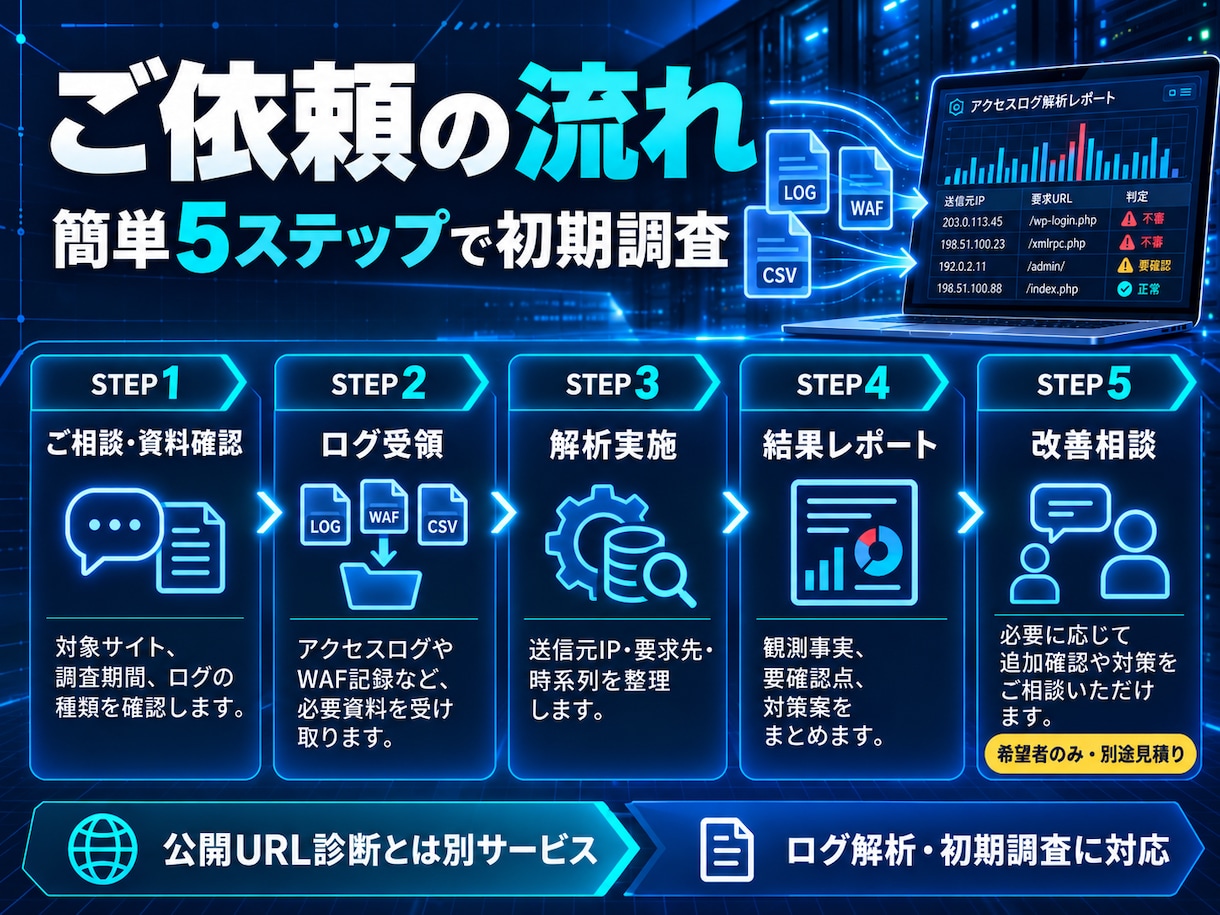
事前相談・資料確認→見積り・購入→合意した資料の受領→解析・結果確認→レポート納品
URLだけでは過去のアクセスを調査できません。対象期間のログをご用意ください。アクセスログはApache Common/Combined形式を基本とし、独自形式は事前相談となります。WAFログは所定のJSONL形式での解析となり、変換が必要な場合は別途見積りです。
【対応範囲と注意事項】
ご自身が管理するサイト、または管理者の許可を得たサイトが対象です。
本サービスは記録をもとにした初期調査です。IPからの人物特定、侵入経路・原因脆弱性・CVEの確定、マルウェア駆除、復旧作業、常時監視は含みません。
HTTP 200やWAF検知だけでは、侵入成功を判断できません。指摘がない場合も安全性を保証しません。
最初の相談ではログ本体や認証情報を送らず、種類・容量・調査期間・症状をお知らせください。必要資料と共有方法をご案内します。
購入前に対象URL・調査期間・症状・ログの種類と容量をご相談ください。管理権限または許可のあるサイトのみ対応します。パスワード・認証コード・ログ本体は、事前確認なく送信しないでください。