■こんな方におすすめです
・個人開発や小規模チームでWebアプリ/サービスを作っている
・公開前に最低限のセキュリティチェックをしておきたい
・専門業者の診断は高くて手が出ない
・AIで書いたコードに危ない部分がないか不安
■サービス内容
AIによる解析ツールと、自分の目による確認を組み合わせて、
ソースコードと設定に潜むセキュリティ上の問題を洗い出します。
ご希望であれば法律の範囲内、または開発環境での攻撃的なスキャンも実施します。
【診断項目の例】
・SQLインジェクション、XSS、CSRFなど代表的な脆弱性
・認証・認可の不備(他人のデータが見られる、権限チェック漏れ など)
・APIキーやパスワードのハードコード、.envの誤公開
・依存パッケージ(npm / pip など)の既知の脆弱性
・Docker、CORS、Cookie設定などの設定ミス
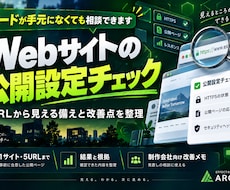
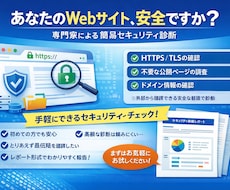
・公開サイトのHTTPセキュリティヘッダー、SSL/TLS証明書の状態
(外部から通常アクセスで確認できる範囲のみ)
■納品物
・診断レポート
- 検出した問題の一覧と危険度
- 該当箇所
- 修正方法の説明と修正コード例
■対応できる技術
JavaScript / TypeScript
Python、PostgreSQL / MySQL、Docker
※上記以外もご相談ください
■ご依頼の流れ
1. 購入前にメッセージで、対象サービスの概要・使用技術・規模をお知らせください
2. お見積り・診断範囲を確定
3. ご購入後、ソースコード一式をお送り頂くか、診断先URLをお送りください。
4. 診断を実施し、レポートを納品します
・お預かりしたソースコードは診断のみに使用し、納品完了後に削除します
・ご希望があれば、診断前に秘密保持の取り決めにも対応します
■ご注意事項
・本サービスはAIと手作業による簡易診断です。すべての脆弱性の発見を保証するものではありません
・専門企業による脆弱性診断・ペネトレーションテストの代わりにはなりません
・お預かりしたソースコードは診断のみに使用し、納品完了後に削除します
・ご希望があれば、診断前に秘密保持の取り決めにも対応します
・診断対象は、ご依頼者さまご自身が所有・管理しているシステムに限ります。
第三者のサイトの診断はお受けできません
・修正作業そのものは本サービスに含まれません