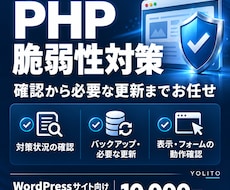
\PHPの脆弱性、うちのサイトはどうすればいい?を、今日の手順にします/
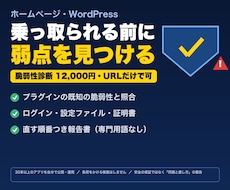
10月21日に公開されたPHPの重大な脆弱性(CVE-2026-109618・CVE-2026-109619)について、あなたのサイトを外から確認し、報告書と、PHPの版を上げる手順書をお届けします。
「ニュースを見たけれど、自分のサイトに関係があるか分からない」「制作会社に何を聞けばいいか分からない」。そんな時に、次の一手が決まる資料です。
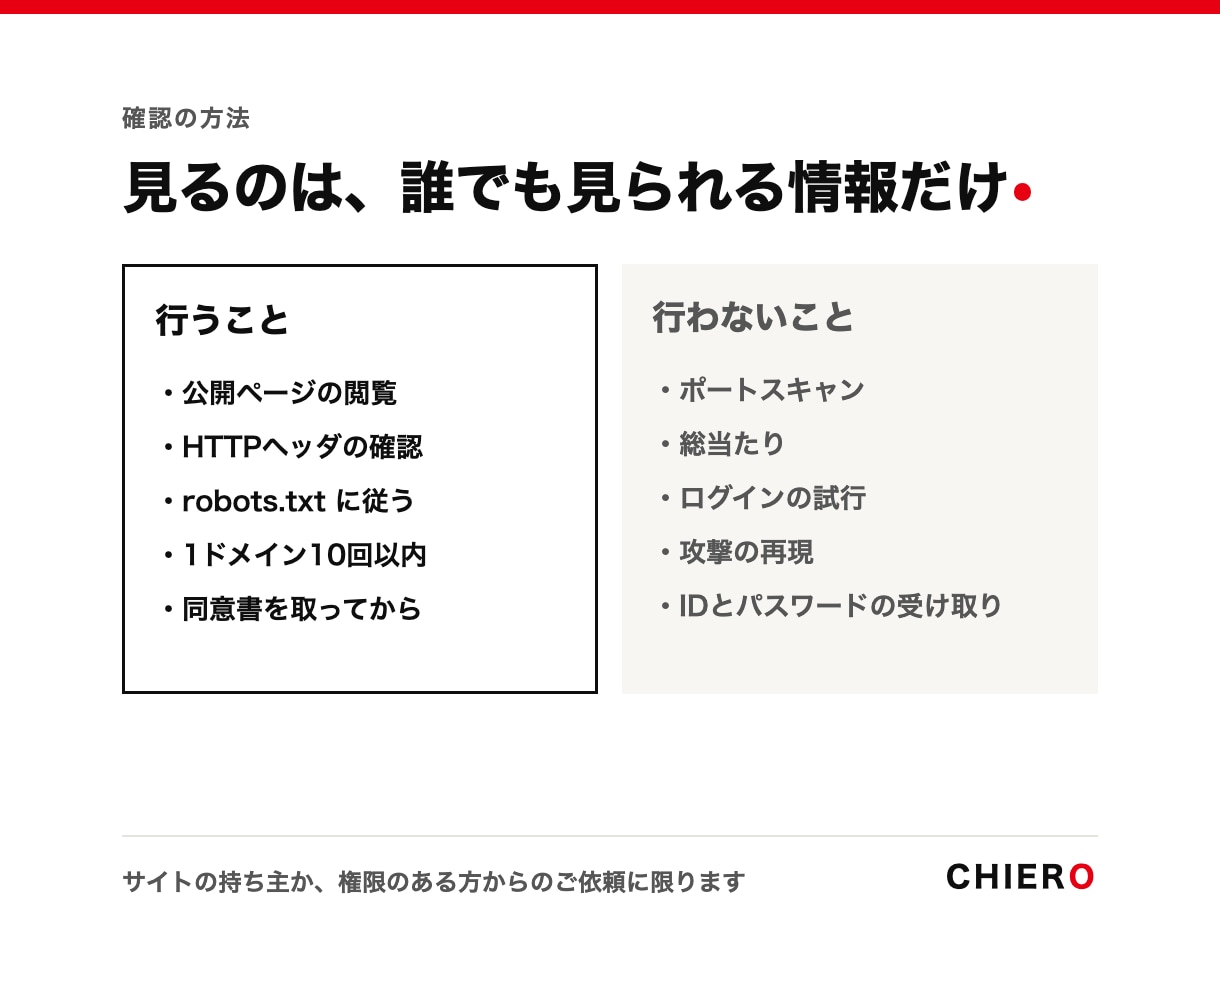
【確認の方法】公開ページの閲覧と、HTTPヘッダなど誰でも見られる情報の確認だけで行います。1つのドメインにつき10回以内のアクセスで、間をあけて行います。ポートスキャン・総当たり・ログインの試行・攻撃の再現は行いません。
【同意書を取ってから始めます】ご購入後、同意書(対象のドメイン・確認の方法・報告書の扱い)をお送りします。同意の文をいただくまで、サイトには一切アクセスしません。サイトの持ち主か、確認を頼む権限のある方からのご依頼に限ります。
【IDやパスワードは預かりません】サーバーやWordPressのログイン情報は不要です。送らないでください。
【納品物】
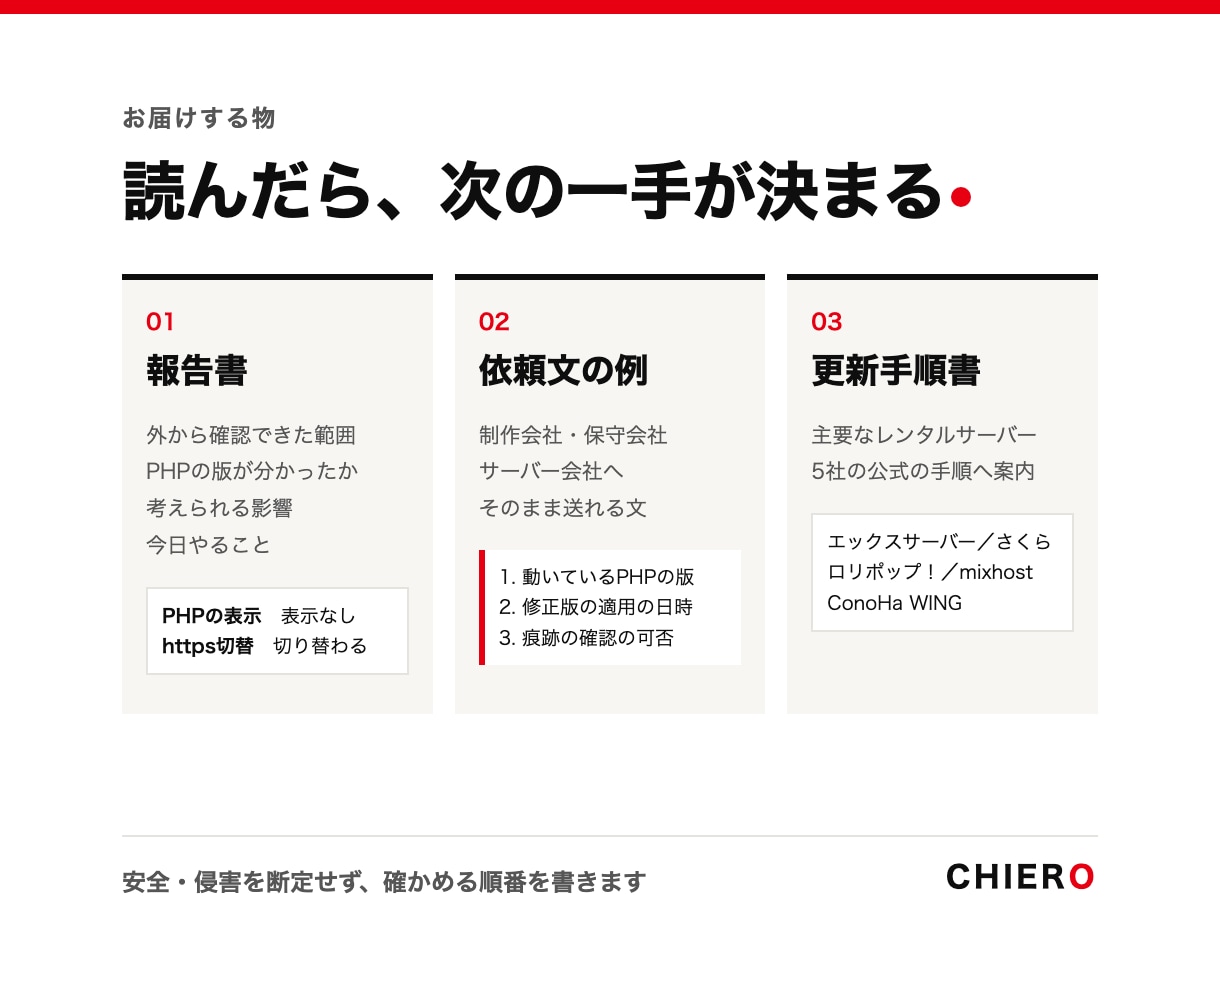
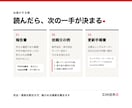
・報告書(外から確認できた範囲・PHPの版が分かったかどうか・考えられる影響・今日やること)
・制作会社、保守会社、サーバー会社への依頼文の例(そのまま送れる文)
・PHPの版を上げる手順書(エックスサーバー・さくら・ロリポップ・ConoHa WING・mixhostの公式の手順への案内つき)
・スタンダード以上:サイトヘルスの情報(お客様が貼ってくださる物)をもとにした、プラグインとテーマの更新の優先順位
【報告書の書き方】外から確認できた範囲を書きます。外からPHPの版が分からないサイトも多いため、その場合は番号の見方をご案内し、貼っていただいた番号で報告書を仕上げます。安全である・侵害されている、と断定する書き方はしません。
【ご注意】PHPの更新・移行などサーバーの中の作業は、このサービスに含みません。手順書と依頼文で、契約先や制作会社が進められる形にします。修正は1回まで対応します。
【こんな方に】
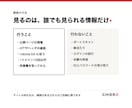
・WordPressや自社サイトがあるが、管理を見る人がいない方
・制作会社やサーバー会社に、何をどう聞けばよいか知りたい方
・PHPの版の番号の見方から、順を追って知りたい方
【お届けの流れ】購入→同意書のご確認と同意の文の送信→外部からの確認→報告書・依頼文・手順書の納品(2日以内)→修正(1回まで)。やり取りはすべてココナラのトークルームで行います。
①確認するサイトのURL(ドメイン。www・shopなど別の入口があれば全て)②確認から外したいページ(無ければ「なし」)③サイトとのご関係(持ち主・担当者・制作会社など)④分かる範囲で、契約しているレンタルサーバーの名前と、制作会社・保守会社の有無⑤(スタンダード以上)WordPressの「ツール」→「サイトヘルス」→「情報」の内容(パスワードは含めないでください)。ご購入後に同意書をお送りします。