「WordPressやPHPを、しばらく更新していない」
「バックアップや管理画面の対策が十分か分からない」
そんな方へ、今の状態と見直す順番をPDFにまとめます。
1サイト・15,000円のセキュリティ基本点検です。通常の閲覧で分かる公開情報と、秘密情報を伏せた設定資料を確認します。攻撃・侵入や設定変更は行いません。
【何を確認するか】
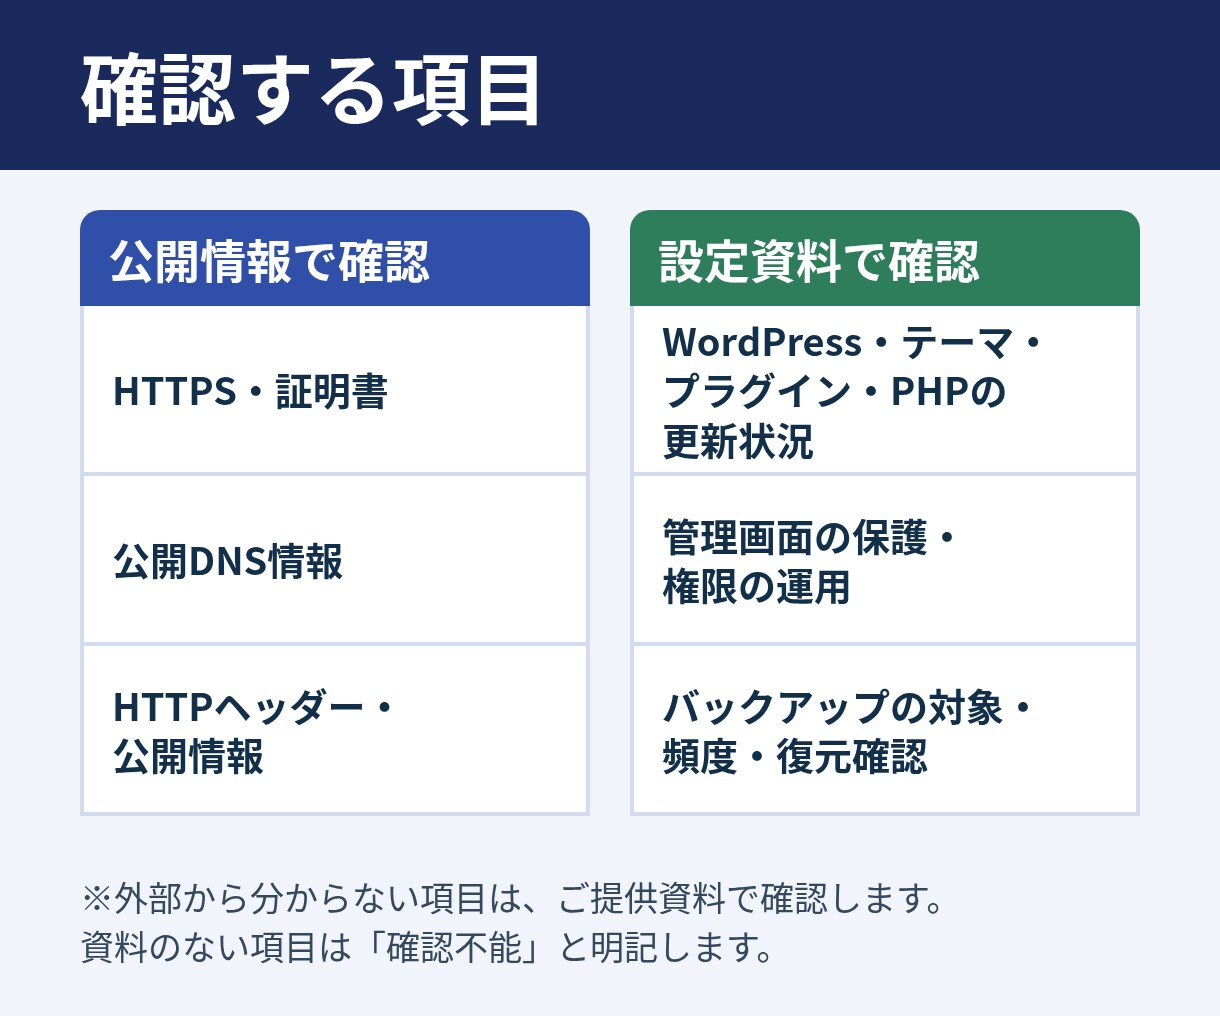
・HTTPS、証明書、通常接続で分かるTLS情報
・公開DNS情報と、ご提供資料から分かる設定
・通常閲覧時のHTTPヘッダーや公開情報
・WordPress本体・テーマ・プラグイン、PHPの更新状況
・管理画面の保護、認証・権限の運用
・バックアップの対象・頻度・保存先・復元確認の記録
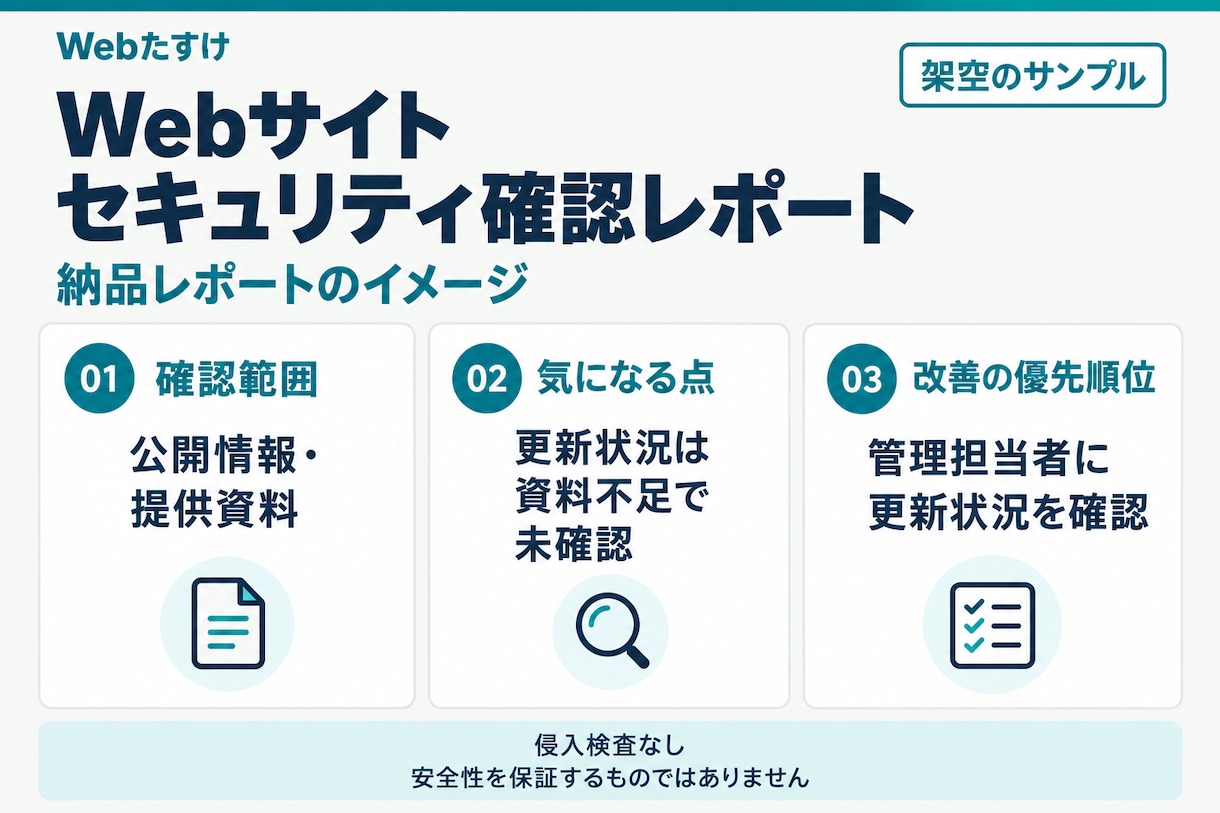
例えば、更新状況が分からない、バックアップの対象や復元確認の記録が不明、といった見直し・追加確認が必要な点を整理します。
更新・管理画面保護・バックアップ等は主に資料で確認します。資料がない項目や外部から分からない部分は「確認不能」と明記し、安全とは判断しません。
【納品するもの】
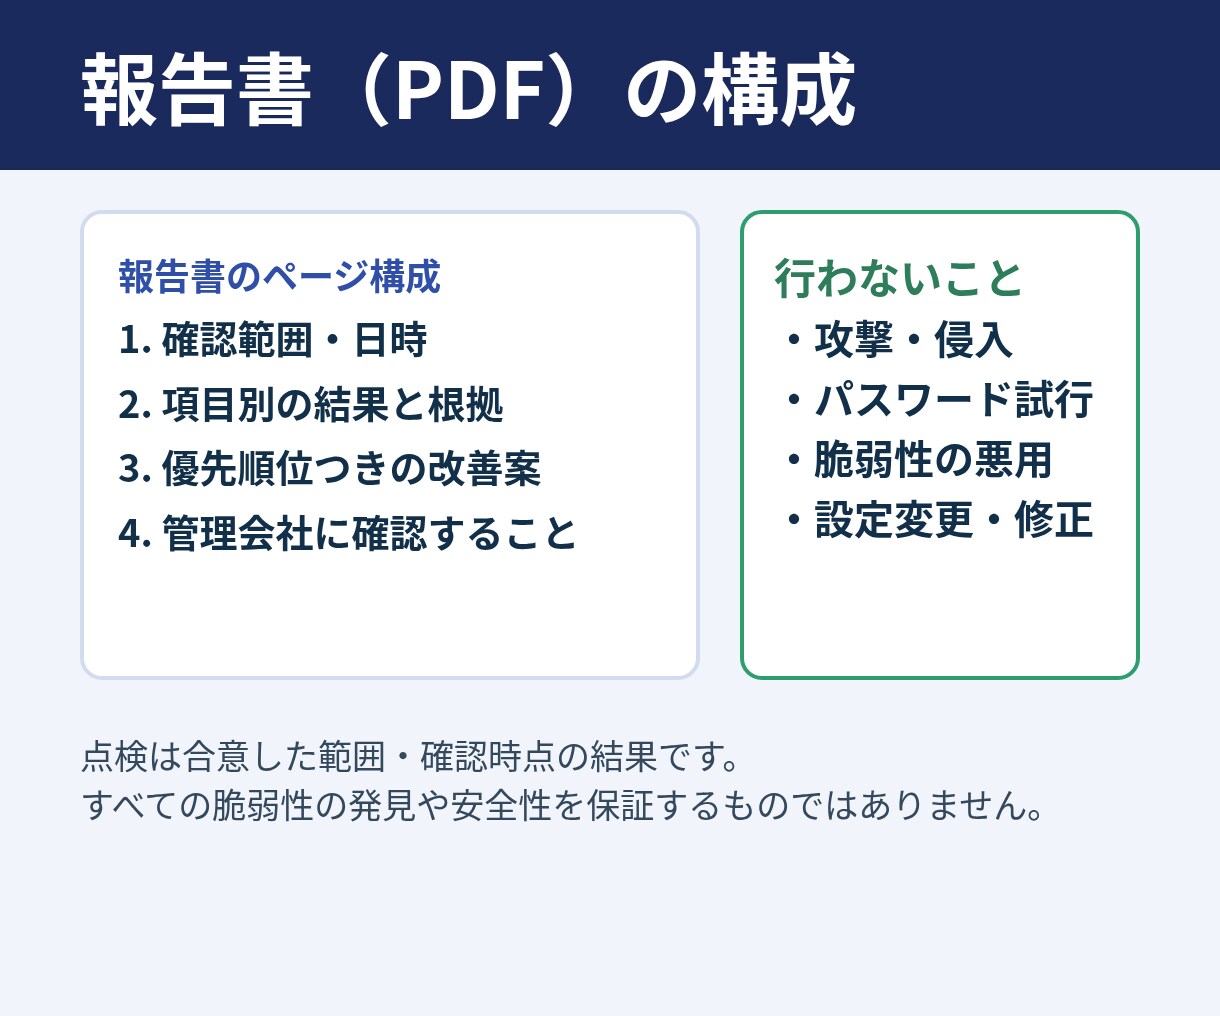
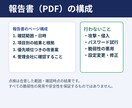
PDF報告書に、次の内容をまとめます。
・確認した範囲と日時
・項目別の結果と根拠
・優先順位付きの改善案
・管理会社等へ次に確認すること
専門用語だけを並べず、どこから見直すか分かる形でお伝えします。
問題が見つかった場合も、本料金で設定変更・更新・修正は行いません。改善の実施は別途相談です。
報告書への確認質問は正式納品前に1回・最大3項目をまとめてお送りください。補足回答1回を含み、納品後も誤記・当方の事実誤認は訂正します。
【進め方】
見積り相談→所有・依頼権限と対象範囲の確認→購入→資料確認→点検→報告書。
対象ページ・確認項目・必要資料・料金・納期を購入前に合意します。必要資料がそろってから5日程度が目安。同時受付は1件です。大規模サイト、EC・会員機能、複数サイト構成は対応可否をご相談ください。
【対象外と限界】
攻撃・侵入、ペネトレーションテスト、脆弱性の悪用、負荷試験、パスワード試行、網羅的スキャン、ソースコード診断、マルウェア除去、緊急復旧、常時監視、改善後の再点検は含みません。
結果は合意した範囲と確認時点に限られ、すべての脆弱性の発見やサイト全体の安全性は保証しません。
AIを分析・文章整理の補助に使う場合は担当者が内容を確認します。顧客資料等を外部AIへ送る必要がある場合は、送信先・具体的なデータの範囲・目的を示し、個別の事前同意をいただいた場合に限ります。
まずは見積り相談から、サイトURLと気になることを分かる範囲でお知らせください。
ご購入前に、必ず「見積り・カスタマイズの相談」をお願いします。
まずは、次の内容を分かる範囲でお知らせください。
1. 対象サイトのURLと、気になっていること
2. サイト所有者ご本人か、所有者から点検を依頼する権限を受けているか
3. WordPress等の利用システム、サーバー・管理会社
4. EC・会員機能・個人情報を扱うフォームの有無
5. 希望時期と、提供できる設定資料の種類
購入前に、所有・依頼権限を確認できる資料等と、対象ページ・確認項目・確認方法・料金・納期を合意します。管理会社やサーバーの利用条件によっては追加の許可が必要です。権限が確認できないサイトは受け付けません。
必要資料は、ご案内後にご用意ください。パスワード、APIキー、顧客名簿、決済情報、データベース全体、バックアップ本体は送らないでください。設定画面は個人情報・秘密情報を伏せてください。原則として管理画面にログインせず、通常閲覧と資料で確認します。
資料不足の項目は「確認不能」として報告します。主要項目が確認できない場合は、範囲や進め方を再相談します。追加費用や範囲変更を一方的に決めることはありません。
AI利用への包括的な同意を求めるものではありません。外部AIへのデータ送信が必要な場合は、送信先・具体的な送信範囲・目的を事前にご説明します。資料の保存期間・削除方法も受領前にご案内し、合意した範囲で取り扱います。
改ざん・感染・不正ログインが疑われる緊急案件は対象外です。まず契約中のサーバー会社・管理会社へご相談ください。