「脆弱性の通知が来たので、早く対応したい」
「AIの回答を見ても、実際にサーバーを触るのは不安」
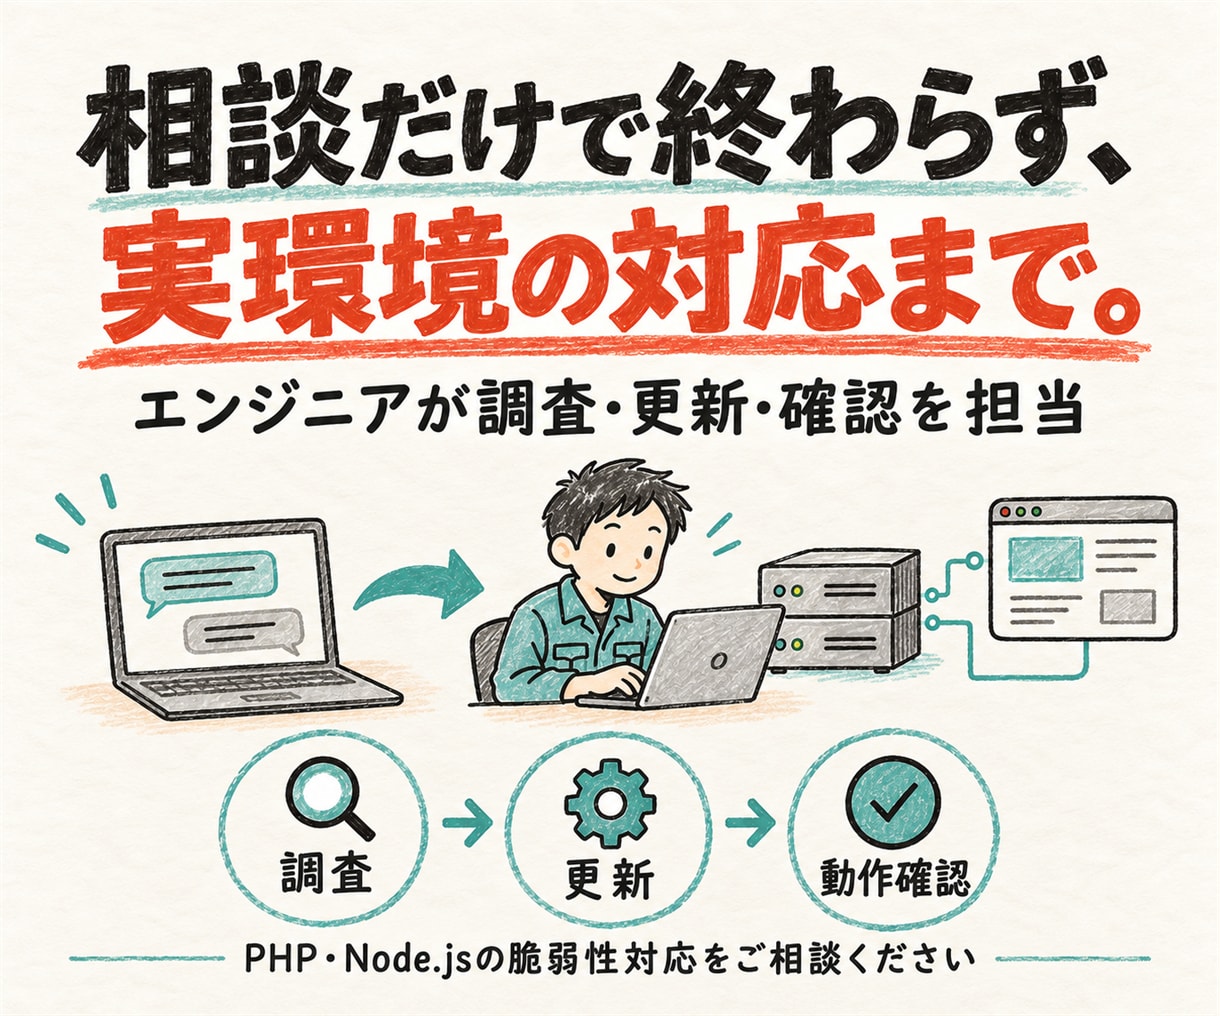
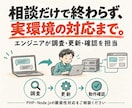
そんなときは、調査から更新・動作確認までお任せください。エンジニアが環境を確認し、必要な作業を進めます。
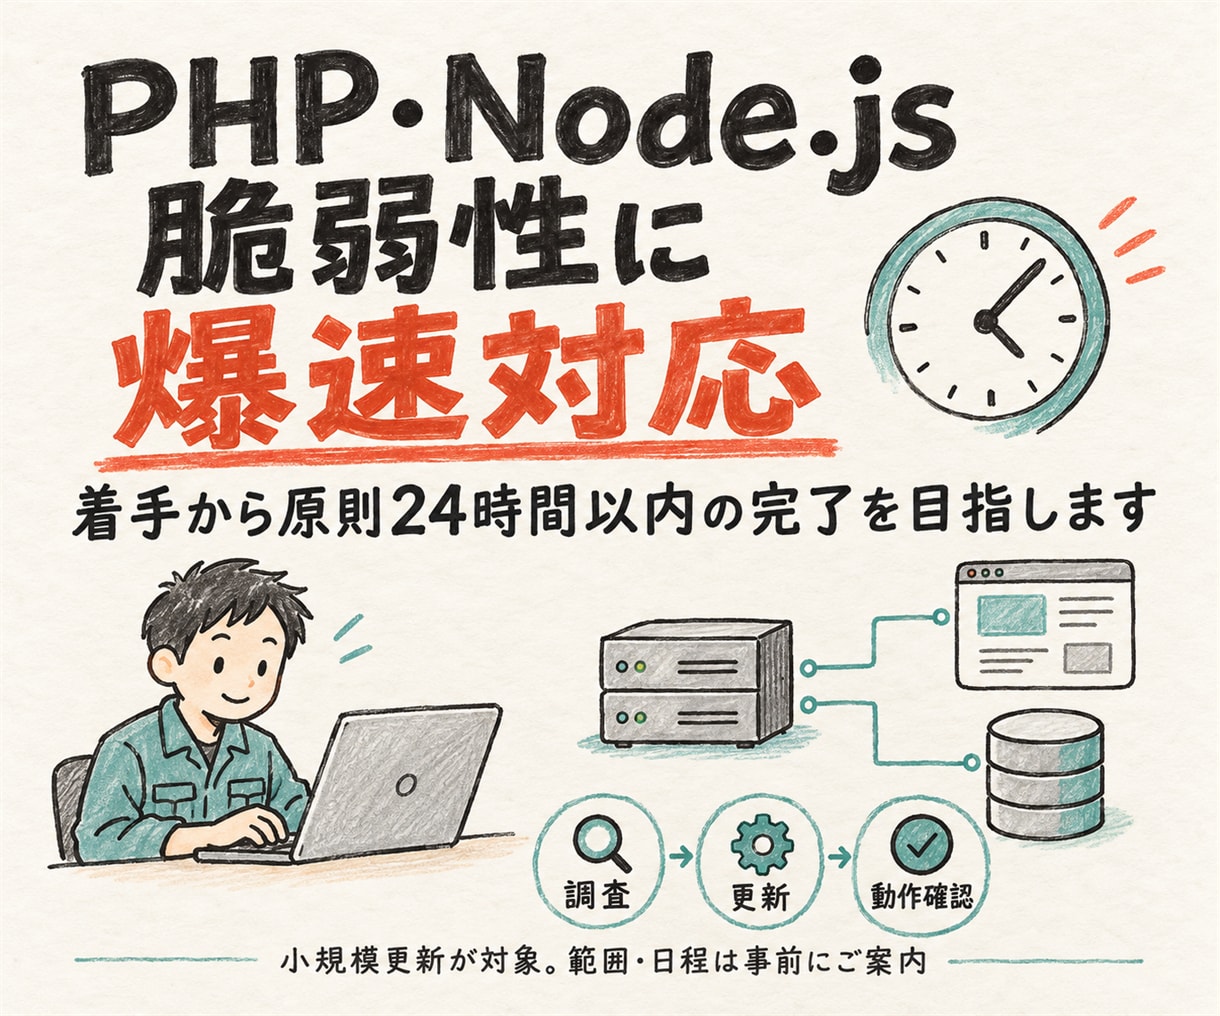
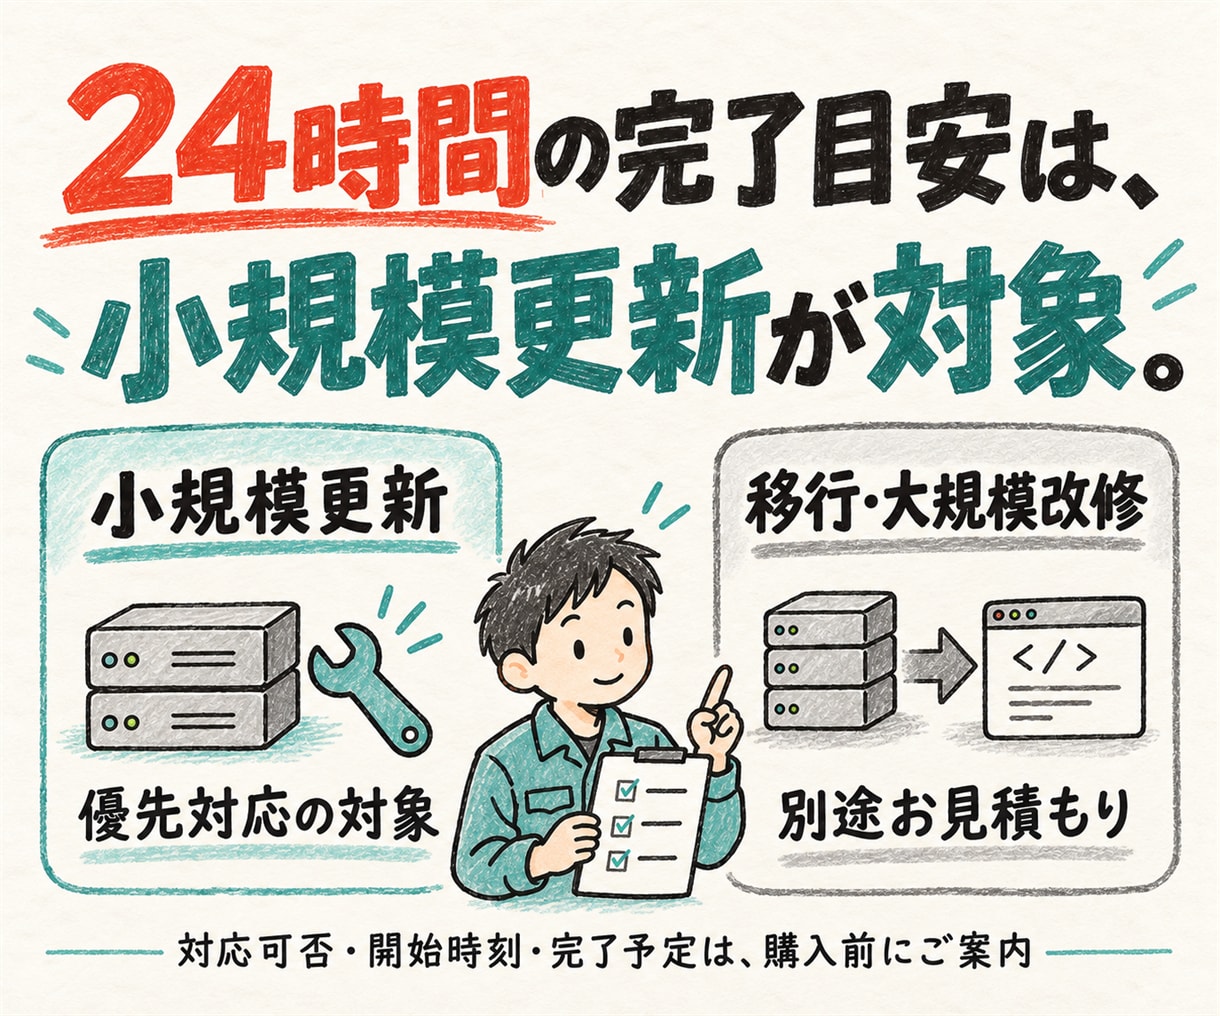
■ 着手から原則24時間以内
対象範囲が確定した小規模なセキュリティ更新は、着手から原則24時間以内の完了を目指します。
必要情報・権限がそろい、合意した作業開始時刻からの目安です。ご相談・ご購入の時点から24時間ではありません。
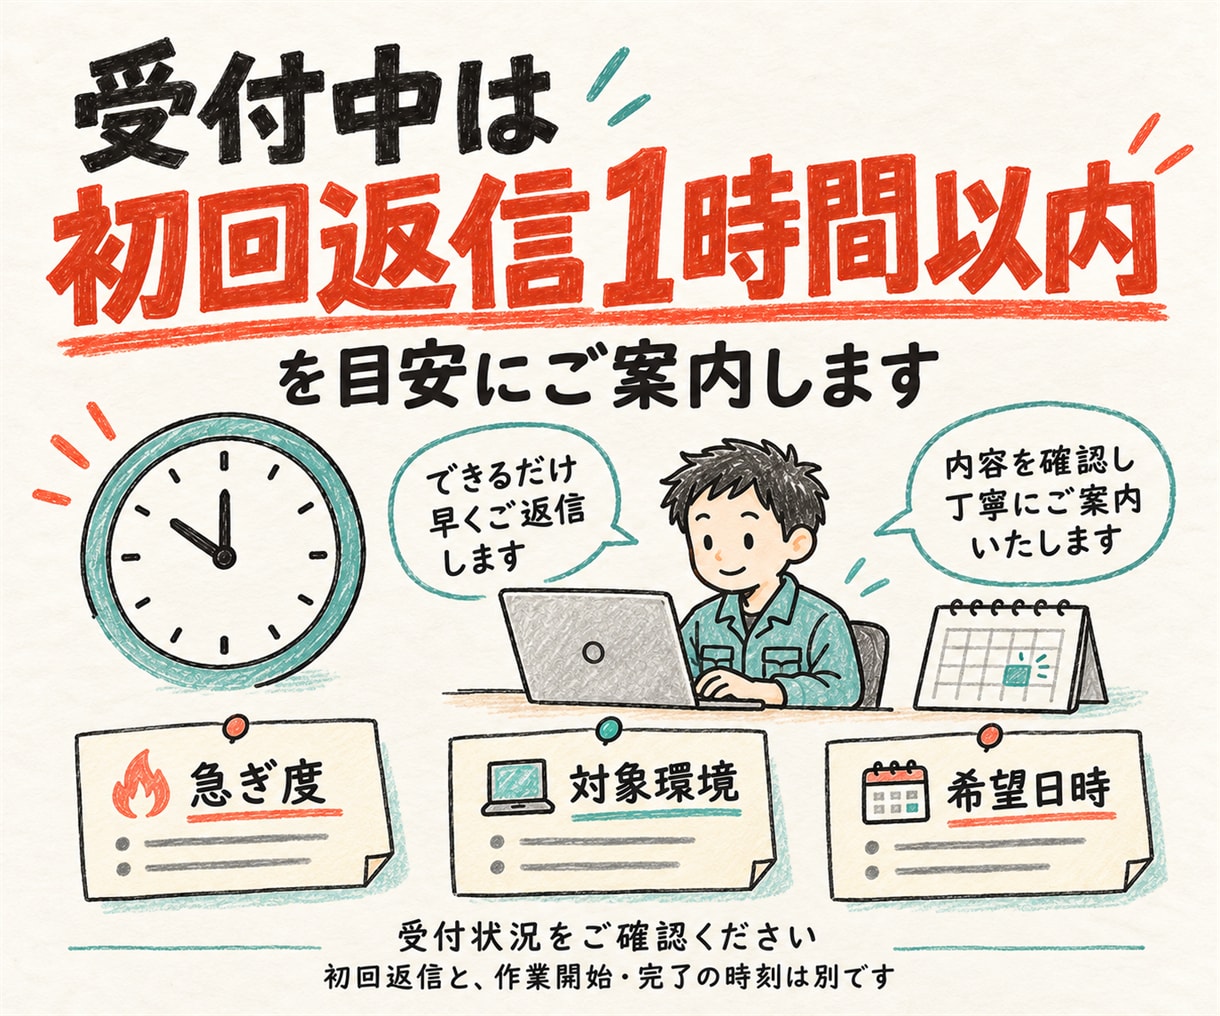
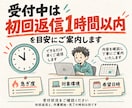
受付中は、初回返信1時間以内が目安です。購入前に対応可否・開始時刻・完了予定をお伝えします。
■ 調査から確認まで対応
・PHP/Node.jsと関連ライブラリ、対象の脆弱性を確認
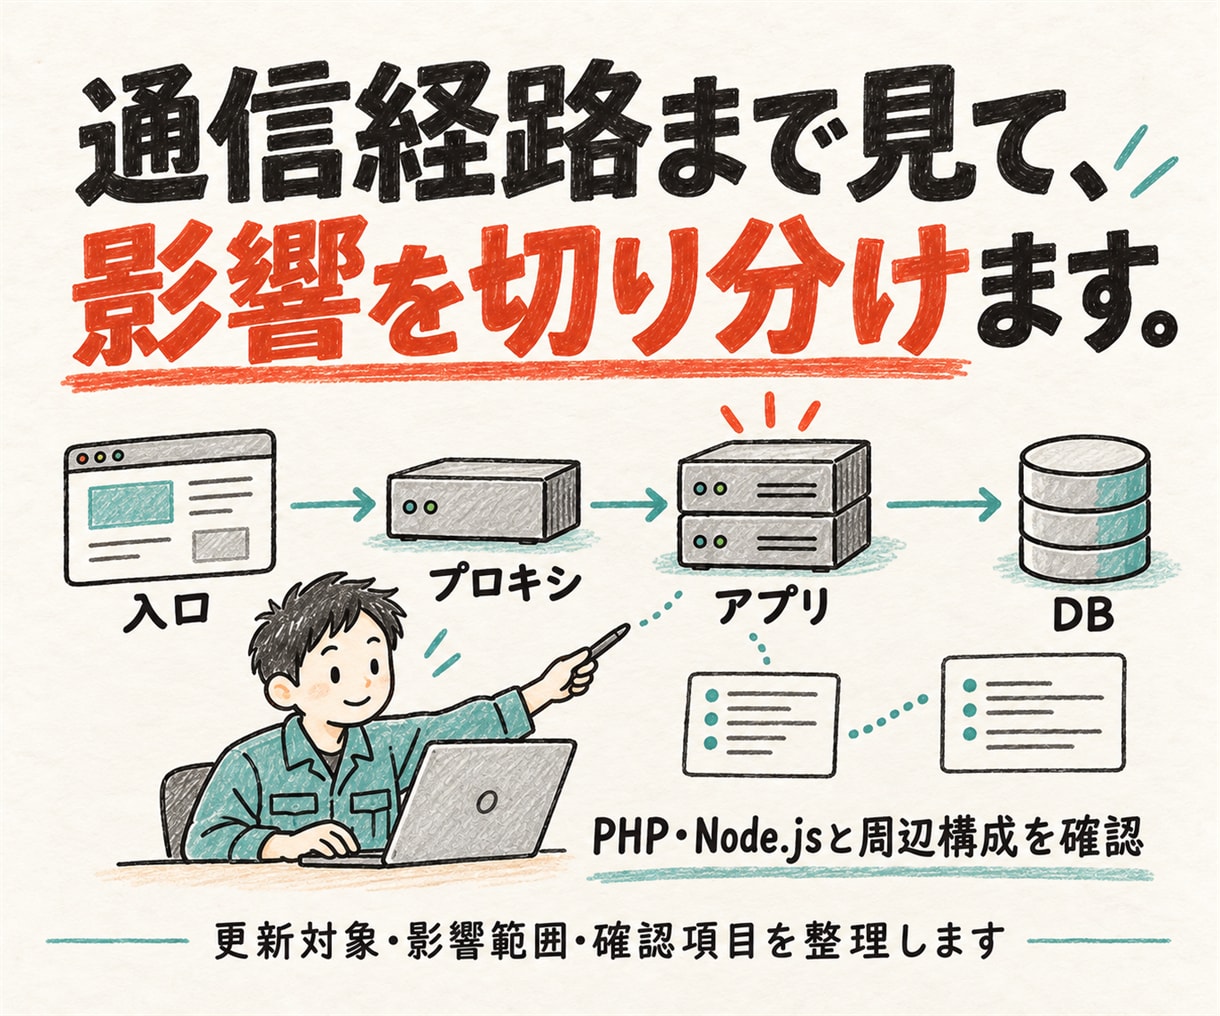
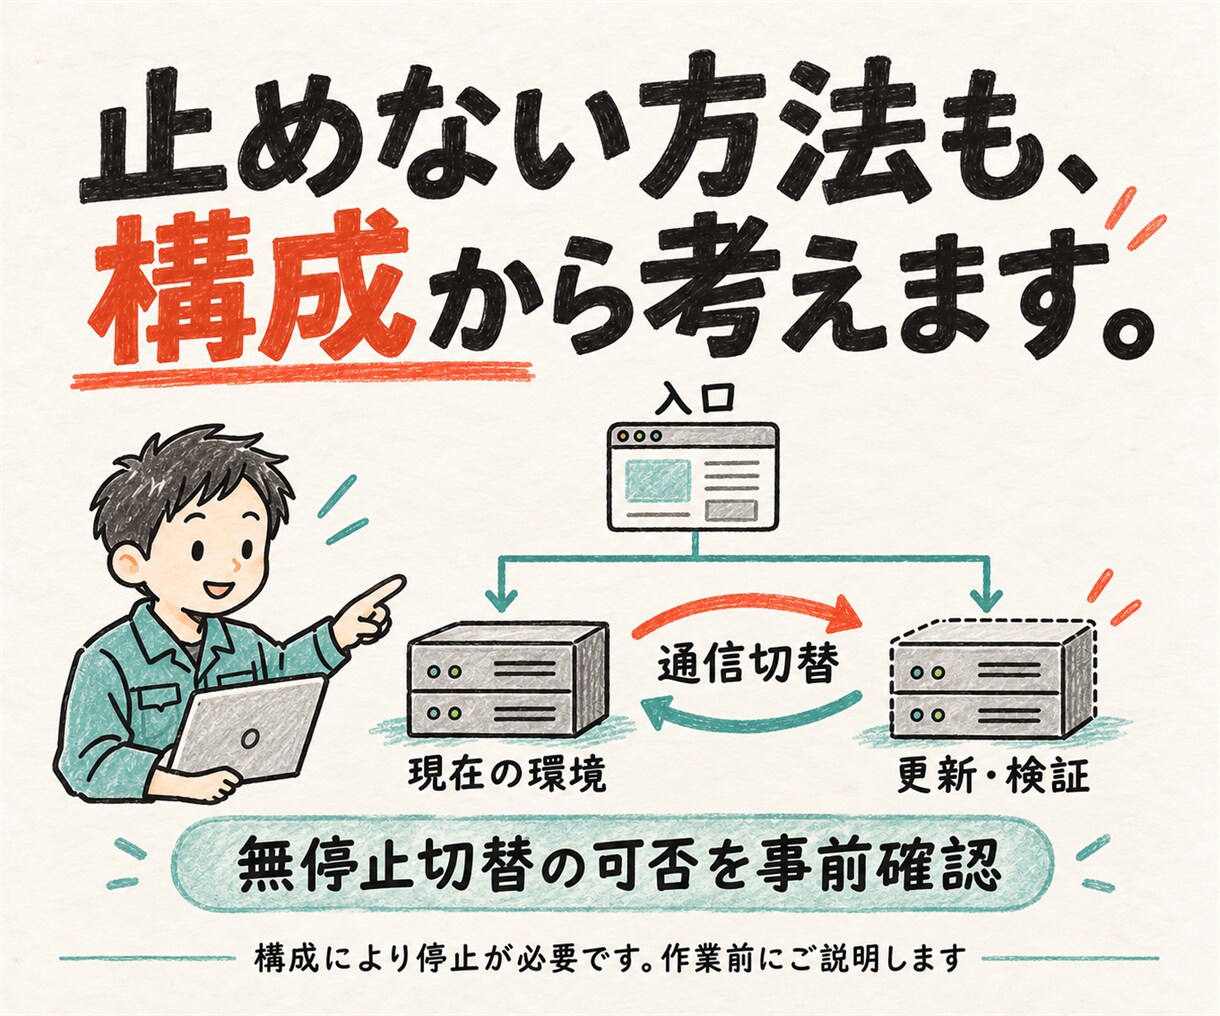
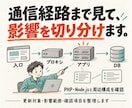
・通信の入口、プロキシ、アプリ、DBのつながりと影響範囲を確認
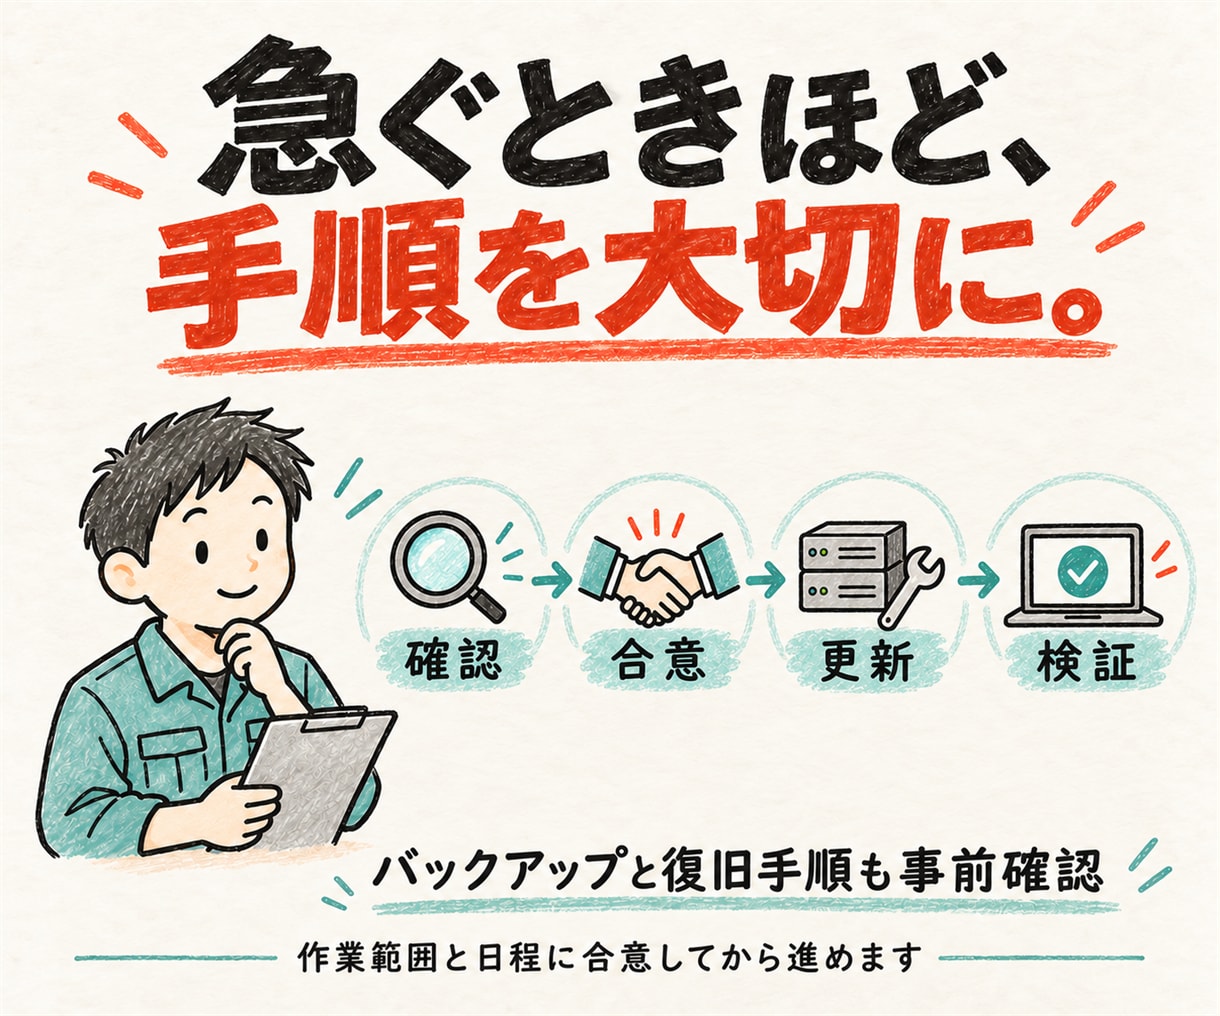
・更新前後の互換性、バックアップ、復旧手順を確認
・合意した方法で事前検証し、更新を実施
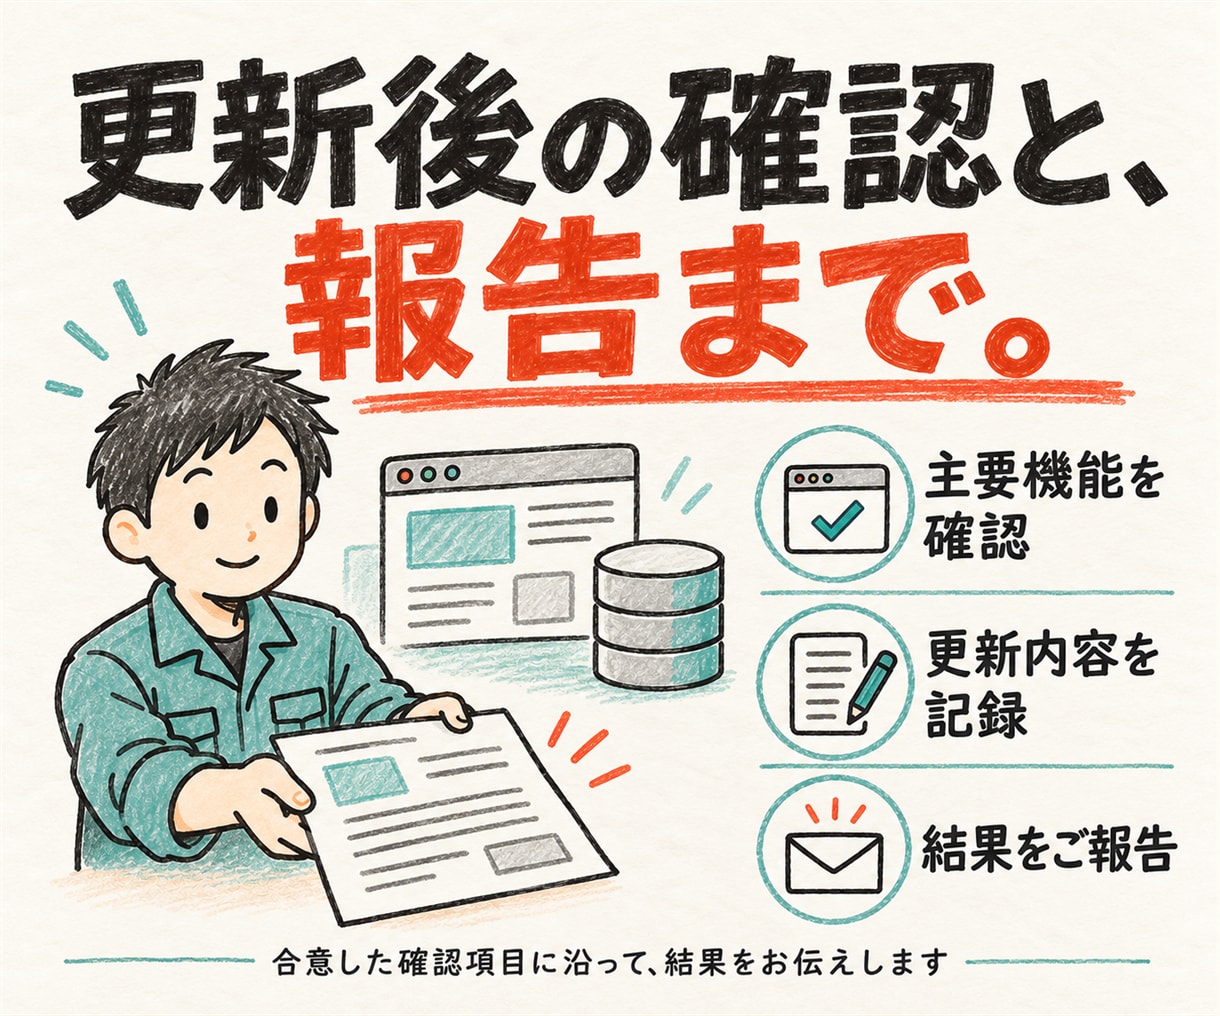
・主要機能の動作を確認し、更新内容と結果をご報告
■ 基本料金20,000円の範囲
1サイトまたは1アプリ・1環境の、小規模なセキュリティ更新1回が対象です。上記の環境確認・バックアップ・事前検証・更新・動作確認・報告を含みます。
更新前後の具体的なバージョンと確認項目を見積もりに記載し、作業範囲を確定します。有償の調査は、範囲と費用に合意し、ご購入いただいた後に始めます。
サポート終了版からの移行、メジャーバージョン変更、コード改修、検証環境の新設、無停止切替のための構成変更、追加のサーバー費用は別途お見積もりです。これらの対応日程も個別にご案内します。
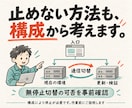
■ 停止を避けたい場合
別環境での検証や通信切替など、構成に合う方法を検討します。完全無停止を一律に保証するものではありません。
停止が必要な場合は、理由と見込み時間をご説明し、了承を得てから進めます。
■ ご相談から完了まで
① URL・環境・脆弱性の情報・希望期限を確認
② 対応可否、作業範囲、料金、開始時刻、完了予定を合意
③ ご購入後に検証・更新・動作確認を行い、結果をご報告
外部サービスの待ち時間や予期しない互換性の問題で予定が延びる場合は、判明した時点で状況と変更後の見込みをご連絡します。24時間以内の完了を一律に保証するものではありません。
初回返信は着手の確約ではありません。常時受付・監視、侵害済み環境の復旧は対象外です。また、すべての脆弱性の発見や不正アクセスの完全防止を保証するサービスではありません。
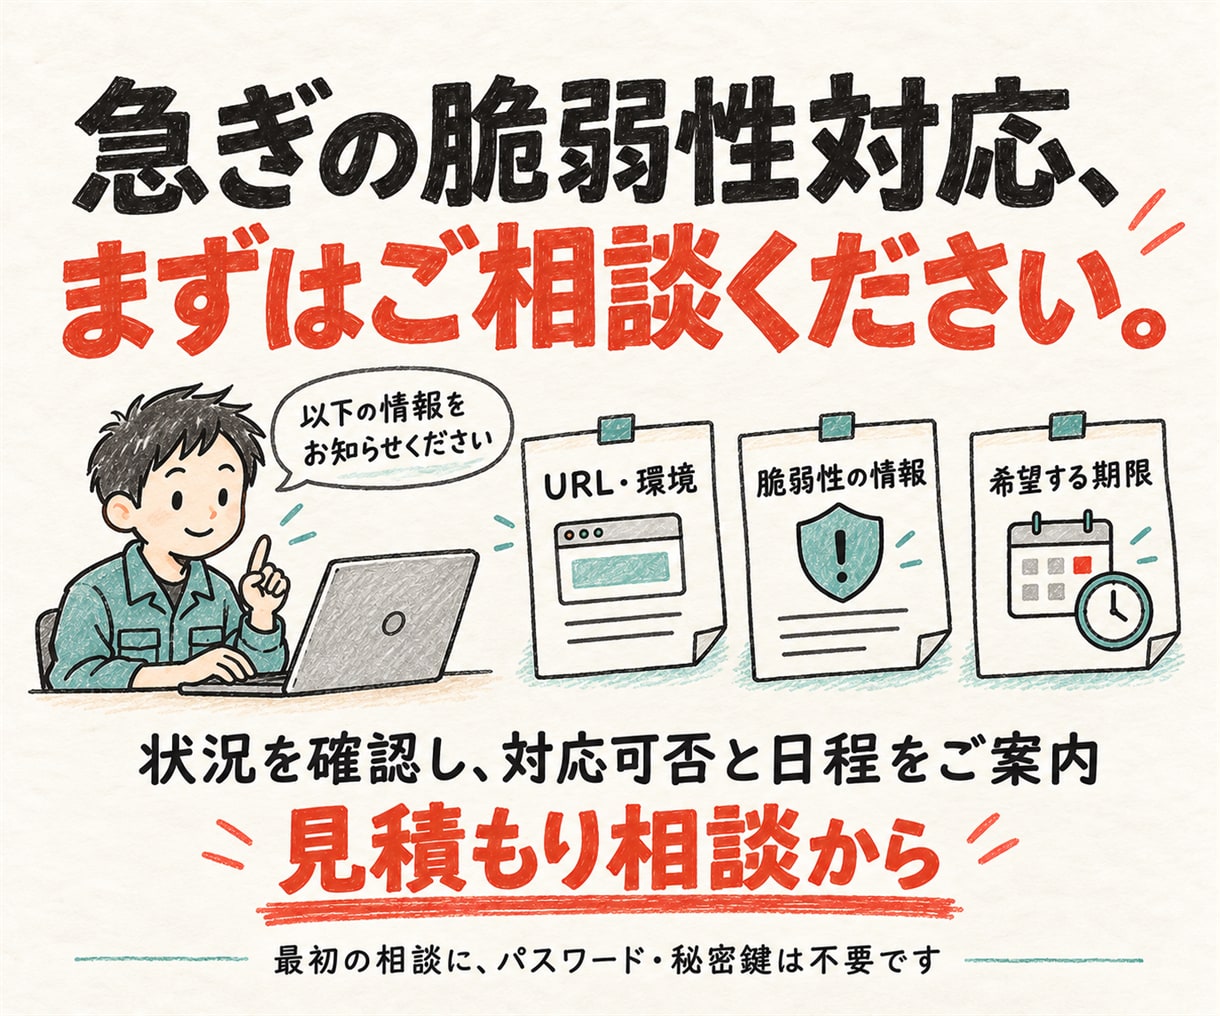
ご購入前に、必ず見積もり相談をお願いします。次の内容を、分かる範囲でお知らせください。
・対象URLと、サイト/アプリの用途
・サーバーやクラウドの種類
・PHP/Node.jsのバージョン
・脆弱性の通知、CVE番号、エラー内容など
・希望期限と、作業できる時間帯
・停止できる時間、検証環境とバックアップの有無
初回相談にパスワード・秘密鍵は不要です。ご購入後、合意した安全な方法で必要最小限の権限を共有いただきます。ご自身が所有、または管理者から作業許可を得ている環境のみご依頼ください。
原則24時間以内は、必要情報・権限がそろい、合意した作業開始時刻からの完了目安です。対象範囲・開始時刻・完了予定は購入前に確認します。初回返信1時間以内は受付中の目安であり、作業開始の確約ではありません。
追加改修や外部要因で予定が変わる場合は、状況をご説明し、日程を再調整します。本番作業・追加費用・範囲変更は、合意してから進めます。