エンジニアが在籍していない小規模な企業や個人開発者の方を対象に、Webアプリケーションのソースコードの脆弱性を調査し、報告書を納品します。
【このような方を対象としています】
・自社のサイトやシステムを外注で開発したが、セキュリティの確認を行っていない
・個人で開発したサービスでログイン・決済・会員情報を扱っている
・リリース前に第三者による確認を受けておきたい
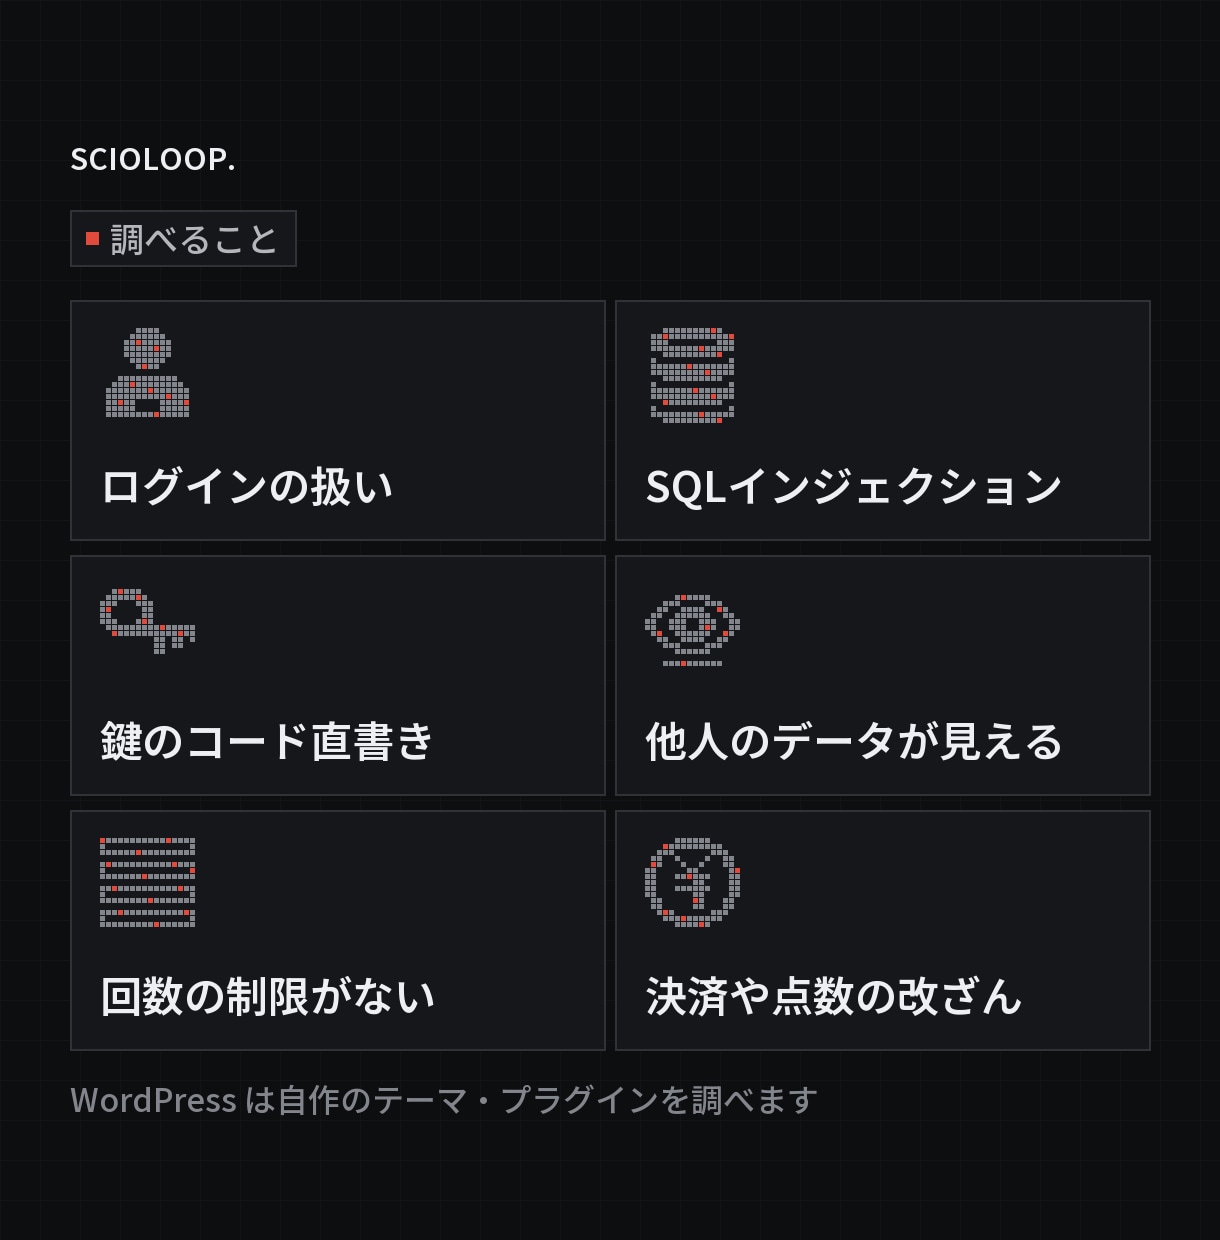
【調査項目】
・認証とパスワードの取り扱い
・SQLインジェクション、クロスサイトスクリプティング(XSS)
・パスワードやAPIキーのソースコードへの直接記述
・他の利用者のデータを閲覧・変更できる状態(認可チェックの不備)
・回数制限の不備による連続リクエストや大量登録
・決済金額や点数など、利用者による値の改ざん
【納品物】
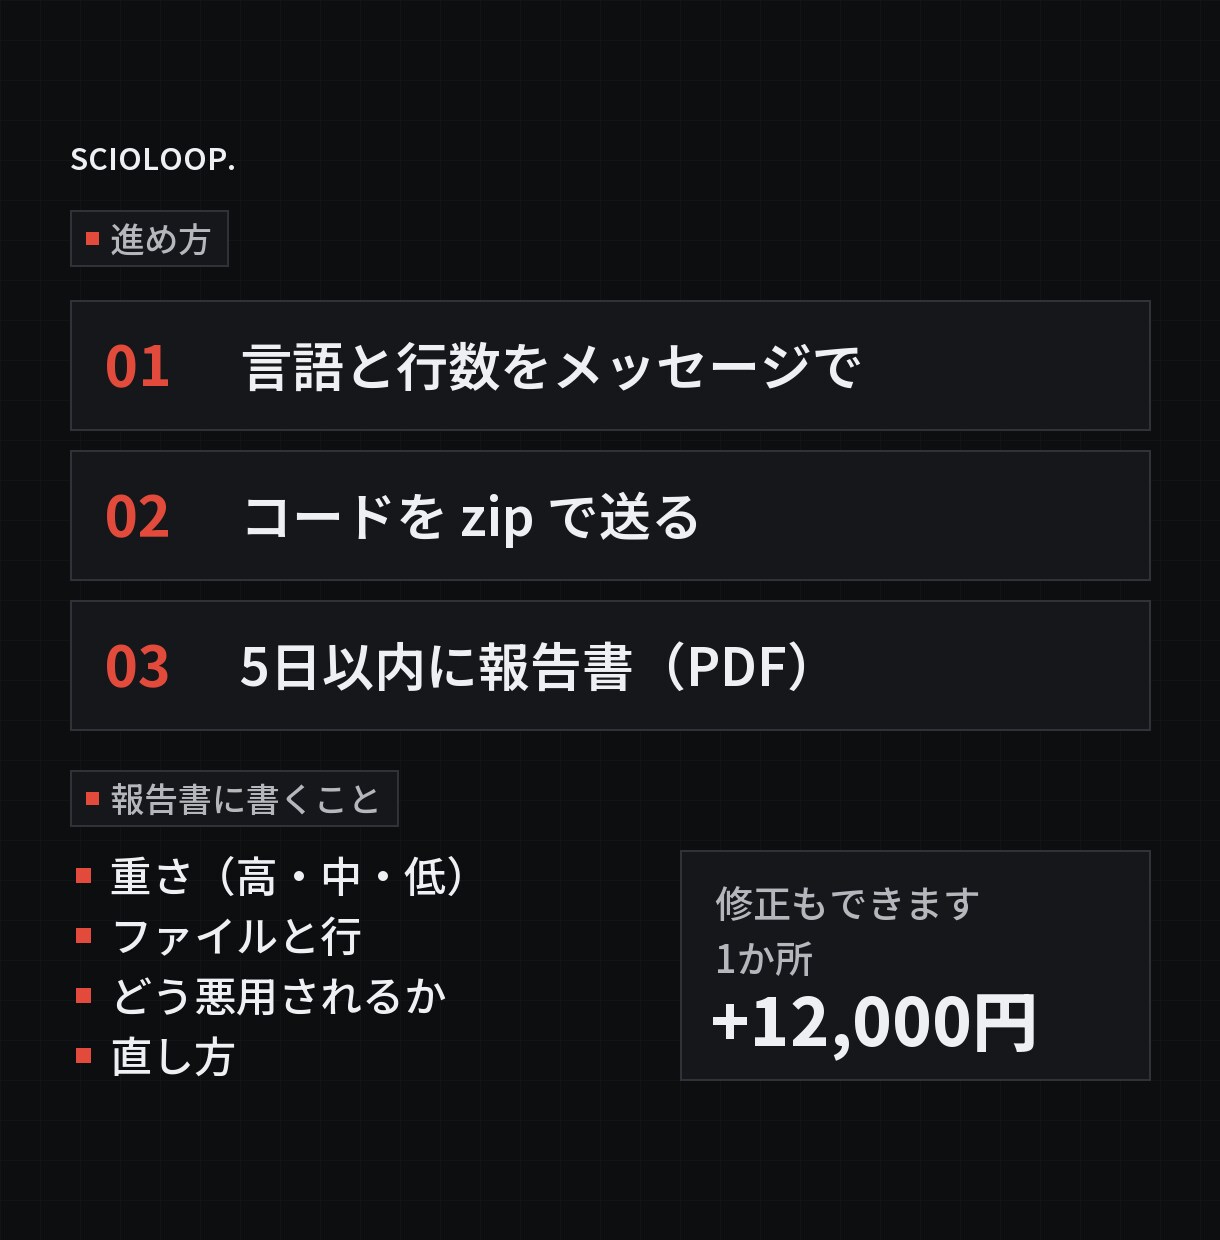
検出した脆弱性ごとに、深刻度(高・中・低)・該当するファイルと行・想定される悪用方法・修正方法を記載した報告書(PDF)をトークルームで納品します。AIが検出した項目は、担当者がソースコードを確認したうえで報告します。
【作業の流れ】
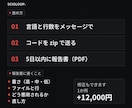
1. ご購入前に、使用言語とおおよその行数をメッセージでお知らせください
2. ご購入後、ソースコードをzip形式でトークルームにお送りください
3. 調査を実施し、5日以内に報告書を納品します
【対応言語】
PHP・JavaScript・TypeScript・PythonなどWebで広く使われる言語に対応しています。WordPressの場合は、独自に開発されたテーマとプラグインのコードを調査します。
【取り扱いについて】
・調査対象はお預かりしたソースコードのみです。稼働中の本番環境へのアクセスは行いません
・お預かりしたソースコードは調査完了後に削除します
・AIはAnthropicのAPIを使用します。APIに送信した内容はAIの学習に使用されません
【実績】
自社で運営する学習サイトのソースコードを同じ方法で調査し、2026年10月に20件以上のセキュリティ修正を実施しました。主な修正内容は、XSS・管理画面の認可不備・サーバーからの不正な通信(SSRF)・ログイン試行回数の制限・ソースコード内の認証情報の移設などです。
【対象外】
・本番環境に対する攻撃試験(ペネトレーションテスト)
・すべての脆弱性の検出の保証
20,000行までのソースコードの調査と、検出した脆弱性の修正は、有料オプションにて承ります。
ご購入前に、以下の2点をメッセージでお知らせください。
・使用言語(PHP・JavaScriptなど)
・おおよその行数(独自に記述したコードのみ。ライブラリや自動生成されたファイルは含みません)
10,000行を超える場合は、有料オプションをご案内します。
ご購入後、ソースコードをzip形式でトークルームにお送りください。パスワードやAPIキーなど本番環境で使用している秘密情報は、可能な範囲で削除してからお送りください。
調査対象はお預かりしたソースコードのみで、稼働中の本番環境へのアクセスや攻撃試験は行いません。