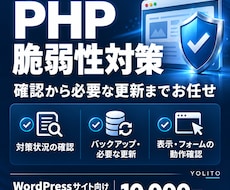
2026年10月20日、PHP開発チームが重大な脆弱性「php2shell」(CVE-2026-109618 / CVE-2026-109619、CVSS v4.0 9.2)の修正版を予告しました。Session Upload Progress(ext/session)に関するリモートコード実行の脆弱性で、修正版は10月21日23時(日本時間)にリリース予定です。mod_php・php-fpmのどちらも対象となり、WordPress・Laravel・Symfonyなど多くのPHPサイトが影響を受ける可能性があります。
「自分のサイトが対象か分からない」「サーバーの設定を触るのが不安」という方に代わって、影響調査から回避策の設定、パッチ適用、動作確認までを行います。
▼こんな方へオススメ
・PHPで動くサイト(WordPress・独自システム等)を運営している
・php2shellのニュースを見たが、何をすればいいか分からない
・制作会社と連絡が取れない/社内に担当者がいない
・PHPを更新したら表示が崩れないか心配
▼ご提供内容
・影響調査:PHPバージョン・実行方式(mod_php/php-fpm)・設定値の確認
・回避策の設定:修正版を当てるまでの暫定対策(例:session.upload_progress.enabled=0)
・パッチ適用:修正版PHPへの更新(サーバーの管理画面またはSSH)
・更新後のエラー修正:非推奨関数・プラグインの不具合などの対応
・ログの確認、ファイル権限の見直し
▼プラン(基本料金+有料オプション)
・基本 15,000円:影響調査+回避策の設定(作業目安〜2時間)
・+15,000円:パッチ適用(PHP更新)+動作確認(作業目安〜5時間)
・+45,000円:PHPバージョン更新を伴う対応・複数サイト/サーバー(作業目安〜10時間)
※作業前に内容と費用を確定し、ご了承をいただいてから進めます。
▼対応の流れ
1. サーバー会社・プラン、PHPのバージョン、サイトの種類をお知らせください
2. 影響の有無と作業内容をご報告し、お見積りを確定
3. バックアップを取得したうえで、回避策の設定・パッチ適用
4. 表示・フォーム・管理画面などの動作確認
5. 作業報告(確認した内容・変更箇所・今後の注意点)
▼対応時間
平日日中・平日夜・土日に対応しています。ご購入後、原則24時間以内に着手します。
▼お約束
・作業前にバックアップを取得し、元に戻せる状態で作業します
・PHP公式の発表内容を確認しながら対応します
・お預かりしたログイン情報は本件以外に使用せず、作業後に変更をお願いしています
▼担当者について
WordPressのテーマ制作・改修と保守、PHPシステムの保守、改ざん・マルウェア被害からの復旧、サーバー移行などを行っています。Webサイトの制作・公開実績は50件以上です。
※共用レンタルサーバーでは、PHPの更新がサーバー会社側で行われる場合があります。その場合は設定の確認と、サーバー会社の対応状況の確認を中心に行います。
スムーズに対応するため、ご購入時に以下をお知らせください。
・ご契約中のサーバー会社とプラン名(例:エックスサーバー スタンダード、VPS等)
・現在のPHPのバージョン(分からなければ「不明」で大丈夫です)
・サイトの種類(WordPress、Laravel、独自システムなど)
・対象のサイト数
・サーバー管理画面またはSSH/FTPのアクセス方法(ログイン情報はトークルームでお送りいただき、作業後に変更をお願いします)
修正版PHPの提供状況はサーバー会社によって異なります。提供前の場合は、回避策の設定を先に行い、提供され次第パッチ適用を行います。