「一人で開発していて、誰にもコードを見てもらったことがない」
「サービスを公開する前に、セキュリティ上の問題がないか確認したい」
「外注先から納品されたコードの品質を、受け入れ前に第三者に見てほしい」
「チームにレビューできる人がいない」
Webアプリのソースコードを拝見し、セキュリティ・設計・保守性の観点から問題点と修正方針をまとめてお返しします。一般的なコードレビューに加え、静的解析・秘密情報の混入チェック・依存ライブラリの脆弱性スキャンを自動ツールで実施し、その結果も添付します。
■ お渡しするもの
1. 指摘一覧(重要度つき):「至急」「公開前に」「余裕があれば」の3段階。各指摘に該当箇所、何が問題か、どう直すかを記載
2. 自動ツールの実行結果:静的解析(Opengrep)、秘密情報検出(Gitleaks)、脆弱性スキャン(Trivy)の結果と、その読み方
3. 全体講評:設計や構成について、良い点と今後の課題。次に機能を足すときに困りそうな箇所
■ 主なレビュー観点
・セキュリティ: 認証・認可の不備、インジェクション、秘密情報の直書き、不適切なCORS・Cookie設定、脆弱な依存ライブラリ
・設計: 責務の分離、データベース設計、APIの設計、エラーハンドリング
・保守性: 可読性、重複、テストの有無と質、設定の外部化
・運用: ログ、環境変数の管理、デプロイ構成、バックアップ
■ 対応できるもの
・言語: TypeScript / JavaScript / Python / Ruby / Java / Go / PHP
・フレームワーク: Next.js / React / Vue.js / Nuxt.js / Angular / Django / Flask / FastAPI / Ruby on Rails / Spring / Hono
・規模: 1回につき、主要なコードで1万行程度まで。超える場合は対象範囲を相談するか、追加料金で対応します
・ChatGPT等のAI連携部分(プロンプトインジェクション対策、APIキーの扱いなど)も対応します
■ 対応できないもの
・スマホアプリ(Swift / Kotlin / Flutter)
・WordPressのテーマ・プラグイン
・本番環境への侵入テスト。コードと設定の確認に留めます
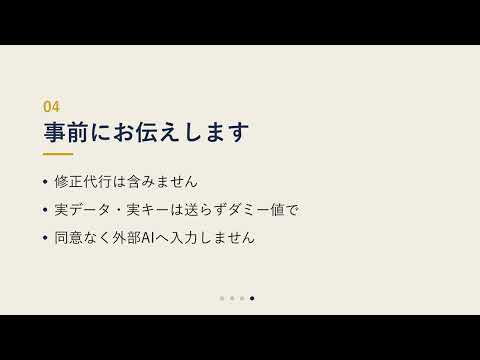
・修正作業そのもの(修正方針はお伝えします。実装をご希望の場合は別途お見積もりします)
・「脆弱性がないこと」の保証。見つかった問題をお伝えするものです
■ こんな使い方ができます
・個人開発のサービスを公開する前の最終確認として
・外注先からの納品物の検収として
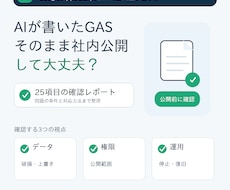
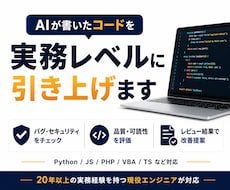
・AI(ChatGPTやClaude Codeなど)に書かせたコードの公開前チェックとして。AI生成コードは一見動くものの、認証周りや入力検証が抜けていることが多く、ご相談が増えています
■ 出品者について
大手IT企業、AIスタートアップで正社員として開発に携わった後、フリーランスとして複数企業の開発に参画しています。開発フローへの静的解析・秘密情報検出・脆弱性スキャンの導入、生成AIによる自動コードレビューの構築、テーブル設計からの大規模リファクタリングなど、コードの品質と安全性に関わる業務を継続的に担当。ネットワークスペシャリスト・データベーススペシャリスト(国家資格)保有。
やり取りはすべてテキストで完結します。納品後1週間はご質問に対応します。
ご購入前に、見積もり相談(チャット)から以下をお送りください。やり取りはすべてテキストで完結します。
1. どのようなアプリか(用途、公開済みか開発中か、利用者数の規模)
2. 使用している言語・フレームワーク
3. おおよそのコード量(ファイル数や行数の目安で結構です)
4. 特に見てほしい観点(セキュリティ重視、設計重視、など)
5. ソースコードの提供方法(GitHub等への招待、またはzip)
※ ソースコードは閲覧のみで、変更は行いません。
※ お預かりしたコードはレビュー以外に使用せず、納品後に削除します。秘密保持契約が必要な場合はご相談ください。
※ レビュー結果は文書でお渡しします。GitHubのPull Requestへのコメント形式をご希望の場合は、見積もり相談時にお知らせください。
※ 1万行を大きく超える場合は、対象範囲の限定または追加料金をご相談します。
※ お電話やビデオ通話は基本的に行いません。