PHPで書かれたWebサイト・システムの「アプリケーションのソースコード」を点検し、合意した範囲の軽微な修正を行います。小規模サイトや自作機能のコードが気になる方へ。購入前に必ず見積り相談をお願いします。
【基本料金30,000円の範囲】
・1サイトの事前合意した1機能(フォーム等)1件
・関連PHPファイル5点以内、合計500行以内(コメント・空行含む/vendor等の外部ライブラリ除外)の静的レビュー1回
・見つかった不備のうち、優先度と対応可否を相談した1件の軽微修正
・修正差分、修正箇所の再チェック、合意環境での機能の回帰テスト
・点検範囲・指摘・対応内容・未対応事項・テスト結果をまとめた簡易報告
・納品後7日以内、合意範囲の修正依頼1回
軽微修正は、既存仕様を変えず、上記ファイル内の局所的な入力検証・出力処理・クエリ等を直すものです。DB設計変更、認証基盤の再設計、広範な改修は含みません。行数内でも依存関係や複雑さにより別見積り、またはお受けできない場合があります。
【点検例・対応技術】
SQLインジェクション、XSS、認可不備等は点検対象の例です。全項目の診断や全件修正を約束するものではありません。
PHP/素のPHP、WordPressの独自テーマ・独自プラグインの一部が対象。Laravel等のフレームワークは構成と対応可否を事前確認し個別見積り。PHPバージョン・依存関係・実行環境を確認して判断します。
【AIの利用と検証】
AIはコード解析、修正案、テスト作成の補助に利用。出力を確認・調整し、無検証で本番反映しません。外部AIへの非公開コード送信は許可とデータ取扱条件を確認してから行い、資格情報は入力しません。
【進め方・納期】
相談→範囲・費用・テスト条件の合意→点検・修正→再チェック・回帰テスト→差分と報告を納品。資料・権限・テスト環境がそろってから7〜10日が目安。稼働状況を確認し購入前に納期を確定します。
不備が見つからない場合も点検結果を報告し、基本料金は点検・報告の対価となります。重大な不備や修正困難な問題は状況と次の対応を説明し、無断で範囲を拡張しません。
【対象外・追加対応】
網羅的なペネトレーションテスト、侵害後調査、24時間緊急復旧、PHP本体・CMS・サーバーの更新、本番反映は基本料金外です。追加ファイル・追加の不備修正・複雑なシステム等は事前に工数と総額を見積り、同意なく作業・追加請求しません。
すべての脆弱性の発見・解消、侵害ゼロは保証しません。作業リスク・バックアップ・復旧条件は「購入にあたってのお願い」もご確認ください。ご相談・連絡・お支払いはココナラ内でお願いします。
【購入前にご相談ください】
①サイト種別と用途
②PHPバージョン、フレームワーク/CMSと各バージョン
③コードのファイル数・行数・構成、点検したい1機能
④困っている症状、診断結果(個人情報・秘密情報を伏せてください)
⑤リポジトリ/ファイルの安全な共有方式
⑥テスト/ステージング環境と確認できる機能
⑦バックアップと復旧手段・担当者
⑧管理権限と所有者からの作業許諾
⑨希望納期
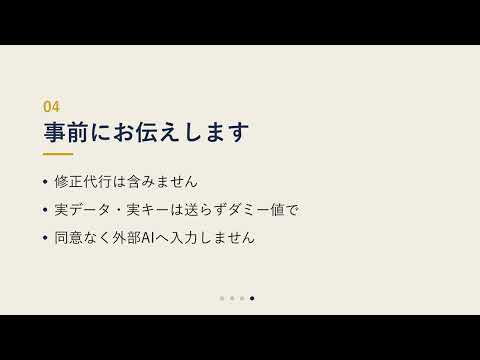
見積り前にパスワード、APIキー、個人データや非公開コード一式を送らないでください。概況から対応可否を確認します。着手時はココナラのルールに沿い、秘密情報を除去した必要部分のコード共有や、必要最小限の権限・期限の一時アカウントを利用します。第三者のシステム、無許可の点検はお受けしません。
【データとAI】
認証情報・個人情報はAIに入力しません。非公開コードを外部AIに送る必要がある場合は、利用先・送信範囲・保存や学習利用等の取扱条件を説明し、依頼主の許可を確認します。許可されない場合は利用せず、対応可否・範囲を再相談します。
【作業リスクと復旧】
コード変更で表示・機能の不具合、停止、データ不整合が生じる可能性があります。着手前にコード・DB等のバックアップと復元手順を依頼主側で確保し、復旧担当・切戻し条件を合意します。原則テスト環境で作業し、侵襲的スキャンや攻撃手法を本番へ無断で実施しません。本番反映や復旧代行は別途、権限・手順・費用を合意した場合に限ります。
納品後は一時アクセスを無効化し、共有した認証情報のローテーションをお願いします。すべての脆弱性の発見・解消、侵害ゼロを保証するサービスではありません。この説明は当方の法令・契約上の責任を一律に免除するものではありません。