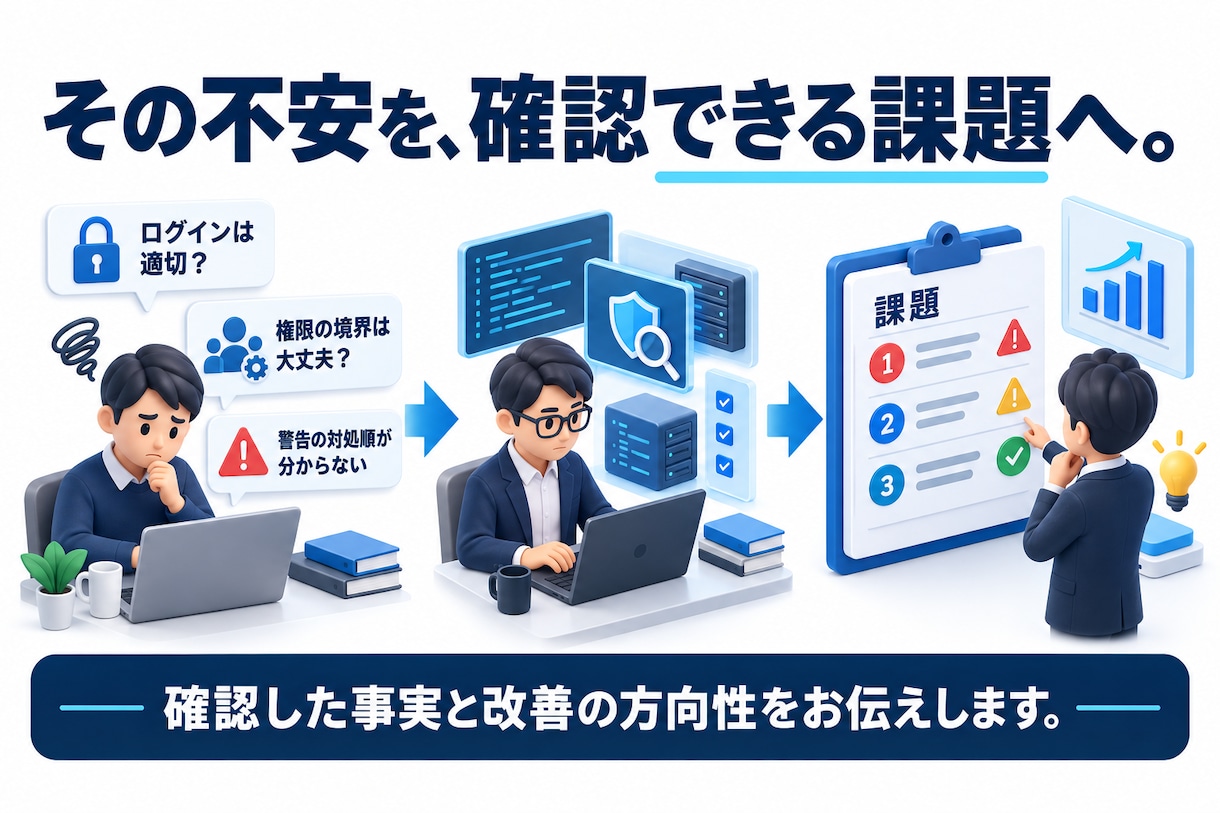
公開が近づいているのに、ログインや権限の設定が正しいか確信が持てない。
開発会社に任せていても、どこまで確認済みなのか分からない。
ツールで警告が出たものの、何から直すべきか判断できない。
その不安を、確認できた事実と具体的な改善課題に整理します。
ご自身が所有する、または診断の許可を得たウェブサービス・アプリの通信先APIを対象に、セキュリティ診断を行います。
■ 動作と権限を踏まえて確認します
自動ツールによる確認に加え、ログイン状態や利用者の権限、画面からAPIへ渡る情報などを手動で確認します。
認証・認可、入力値の扱い、セッション管理、設定不備、情報の露出など、対象の構成に合わせて診断項目を決めます。
警告をそのまま並べるのではなく、再現の可否と影響を整理してご報告します。
■ 基本診断の範囲
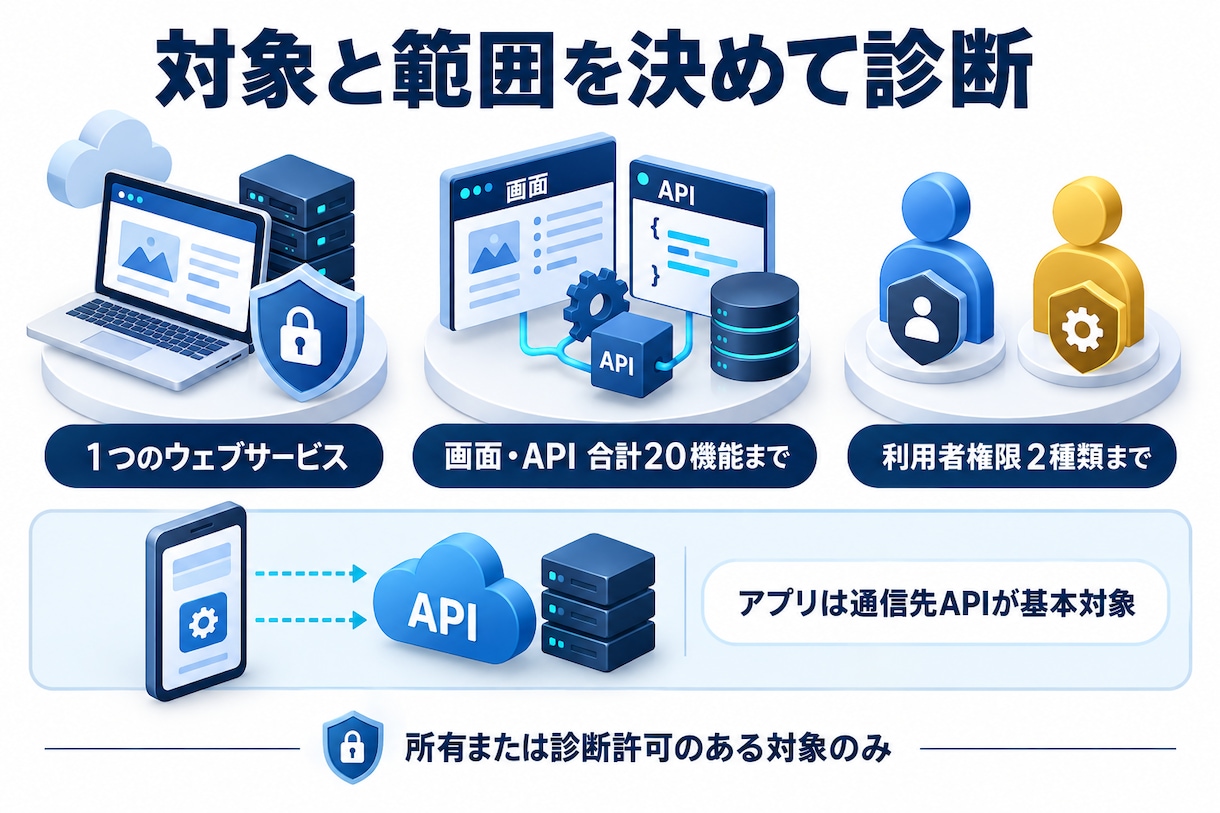
1つのウェブサービスを対象に、動的な画面・APIを合計20機能まで、利用者権限2種類まで確認します。
ここでいう1機能は、ログイン、プロフィール更新、一覧取得など、一連の処理を指します。
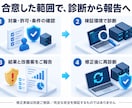
画面数だけで判断せず、事前の機能一覧から実際の範囲を合意します。
スマートフォンアプリは、通信先のウェブAPIが基本対象です。
アプリ本体の解析、端末内保存、証明書の検証等を含む診断は別途ご相談ください。
対象によっては対応をお引き受けできない場合もございます。
■ 「何から直すか」が分かる報告書
指摘ごとに重要度、対象箇所、成立する条件、確認結果、改善の方向性をまとめます。
開発担当者向けには再現手順を記載し、運営責任者向けには事業への影響と優先順位を要約します。
診断した範囲と、環境の制約などで確認できなかった項目も明記いたします。
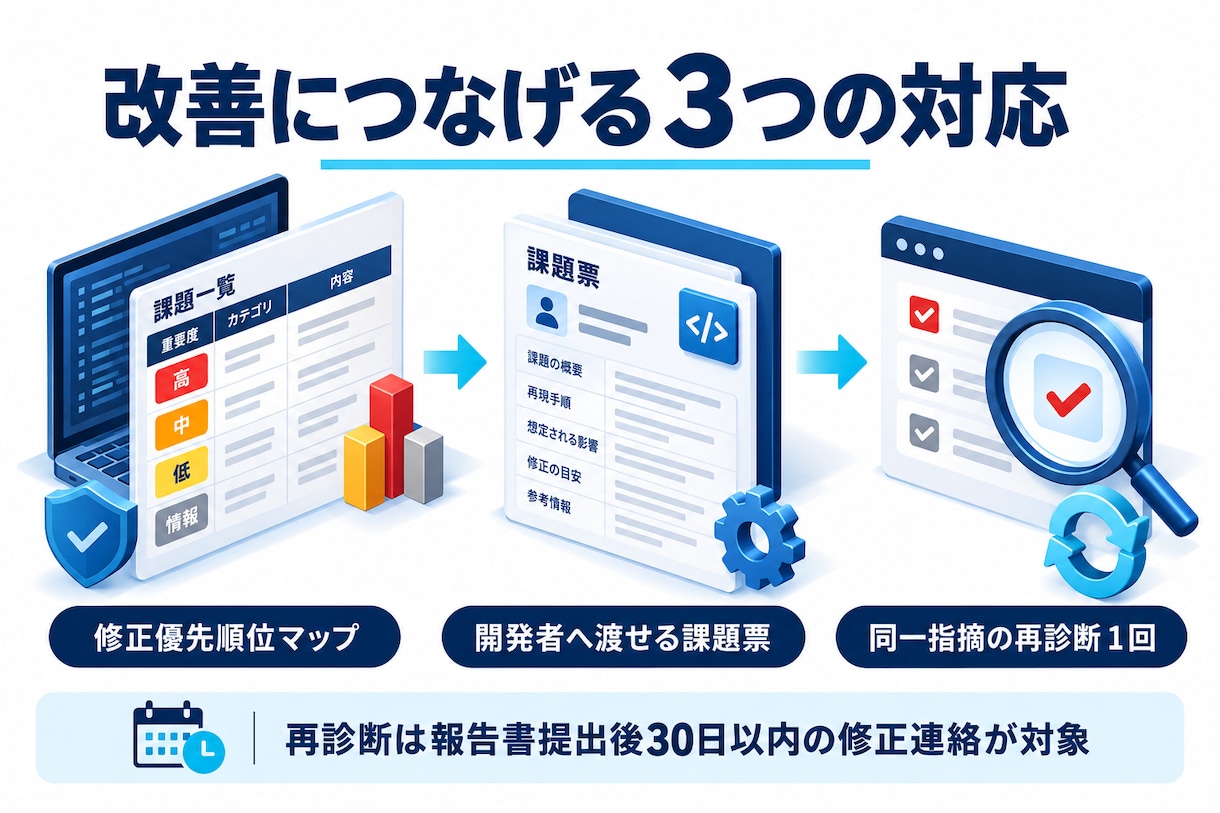
■ 改善につなげる3つの対応を基本に含めます
① 修正優先順位マップ
先に対処したい問題と、順に改善できる問題を一覧にします。
② 開発者へ渡せる課題票
指摘事項を転記しやすい一覧にし、修正担当者とのやり取りを支援します。
③ 同一指摘の再診断1回
報告書提出後30日以内に修正をご連絡いただいた項目を再確認します。
対象は初回診断の指摘箇所で、新機能や範囲追加は別途お見積もりです。
報告書の読み方については、提出後14日間、トークルームでご質問いただけます。
再診断をご希望の場合は、その受付期限までの連絡方法も納品時にご案内します。
■ 実施前に条件をそろえます
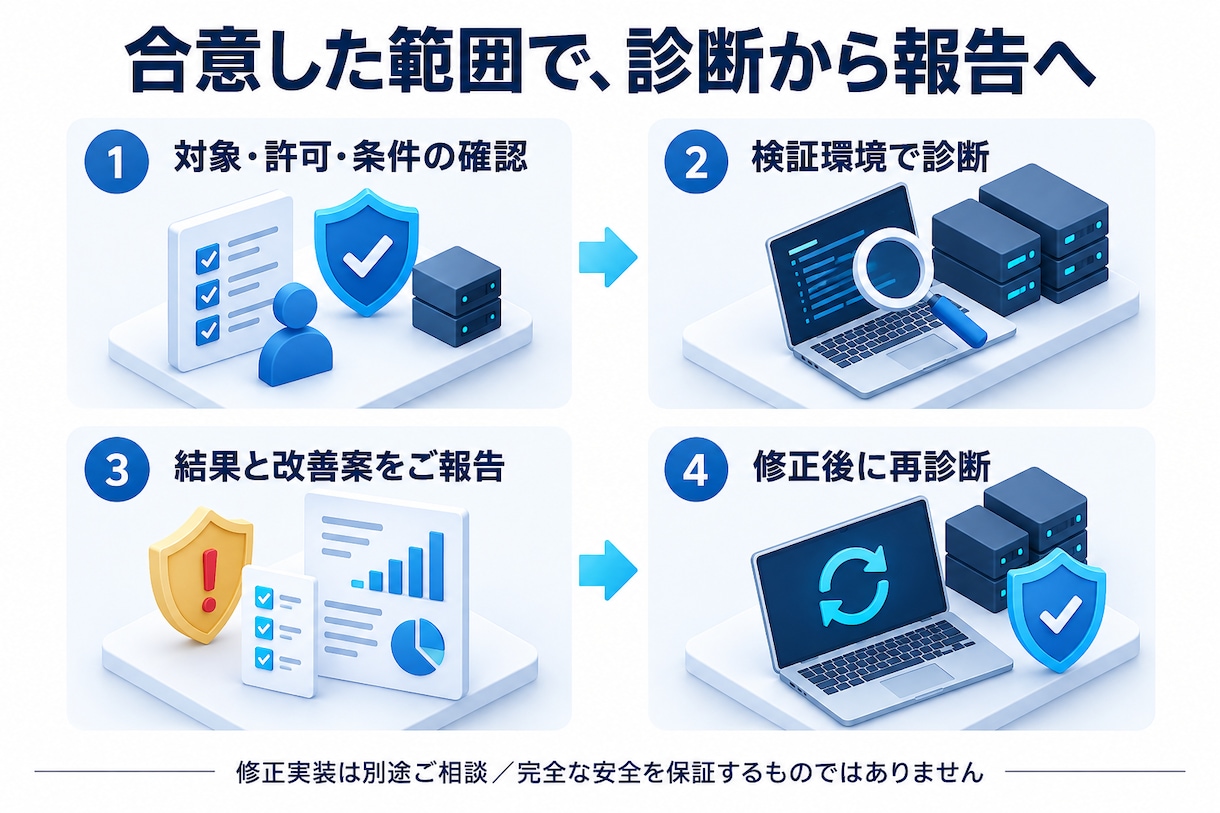
診断対象、実施時間、使用アカウント、接続元、停止条件、緊急連絡方法を確認してから着手します。
原則としてテストデータを用いた検証環境で実施します。
本番環境での診断が必要な場合は、影響を確認し、許可された範囲に限定します。
診断開始から報告書提出までの目安は30日です。
再診断を含む全体日程は、修正状況に合わせて調整します。
脆弱性の修正実装、負荷試験、破壊的な検証、第三者への無許可の診断は含みません。
指摘が見つからなかった場合も、実施した項目と確認条件を報告します。
診断中に緊急性の高い問題を確認した場合は、最終報告を待たず、合意した連絡方法でお知らせします。
社内や開発会社への説明に必要な情報をまとめることも重視しています。
■ 公開や改善の判断を進めるために
「何となく不安」を、確認した範囲と対処すべき課題に変えます。
すべての脆弱性の発見や将来の安全を保証するものではありませんが、次の判断に使える根拠をお渡しします。
まずは対象URL、機能概要、利用者の権限、ご希望時期を添えてご相談ください。
ご購入前に見積もり相談をお願いいたします。
対象の所有関係、許可の範囲、環境と機能を確認し、診断計画に合意してから実施します。
■ ご相談時に必要な情報
・対象URL、ウェブサービスやAPIの概要
・画面、機能、エンドポイントの一覧
・利用者権限とログイン方式
・検証環境、テストデータの有無
・希望する診断期間と公開予定
・システム管理者、緊急連絡先
・過去の診断や既知の課題
基本範囲は1サービス、動的画面・APIの合計20機能まで、権限2種類までです。
構成や業務フローを確認して対象一覧を確定します。
アプリ本体の解析、クラウド基盤全体、ソースコード全体の監査は含みません。
■ 許可と実施条件
診断対象を所有しているか、管理者から診断の許可を得ていることが必要です。
対象、日時、手法、作業範囲を記載した実施承諾をお願いします。
外部サービスや共用設備が関係する場合は、提供元の条件もご確認ください。
許可の確認ができない対象には診断を実施しません。
原則は検証環境で、機密情報を含まないテストデータを使用します。
必要な権限のテストアカウントを、権限ごとにご用意ください。
本番環境の場合はバックアップ、復元手順、影響が出た際の停止条件を先に確認します。
診断による負荷や一時的な動作への影響を完全に排除できるものではありません。
■ 対象外と追加対応
サービス妨害を目的とした負荷試験、データ破壊、無許可の第三者アクセス、フィッシング等は対応外です。
脆弱性の修正実装は含まず、対応をご希望の場合は別途ご相談となります。
環境制約により確認できない項目は、その理由とともに報告書へ記載します。
■ 報告と再診断
初回報告書は診断開始から30日を目安に提出します。
提出後30日以内に修正をご連絡いただいた同一指摘について、再診断1回を含みます。
機能追加や別環境への変更は再診断の基本範囲に含みません。
全工程の日程は修正時期に応じてご相談します。
診断結果には機密情報が含まれるため、共有先を限定して管理をお願いします。
資料の保存期間と削除方法は着手前に合意します。
全脆弱性の発見、安全性、認証取得等を保証するものではありません。