PHPの脆弱性情報について、指定サイトが影響を受ける可能性と、確認すべき対応内容を整理します。
【診断内容】
・公開ページのHTTP応答ヘッダーなど、外部から確認できる情報の確認
・ご提供いただくPHPバージョン、実行環境、ホスティング会社の案内との照合
・対象となる脆弱性情報、修正版、ベンダーのバックポート情報の確認
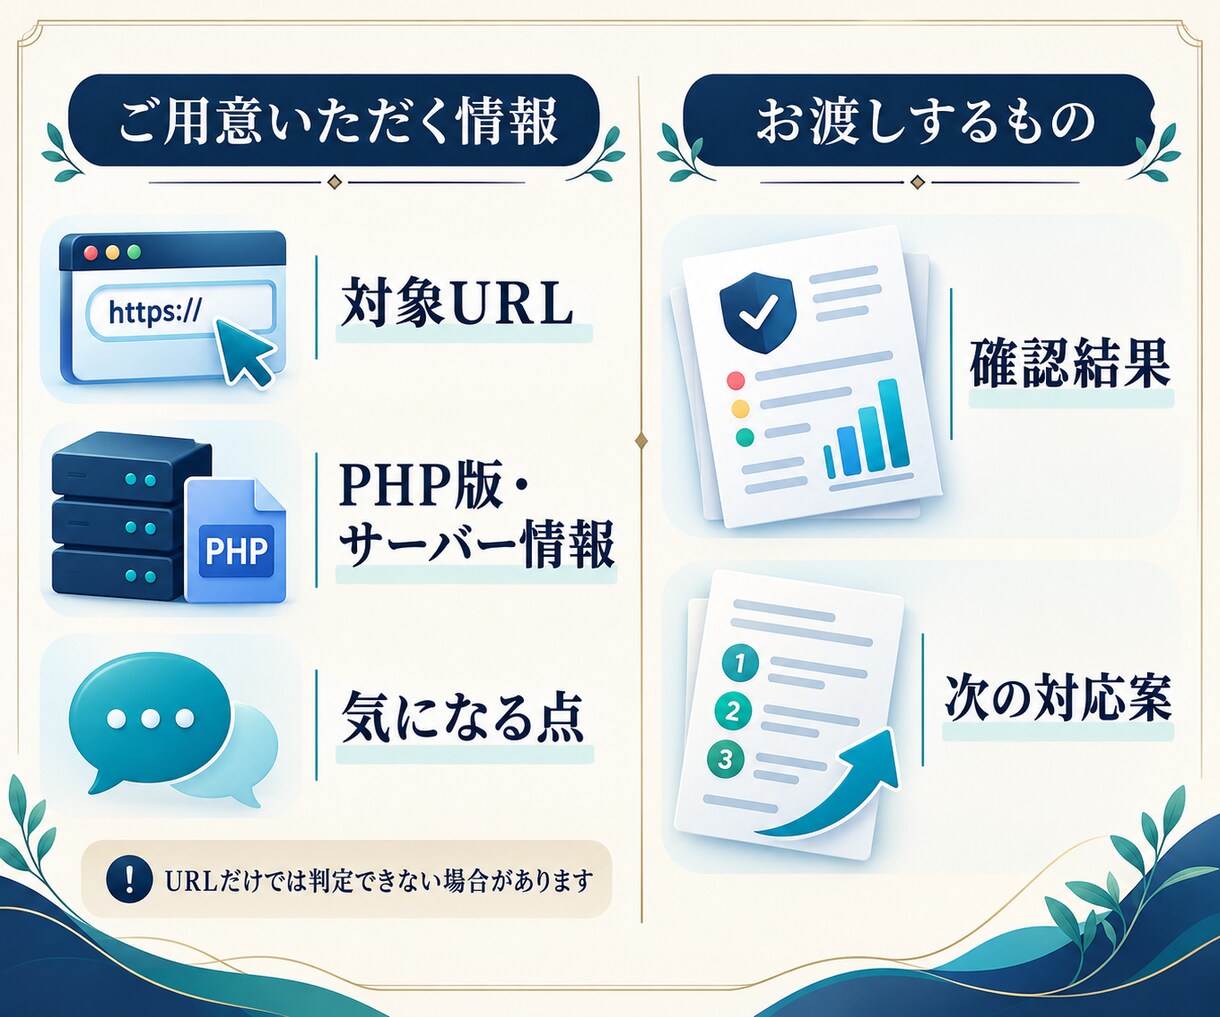
・影響の可能性、追加確認が必要な点、推奨する次の対応を簡潔なレポートにまとめます
【対象範囲】
URLは1サイト(同一ドメイン)です。公開ページを通常の閲覧範囲で確認し、攻撃リクエスト、侵入テスト、負荷試験、ログイン突破、脆弱性の再現実験は行いません。PHPのバージョンが外部に表示されない場合、URLだけで断定せず「判定できない」と報告します。必要に応じて、サーバー管理画面やホスティング会社の回答など、お客様が安全に共有できる情報をご提供ください。
【納品物】
確認した情報、判断の根拠、判定できたこと/できないこと、推奨対応を1〜2ページ程度の文章でお渡しします。バージョン番号だけで安全と断定せず、ベンダーによる修正のバックポートや設定条件も確認します。
【ご注意】
本サービスは限定的な一次確認です。サイト全体のペネトレーションテスト、コード監査、マルウェア調査、完全な安全保証は含みません。サイトの所有者または管理者として依頼できるURLに限ります。追加調査が必要な場合は、範囲と費用を事前にご相談します。
ご購入前に「見積り相談」から、対象URL(1サイト)、サイトの管理者であること、分かる範囲のPHPバージョン・サーバー/ホスティング会社、気になっている脆弱性情報(あれば)をお知らせください。管理画面のパスワード、秘密鍵、顧客データなどの機密情報は送らないでください。
PHPバージョンが不明でも相談できますが、公開情報だけでは判定不能となる場合があります。