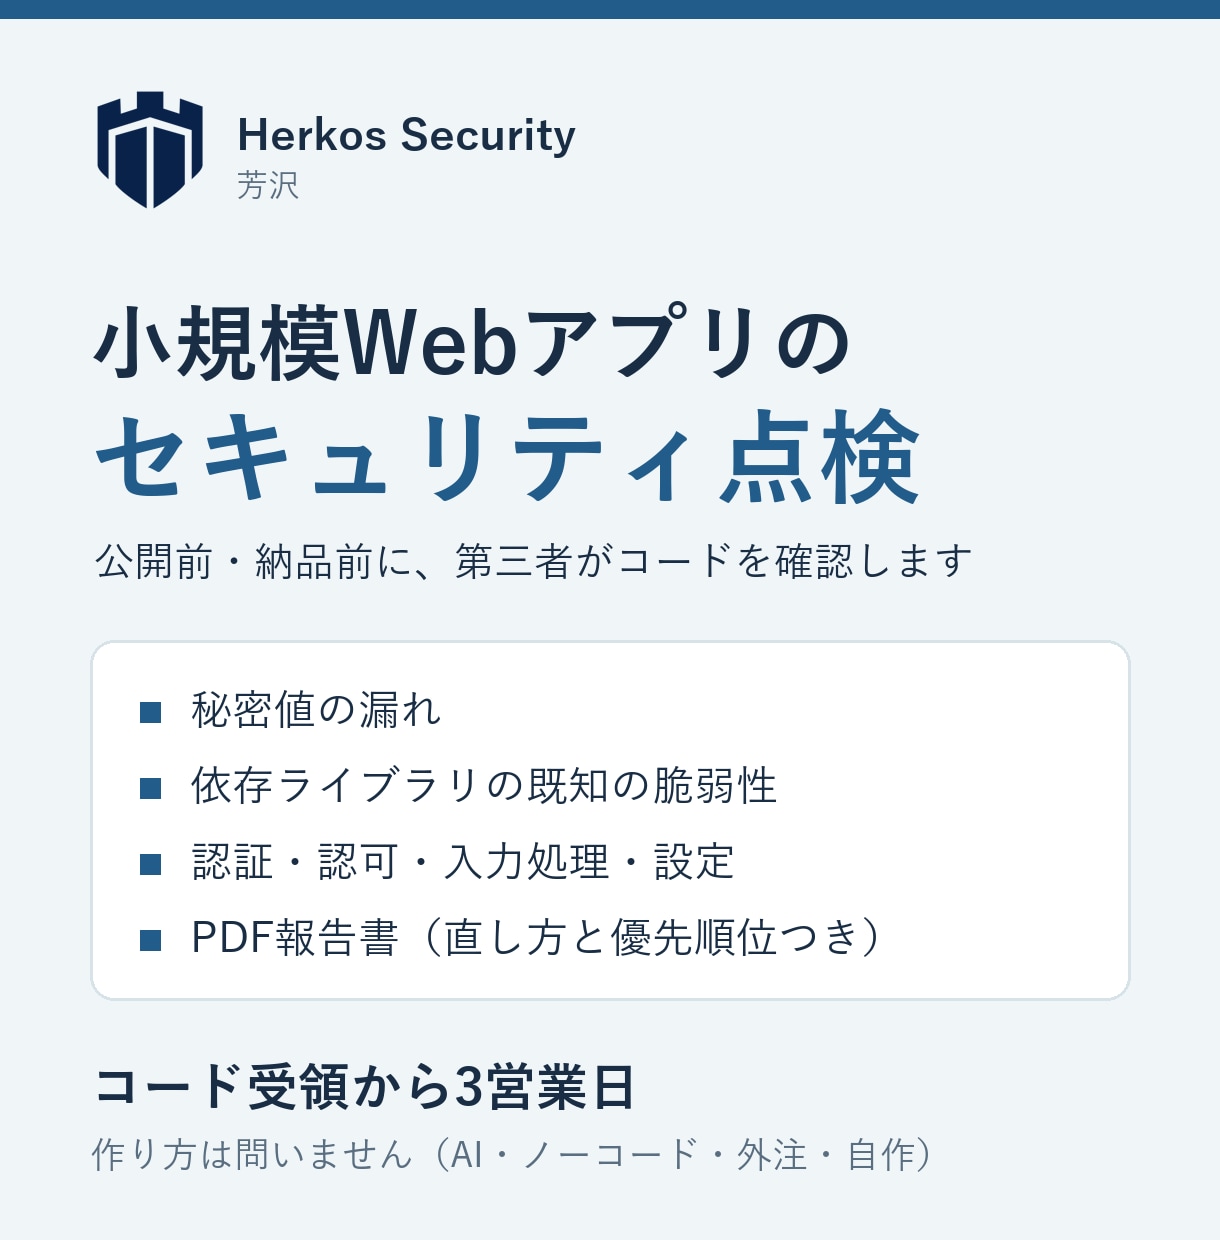
AI・ノーコード・外注・自作など、作り方を問わず、小規模Webアプリのコード・設定・依存ライブラリを点検します。公開を控えている方や、納品前に第三者の確認が欲しい制作会社・フリーランスの方に向けたサービスです。
担当は芳沢(Herkos Security)です。資格は、情報処理安全確保支援士 合格、CISSP・CCSP 試験合格(Associate of ISC2)です。
料金は3万円(税込)です。2026年12月31日までの先着3件は、特別価格の2万円(税込)でお受けします。
【点検する内容】
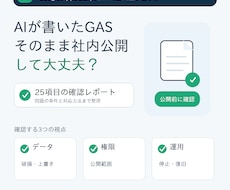
・APIキーなどの秘密値がコードや設定に含まれていないか
・依存ライブラリに既知の脆弱性がないか
・静的解析による問題の候補の洗い出し
・認証(ログイン)、認可(誰が何をできるか)、入力処理、設定の手動確認
担当者が設計・コード・権限の仕様を読み、自動点検や、同意をいただいた場合のAIレビューを組み合わせます。候補は担当者がコード・設定と照合し、根拠を確認した指摘を報告します。
静的解析には対応言語・ファイルの制約があり、依存ライブラリの確認は用意した脆弱性データベースの範囲に限られます。未実施や判断できなかった事項も報告します。
【お渡しするものと納期】
該当箇所、確認した根拠、影響、危険度、直し方、対応の優先順位をまとめたPDF報告書をお渡しします。納品後1週間は、報告内容についての質問に対応します。
納期はコード受領から3営業日です。同時にお受けするのは1件までのため、購入前に受付状況と日程をご確認ください。
【対象の規模】
リポジトリ1つ、画面20・API30・コード2万行までが基本料金の範囲です。コード行数から自動生成コードとライブラリは除きます。いずれかの上限を超える分は、時給5,000円(税込)を目安に事前にお見積りします。ご了承なく追加作業・請求は行いません。
【含まない作業と確認の限界】
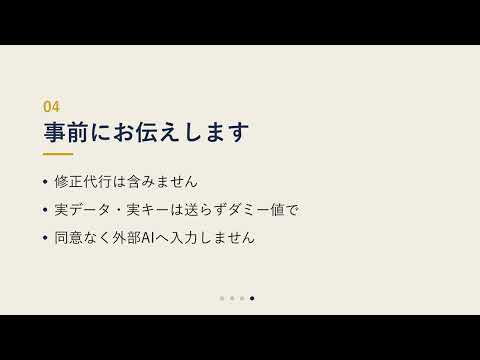
稼働中の環境への攻撃的テスト、修正作業、サーバーやネットワーク機器の点検は含みません。攻撃的テストをご希望の場合は、内容を伺ってココナラ内でお見積りします。
見つけられる問題には限界があります。受領した版と資料、合意した範囲についての点検であり、すべての脆弱性の発見、安全性や法令順守を保証するものではありません。
【AIの利用について】
事前に説明し、同意をいただいたうえでAnthropic社のClaudeを学習に使われない設定で利用します。対象のコード・設定・資料・診断結果を送信し、パスワードや本番環境の個人データは送りません。提供元での保管・削除は同社の規約に従います。AIの指摘は担当者が確認します。
購入前に、次の情報をお知らせください。
・コードの受け渡し方法:基本はZIPファイルをトークルームに添付していただく形です
・対象範囲:アプリの概要、言語・フレームワーク、画面数・API数・コード行数、確認したい機能、対象の版
・公開予定日:納品希望日がある場合は併記
点検に必要なコード・設定ファイル・依存ライブラリの一覧と、利用者ごとの権限の仕様をご用意ください。ご自身が点検を依頼する権限を持つものに限ります。
APIキー、パスワードなどの秘密値をココナラのメッセージに書かないでください。共有する資料からも本物の認証情報・本番環境の個人データを除き、秘密値は伏せてください。