AIで作ったアプリやWebサイト、そのまま公開して大丈夫ですか?
生成AIやノーコードで作ったアプリやWebサイトには、画面上は正常でも、APIキーの露出、認証・権限不足、安全でないデータ保存など、見えにくいリスクが残ることがあります。小規模・個人開発でも、公開後に情報漏えいや不正利用へつながる可能性があります。
特にAI生成コードは、短期間で機能を実現できる一方、認証・権限・秘密情報の管理が十分でない場合があります。公開前に第三者の視点で確認し、危険箇所と対応の優先順位を把握することが重要です。
本サービスでは、大手外資IT企業で設計・開発経験10年以上、企業の業務システム開発から個人でアプリ公開まで手掛けるセキュリティエンジニアが、OWASPの公開基準を元に、危険箇所・理由・改善方針を整理します。
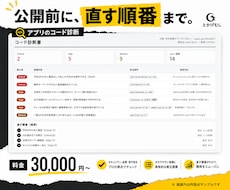
【基本料金20,000円の範囲】
1アプリまたは1Webサイト・1コードベースについて、事前相談で合意した主要機能1〜2件と、関連する重要なソースファイル・設定を確認します。
・APIキー、トークン、秘密情報
・端末内の保存データ、ログ、キャッシュ
・HTTPS通信、外部APIの呼び出し
・認証、セッション、権限管理
・入力値検証、エラー処理
・WebView、ディープリンク、外部URL
・不要な権限、プライバシー設定
・依存ライブラリ、SDK
・AI生成コードの不自然な処理や抜け
・アプリ・Webサイト側のFirebase・API連携処理
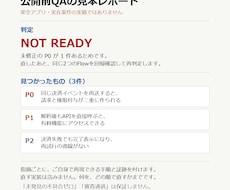
重要度、該当箇所、想定リスク、改善方針をまとめた文書を納品します。基本料金はプロダクト全体ではなく、優先したい主要箇所が対象です。
【有料オプション】
■小規模プロダクト全体:+20,000円
小規模な1アプリまたは1サイトのソースコード全体へ確認範囲を拡張します。
■Firebase・API・バックエンド設定:+20,000円
Firebaseの認証・セキュリティルール、Cloud Functions、外部API、バックエンドの認証・権限、環境変数等を共有可能な範囲で確認します。
■修正案・コード例・再確認:+30,000円
具体的な修正手順や参考コード例を提示し、依頼者様の修正後、当初指摘した箇所を1回再確認します。実際の修正実装は別見積りです。
【対象】
iOS・Androidアプリ、Webサイト・Webアプリ、Windows・macOSアプリ、ブラウザ拡張機能、AI・ノーコード製の小規模ツールに対応します。Firebase、外部API、バックエンド、WordPressは提供物を確認して範囲をご案内します。
【対象外・免責】
対応は、提供いただいたソースコード、設定ファイル、構成資料等の解析のみで完結する範囲です。外部環境へのアクセス、侵入試験、攻撃的な試験、マルウェア・バイナリ解析、動作保証、法令・ストア審査への適合保証、無断調査は行いません。
本サービスは、共有いただいたソースコード・設定・確認時点を対象とした事前チェックです。脆弱性が存在しないこと、情報漏えいや不正利用が発生しないこと、対象物の完全な安全性を保証するものではありません。公開・運用・修正に関する最終判断は、依頼者様の責任で行っていただきます。
購入前に見積り相談をお願いします。次の情報を分かる範囲でお知らせください。
1. 対象(iOS/Android/Webサイト/Webアプリ/Windows/macOS/ブラウザ拡張機能等)
2. 使用技術、CMS、ノーコードツール等
3. 対象物の概要と主な機能
4. 提供可能なソースコード・設定ファイル・構成資料と確認希望範囲
5. Firebase、バックエンド、外部APIの有無
6. 希望納期と特に不安な点
APIキー、パスワード、個人情報などの秘密情報は除外して共有してください。ご本人が所有している、または確認権限を得ている対象のみ対応します。提供物の解析だけで完結する範囲で実施し、外部環境へのアクセス、無断調査、侵入・攻撃的な試験は行いません。対応範囲と料金を合意してから開始します。