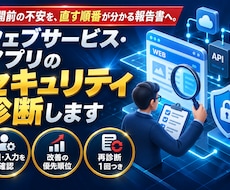
WordPressサイトの既知の脆弱性や公開設定を、範囲を決めて確認するサービスです。全機能を網羅する診断や、安全性の証明ではありません。
私は相談窓口・進行管理・報告を担当します。私自身にPHP・サーバー・WordPress改修や脆弱性診断の実務経験はありません。診断作業と結果の技術確認は協力技術者が担当し、購入前に対象と手法への対応可否を確認します。
【50,000円の対象範囲】
1サイト、ログイン不要の指定5URL、プラグイン10個まで。
・提供いただいたPHP・WP・テーマ・プラグインのバージョン情報と、公式等の既知脆弱性情報の照合
・指定URLのHTTPSとセキュリティヘッダー等の公開設定の確認
・合意した低負荷の確認ツールと手動確認
・技術者による検出内容の確認と、対応優先度の整理
バージョン表示やヘッダーだけで影響を断定せず、必要条件・未確認事項を区別します。ツール結果をそのまま納品しません。
【実施条件】
管理・依頼権限の確認に加え、サイト所有者の診断許可、ホスティング会社の条件、対象URL、実施時間、手法、アクセス頻度、停止条件を事前に合意します。許可範囲を超える操作は行いません。
【納品物・納期】
対象範囲、方法、確認事実、根拠URL、影響条件、優先度、改善案、未確認項目をまとめた報告書。実施条件と資料がそろい、日程に合意してから7営業日が目安です。報告内容への質問1往復を含みます。
【対象外】
攻撃の実証、侵入・負荷試験、認証後機能、EC・決済・API診断、感染調査、全コードの監査、修正・更新、安全性の保証。再確認や修正は別見積りです。
Claude Code等は許可を得て補助に使用し、技術者が結果を確認します。顧客の情報・コードを無断でAIへ送りません。まずは見積り相談をお願いします。
サイトの所有・管理権限と診断依頼権限、対象URL、サーバー会社と診断に関する条件、構成・バージョン、希望日程、懸念点、AI利用可否をお知らせください。
対象外のドメイン・外部サービスにはアクセスしません。実施時間・アクセス頻度・停止条件・緊急連絡方法は契約前に合意します。
パスワード、個人情報、秘密鍵、未加工のアクセスログは送らないでください。第三者サイトの無断診断、攻撃・侵入の依頼はお受けできません。