ChatGPT・Claude・Cursor・Bolt・v0などのAIツールでアプリやWebサービスを作る方が増えています。一方で、「動くもの」と「安全なもの」は別物です。実際に、AIで作ったアプリからAPIキーが漏れて13時間で数百万円相当の請求が発生した事例や、データベースの権限設定の漏れで登録ユーザーの個人情報が外から見える状態になっていた事例が報告されています。
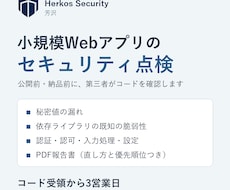
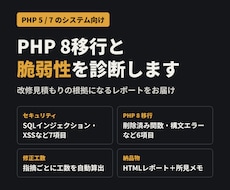
本サービスでは、AIで作ったアプリ・Webサービスを公開する前(公開後でも可)にセキュリティの観点で総点検し、危険度つきのレポートをお渡しします。
■ 診断項目
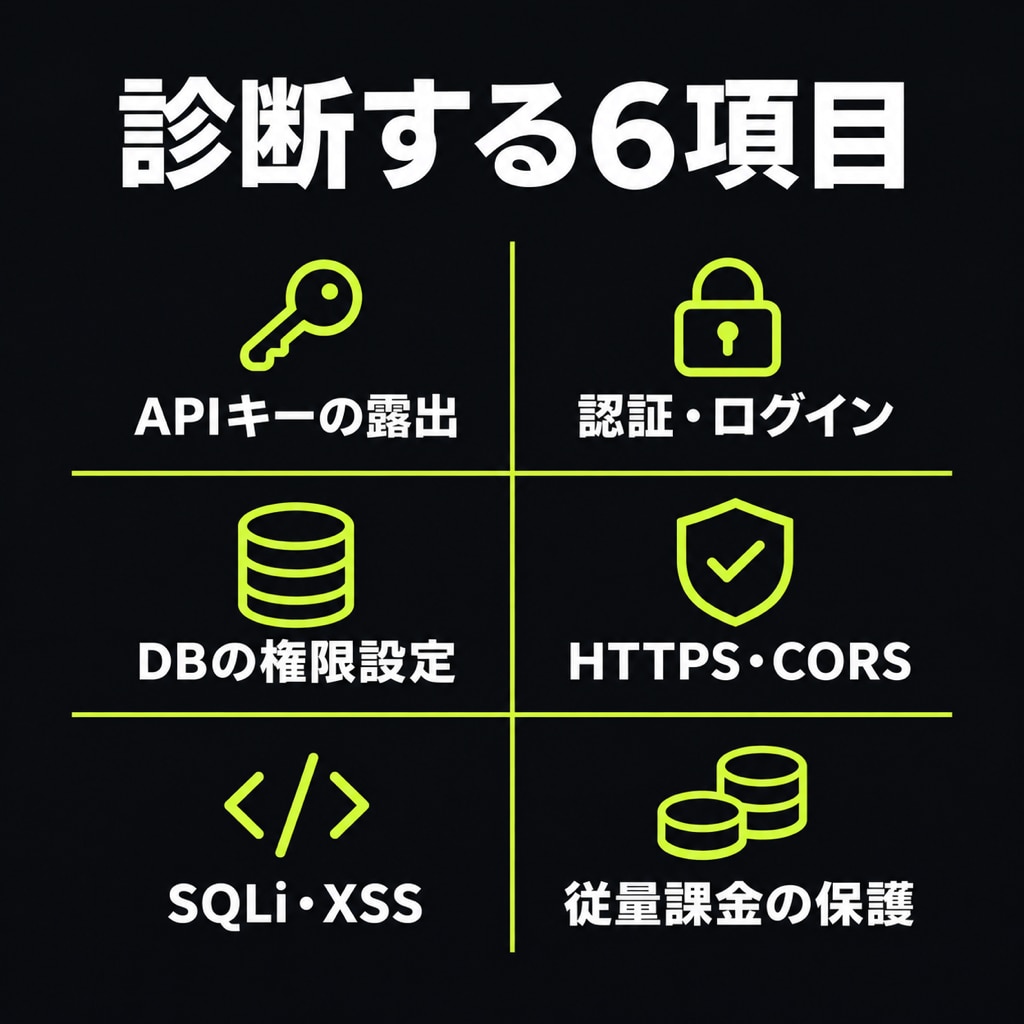
・APIキー・シークレットの露出(フロントのコード・リポジトリ内)
・認証、ログイン周りの不備(未ログインでのデータ取得など)
・データベースの権限設定(Supabase RLS、Firebaseルール等)
・通信まわり(HTTPS、CORS設定)
・入力値の扱い(SQLインジェクション、XSS)
・従量課金APIの保護(レート制限、利用上限)
■ お渡しするもの
・診断レポート(発見した問題を危険度3段階で一覧化)
・それぞれの具体的な直し方(AIにそのまま貼れる修正指示文つき)
修正指示文は、普段お使いのAIツールにそのまま貼り付けて修正できる形でお渡しするので、エンジニアでなくても対応できます。ご自身での修正が難しい場合は、修正代行+再診断のオプションもあります。
■ 診断の流れ
1. URLと構成(使ったツール・DB等)をヒアリング
2. 外部からの診断+コードの確認(共有いただける場合)
3. レポート納品
4. ご質問への回答
■ 診断する人
複数の本番Webサービス(予約システム・業務bot・ECサイト等)を構築・運用しているエンジニアが診断します。攻撃者がどこを突くかの視点で、公開前の不安を具体的なチェック結果に変えます。
大切なサービスを公開する前の「健康診断」としてご利用ください。
ご購入前に、以下をDMでお知らせいただけるとスムーズです。
・アプリ、サイトのURL(未公開の場合はその旨)
・作成に使ったツール(例: Cursor+Supabase、Bolt、v0 等)
・特に不安な点(あれば)
診断の精度を上げるため、ソースコードの共有(GitHubリポジトリへの招待またはzip)をお願いする場合があります。共有いただいたコード・情報は診断以外の目的には使用せず、取引完了後に破棄します。
本診断では攻撃的な負荷テスト(DoS等)は行いません。外部からの安全な範囲の確認と、コード・設定のレビューが中心で、本番データに影響する操作は一切行いません。
診断で問題が一切ないことを保証するものではありませんが、公開前に押さえるべき代表的なリスクを網羅的に点検します。