ご覧いただきありがとうございます!
AWS認定資格を保有する現役クラウドエンジニアをしております。
「AWSを導入してみたけれど、セキュリティ設定が正しいかわからない」
「アクセスキーの漏洩によるアカウント乗っ取りや、数百万単位の高額請求が怖い」
「S3バケットが意図せずパブリック公開されていないか不安」
このようなお悩みをお持ちのスタートアップ、Web制作会社、個人開発者様向けに、AWSアカウントのセキュリティ・安全設定チェックを実施いたします。
---
■ 本サービスの特徴
① アカウント情報の共有は一切不要!安全な確認方法
IDやパスワード、アクセスキーを当方に預ける必要はありません。
ココナラのビデオチャット(画面共有)を使って、購入者様と一緒に画面を見ながら安全に確認を進めます。(※閲覧専用のIAMロールを発行いただく形式も可能です)
② 初心者にもわかりやすい丁寧な解説
専門用語ばかりの診断レポートではなく、「どこにどんなリスクがあるか」「どう修正すべきか」を噛み砕いてお伝えします。
③ セキュリティだけでなく「無駄なコスト」もチェック
放置されている不要なリソースなど、高額請求を未然に防ぐチェックも併せて実施します。
---
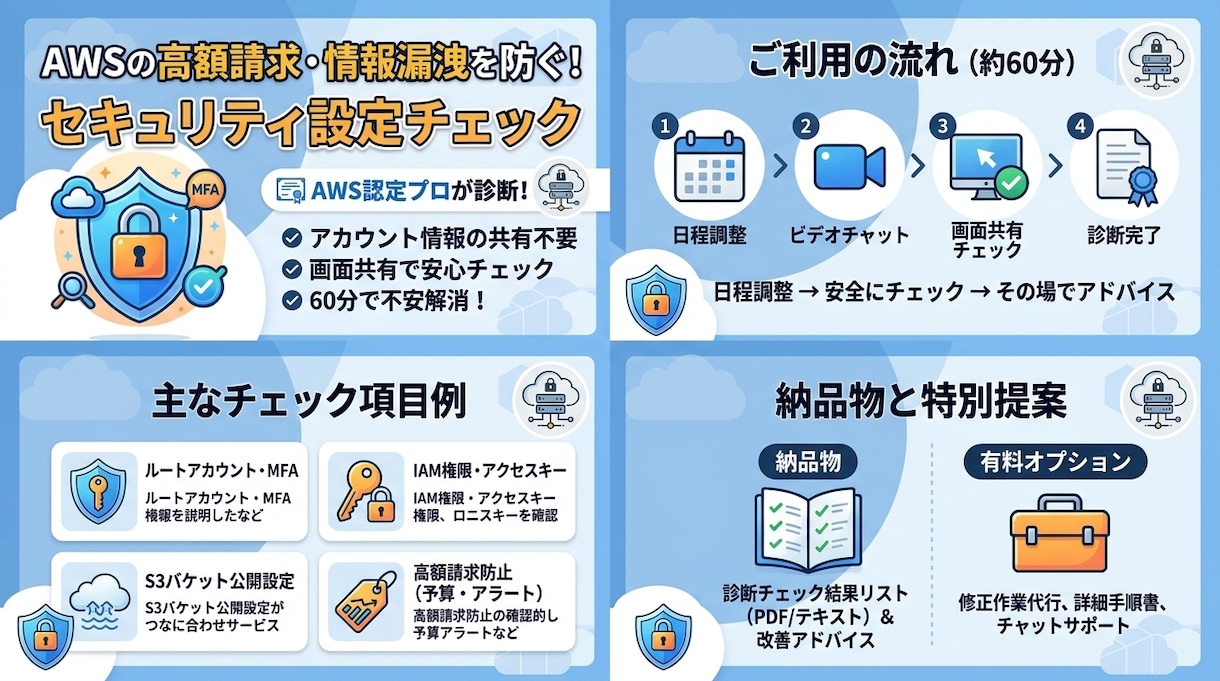
■ チェック項目例(約60分間のセッション)
・ルートアカウントの保護(MFA設定、アクセスキーの無効化確認)
・IAMの権限確認(強すぎる権限の付与や不要なアカウントの洗い出し)
・S3バケットのパブリックアクセスブロック設定確認
・Security Group(セキュリティグループ)の不要なポート開放チェック
・AWS Budgets(料金アラート)・Cost Explorerの確認
・CloudTrail等によるログ取得・監視設定の確認
---
■ ご提供の流れ
1. 【ご購入】ご購入後、トークルームにてご希望の日時を調整します。
2. 【事前準備】事前にお送りするチェック手順の簡単なご案内をご確認ください。
3. 【セッション(約60分)】ココナラビデオチャットにて、画面共有をしながら設定をチェック。
4. 【アドバイス・納品】確認されたリスクとその修正方針をお伝えし、セッション完了となります。
※「修正作業も一緒にやってほしい」「マニュアルが欲しい」場合は、有料オプションをご利用ください。
その他定期契約での月額フォローもご検討ください。(別途、お見積りいたします。)
【ご購入前に必ずご確認ください】
・本サービスは、AWSの一般的なセキュリティベストプラクティスに基づき設定不備や潜在的リスクを確認・アドバイスするものです。すべての攻撃や不正利用を100%完全に防止することを保証するものではございません。
・作業安全のため、ルートアカウントのログイン情報(ID/パスワード/MFAコード)や管理者アクセスキーを当方に教えないようお願いいたします。
・設定の変更作業をご自身で行われる場合、作業に伴うシステム障害やデータ消失等の責任は負いかねますので、バックアップ等の事前準備をお願いいたします。
・ココナラの規約に基づき、やり取りはすべてココナラ内のトークルームおよびビデオチャットで行います。外部ツールへの誘引はいたしません。