サービス
サービスを探す
プロ人材を探す
仕事を探す
ブログを探す
ITエンジニア / バックエンドエンジニア 経験年数 : 2年
ITエンジニア / インフラエンジニア 経験年数 : 4年
ITエンジニア / フルスタックエンジニア
フリーランス(個人事業主) 2025年1月 ~ 現在
SIer(社名非公開) 2021年4月 ~ 2024年12月
AWS 認定ソリューションアーキテクト – プロフェッショナル 取得年 : 2024年
AWS 認定 DevOps エンジニア – プロフェッショナル 取得年 : 2024年
AWS 認定セキュリティ – 専門知識 取得年 : 2024年
AWS 認定 機械学習 – スペシャリティ 取得年 : 2024年
AWS 認定ソリューションアーキテクト – アソシエイト 取得年 : 2023年
AWS 認定デベロッパー – アソシエイト 取得年 : 2023年
AWS 認定システムオペレーション (SysOps) アドミニストレーター – アソシエイト 取得年 : 2023年
LPIC(LinuxProfessionalInstituteCertification) 取得年 : 2024年
ORACLE MASTER(Bronze) 取得年 : 2022年
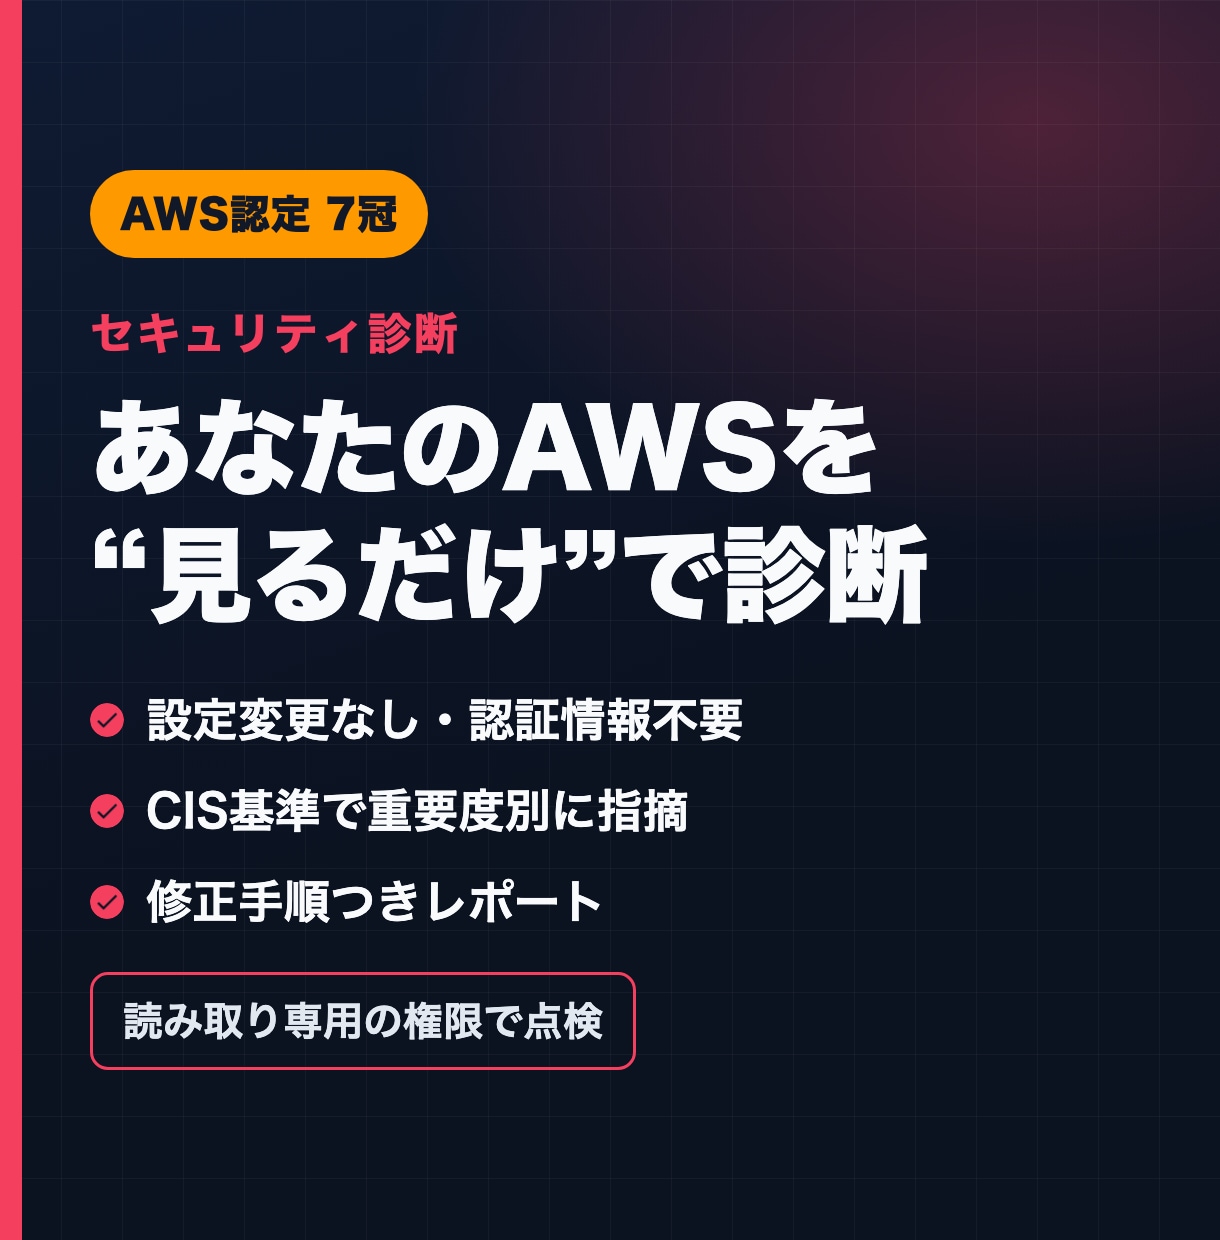
IT相談・システム開発 AWSセキュリティ診断AWSコスト削減診断AWS障害・性能問題の原因調査AWS設計・構成の相談・技術顧問
神田外語大学 2015年4月 ~ 2020年3月
英語 ビジネスレベル
韓国語 日常会話レベル