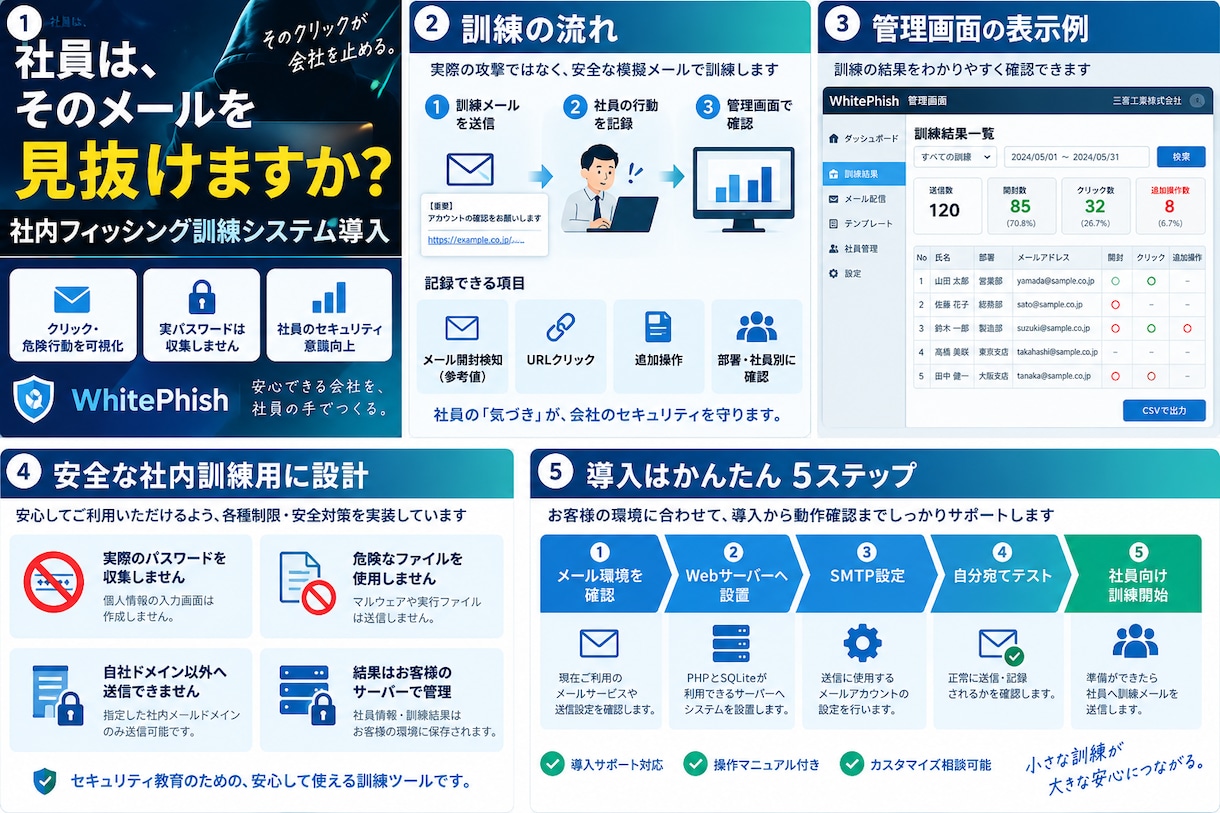
従業員がフィッシングメールに対して、どのような行動を取るのかを確認できる
「社内フィッシング訓練システム」を導入します。
実際の攻撃メールではなく、安全な模擬メールを社員へ送信し、
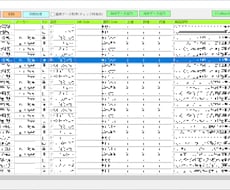
訓練結果を管理画面で確認できます。
【確認できる内容】
・訓練メールの送信状況
・メール開封検知(参考値)
・訓練用URLをクリックしたか
・リンク先でさらに操作したか
・氏名、部署、拠点ごとの結果
・結果のCSV出力
※Outlook等では画像の自動取得を停止している場合があるため、
「開封」は参考値となります。
主な評価項目はURLクリックと、その後の操作です。
【納品・導入内容】
Windows用の訓練管理ツールと、
結果を記録するWeb管理システムを導入します。
お客様のメール環境に合わせてSMTP設定を行い、
実際に自分宛てのテストメールを送信して、
正常に動作するところまで確認します。
対応例
・アルファメールプレミアム
・一般的なSMTPメールサーバー
・SSL/TLS
・STARTTLS
・その他独自メール環境
Microsoft 365、Google Workspaceなどは
組織側の認証設定によって構成が異なるため、
購入前に利用環境をご相談ください。
【安全対策】
・実際のパスワードは収集しません
・個人情報を入力させる画面は作成しません
・マルウェアは使用しません
・危険な添付ファイルは使用しません
・指定した自社メールドメイン以外には送信できないよう制限します
【必要なもの】
・訓練メールを送信するメールアカウント
・PHPとSQLiteが利用できるWebサーバー
または利用可能なサーバー環境
・社員の氏名、メールアドレスを記載したCSV
Webサーバーをお持ちでない場合や、
利用できるかわからない場合も事前にご相談ください。
【こんな企業におすすめ】
・標的型メール訓練を社内で行いたい
・社員が怪しいURLをクリックするか確認したい
・外部の高額な訓練サービスを導入する前に試したい
・自社管理の環境で訓練結果を保管したい
本サービスは、購入者自身が管理する会社・組織の
従業員向けセキュリティ教育を目的としています。
第三者への無断送信、なりすまし、情報収集などを目的とした利用には対応しません。
ご購入前に、現在お使いのメール環境とWebサーバー環境をご確認ください。
ご購入後、以下の情報をお知らせください。
・利用しているメールサービス名
・送信に使用するメールアドレスのドメイン
・Webサーバーの有無
・PHP、SQLiteが利用可能か
・訓練予定人数
・Windows PCの利用可否
Microsoft 365、Google Workspace、独自メールサーバーなどは、管理者側の設定によって利用方法が異なるため、事前確認が必要になる場合があります。
本サービスは、ご自身が管理する会社・組織内でのセキュリティ教育を目的としています。第三者への無断送信、情報収集、実在する第三者へのなりすまし等を目的とした利用には対応しません。
実際のパスワードや個人情報を収集する機能はありません。
Webサーバーやメール環境によっては追加設定が必要になる場合があります。その場合は作業前に内容をご説明します。