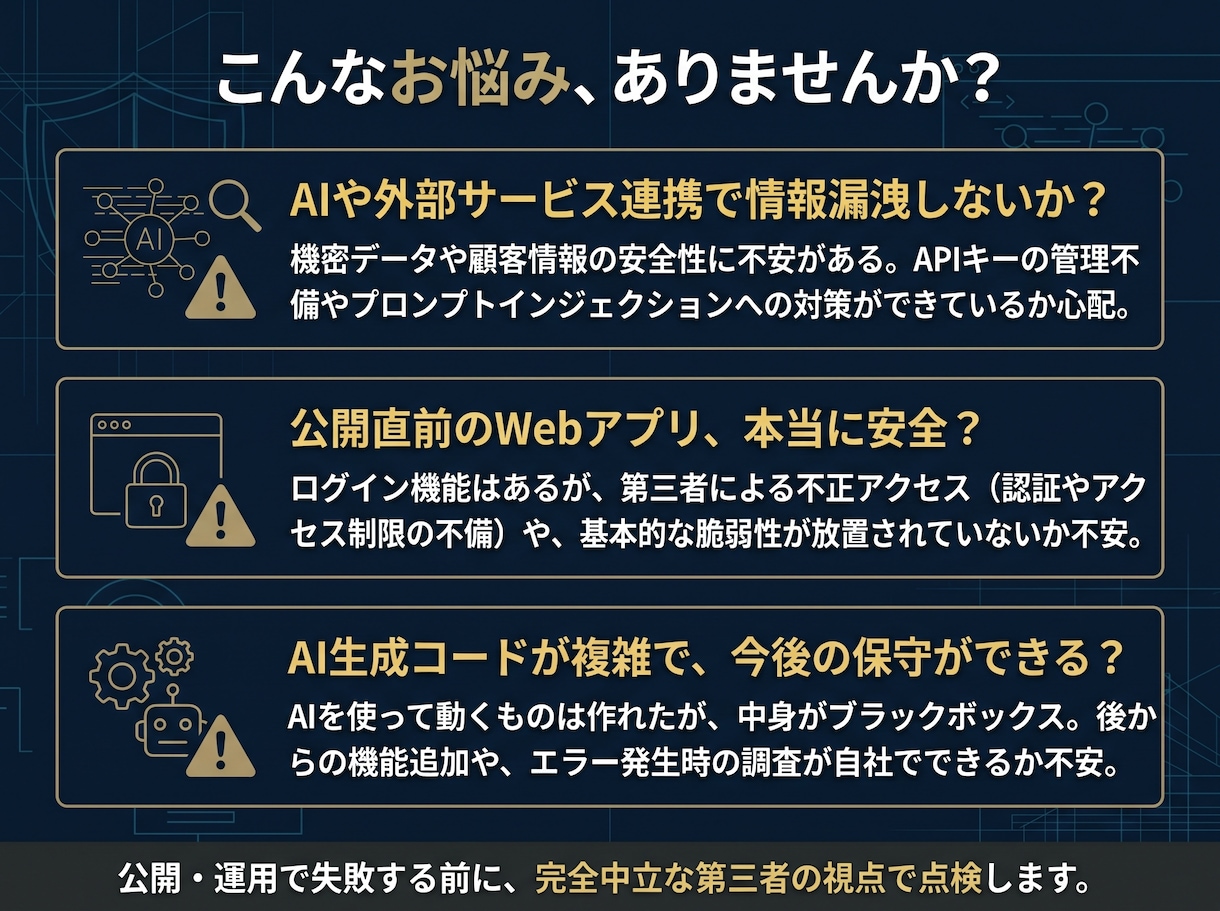
「AIを使ってアプリが動くところまでは作れたが、このまま公開して安全か不安」
「AI生成コードに独特の『匂い』を感じる。後から改修不能にならないか心配」
「DifyやLLM連携を組み込んだが、情報漏洩やAPI課金暴走のリスクがないか見てほしい」
実務経験20年超のシニアエンジニアが、公開前・運用中のWebアプリやAI活用システムの「構造的な地雷」を洗い出す、単発完結型の第三者セキュリティ&設計診断です。
■ AI時代の開発こそ「公開前の第三者監査」が必要な理由
生成AIの普及により「動くもの」は短時間で作れる一方、認証・認可の抜け漏れ、機密情報の露出、保守不可能なスパゲッティ構造がそのまま本番に出るリスクが急増しています。
あえて実装代行を行わず中立の立場から「今すぐ潰すべき致命的な穴」と「今は手を出さなくてよい過剰対策」を論理的に切り分けます。
■ 対象となる診断テーマ(基本プランは1領域を選択)
1. 認証・認可・Webセキュリティ基礎診断
・ログイン後の権限チェック漏れ(他人のデータが見えてしまうIDOR等)
・APIキーやDB認証情報のハードコード・設定不備の点検
・入力値検証、SQLインジェクション、XSS等の基本防波堤の確認
2. AI連携・LLMワークフロー(Dify等)のリスク診断
・プロンプトインジェクション対策、機密データの意図しない外部送信リスク
・API利用料の暴走を防ぐレート制限・上限設計の点検
3. AI生成コード・アーキテクチャの保守性レビュー
・「なぜか動いている」ブラックボックス箇所や技術的負債の特定
・障害発生時にログから原因を追えるか、緊急修正できる構造かの評価
4. データベース設計・データ整合性チェック
・DB制約(NOT NULL、外部キー等)の抜け漏れや将来の性能劣化リスク
■ 基本料金(30,000円)に含まれる納品物
1. セキュリティ・設計診断報告書(Markdown/PDF・4〜6頁目安)
・現状の健全度サマリー
・発見リスク一覧(重要度:高/中/低の優先順位付き)
・具体的な修正方針・設定改善の指針
・「今やらなくてよいこと」の切り分け(過剰対応の防止)
2. 納品後3日間のテキスト質疑応答
※複数領域の横断診断、オンライン解説(60分)、修正後の再チェック等は有料オプションで対応します。
■ 進行フロー
1.「見積り・カスタマイズの相談」より概要とご懸念をご連絡
2. 対応可否と最適プランをご案内(対象外は無理に勧めません)
3. 購入後、対象資料(コードの一部、構成図、設定ファイル、プロンプト等)をご共有
4. 通常5〜7営業日以内に報告書を納品、質疑応答後にクローズ
■ 出品者について
・システム開発・DB設計・アーキテクチャ・運用保守の実務経験20年以上
・AI生成コードのリスクと運用保守・セキュリティの実戦論に関する書籍を複数執筆
「動くけれど、公開するのが少し怖い」という現場の違和感を、実行可能な処方箋へ落とし込みます。まずは「見積り・カスタマイズの相談」より現状をお知らせください。
精度の高い診断と安全な進行のため、ご購入前に以下の内容をご確認ください。
【1. ご購入前の事前相談について】
対象の規模や技術構成によって適切なプランが異なるため、即時購入は控え、まずは「見積り・カスタマイズの相談」より概要をご連絡ください。対応可否と最適プランを事前にご案内いたします。
【2. 本サービスの対象外(やらないこと)】
本サービスは「現状の分析・リスク指摘・修正方針の助言」に特化しております。以下は対象外となりますのでご了承ください。
- ソースコードの直接修正、実装代行、環境構築作業
- 本番サーバーや本番データベースへの直接ログイン・操作、外部からの擬似攻撃(ペネトレーションテスト)
- 24時間の障害監視・緊急復旧対応
- セキュリティの完全性や無欠陥に関する法的保証・認証取得の代行(現時点の知見に基づくベストエフォート型の技術レビューとなります)
- 公序良俗に反するサービス、違法性が疑われるシステムの診断
【3. 機密情報・認証情報の取り扱いについて】
ご共有いただくコード・設定ファイル・ログ等には、本番環境のAPIキー、パスワード、実在する顧客の個人情報を含めないよう、事前にマスキング(伏せ字化)またはダミー値への置換をお願いいたします。
お預かりした資料は本診断の目的のみに使用し、取引完了後に速やかに破棄いたします。
【4. 事前相談時にお知らせいただきたい項目(コピペ用)】
・アプリ/システムの概要(用途、公開前/運用中など):
・主な使用技術(言語、FW、DB、クラウド、AIツール等):
・今回もっとも診断したい領域(セキュリティ/AI連携/保守性/DB設計):
・現在感じている不安や具体的な課題:
・共有いただける資料の種類(Gitリポジトリの一部、構成図、プロンプト等):
・ご希望の納期: