ご覧いただきありがとうございます。
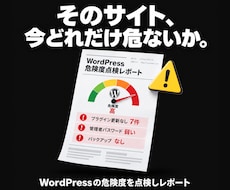
WordPressを中心に、Webサイト・Webシステムのセキュリティ診断から、設定の見直し・対策実装まで承ります。
「情報流出のニュースを見て、自分のサイトも気になった」
「制作してからセキュリティを見直していない」
「問い合わせや会員情報の扱いが気になる」
「他の方やAIが作ったシステムを確認してほしい」
「問題の確認だけでなく、修正までお願いしたい」
そんなお困りごとをご相談ください。
企業・店舗のホームページ、ブログ、予約・会員サイト、業務システムなど、構成や運用状況に合わせて対応します。
■ 診断・対策内容
【通信の保護】
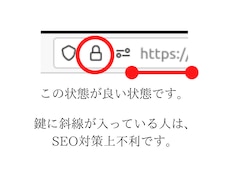
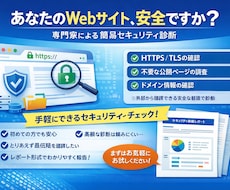
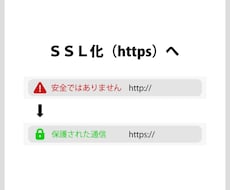
HTTPSの利用状況やHTTPとの混在を確認し、転送設定・読み込み先を見直します。
【ブラウザの保護設定】
セキュリティヘッダーを確認し、不正なスクリプトの実行などを制限するCSPの設定・調整に対応します。
【情報の公開範囲】
設定ファイル、バックアップ、エラー表示などから機密情報が公開されていないか確認し、公開範囲・アクセス制限を見直します。
【ログイン・アクセス権限】
ログイン処理や閲覧・操作権限を確認し、試行回数制限、多要素認証、権限チェックなどに対応します。
【フォーム・入力処理】
XSS・SQLインジェクション・CSRFなどへの対策状況を確認し、入力・出力処理やリクエストの検証を修正します。
【更新・既知の脆弱性】
WordPress本体・テーマ・プラグイン・ライブラリの状況を確認し、影響を踏まえて更新や代替手段をご提案・実施します。
【バックアップ・ログ】
取得状況・保存先・操作記録を確認し、復旧や異常の確認に備えた設定を行います。
最新の公開脆弱性情報や公式の推奨設定を踏まえて対応します。
専門知識がなくても問題ございません。まずはお気軽にご相談ください。
※完全な防止や、すべての脆弱性の発見を保証するものではありません。
ご購入前に、ココナラ内のメッセージまたは見積り相談からご連絡ください。
分かる範囲で、以下をお知らせください。
・対象サイトのURL、用途
・気になる点や希望する対策
・WordPressなどの使用技術、サーバー環境
・管理画面・ソースコード・テスト環境の有無
・ご予算、希望納期
詳しいことが分からなくても問題ございません。まずはお気軽にご相談ください。