「WordPressやPHPに脆弱性が見つかった」というニュースを目にして、ご自身のサイトは大丈夫だろうかと不安を感じていませんか。
何が危ないのか分からないままでいることが、いちばん落ち着かないものです。まずは現状を知るところから、一緒に始めましょう。
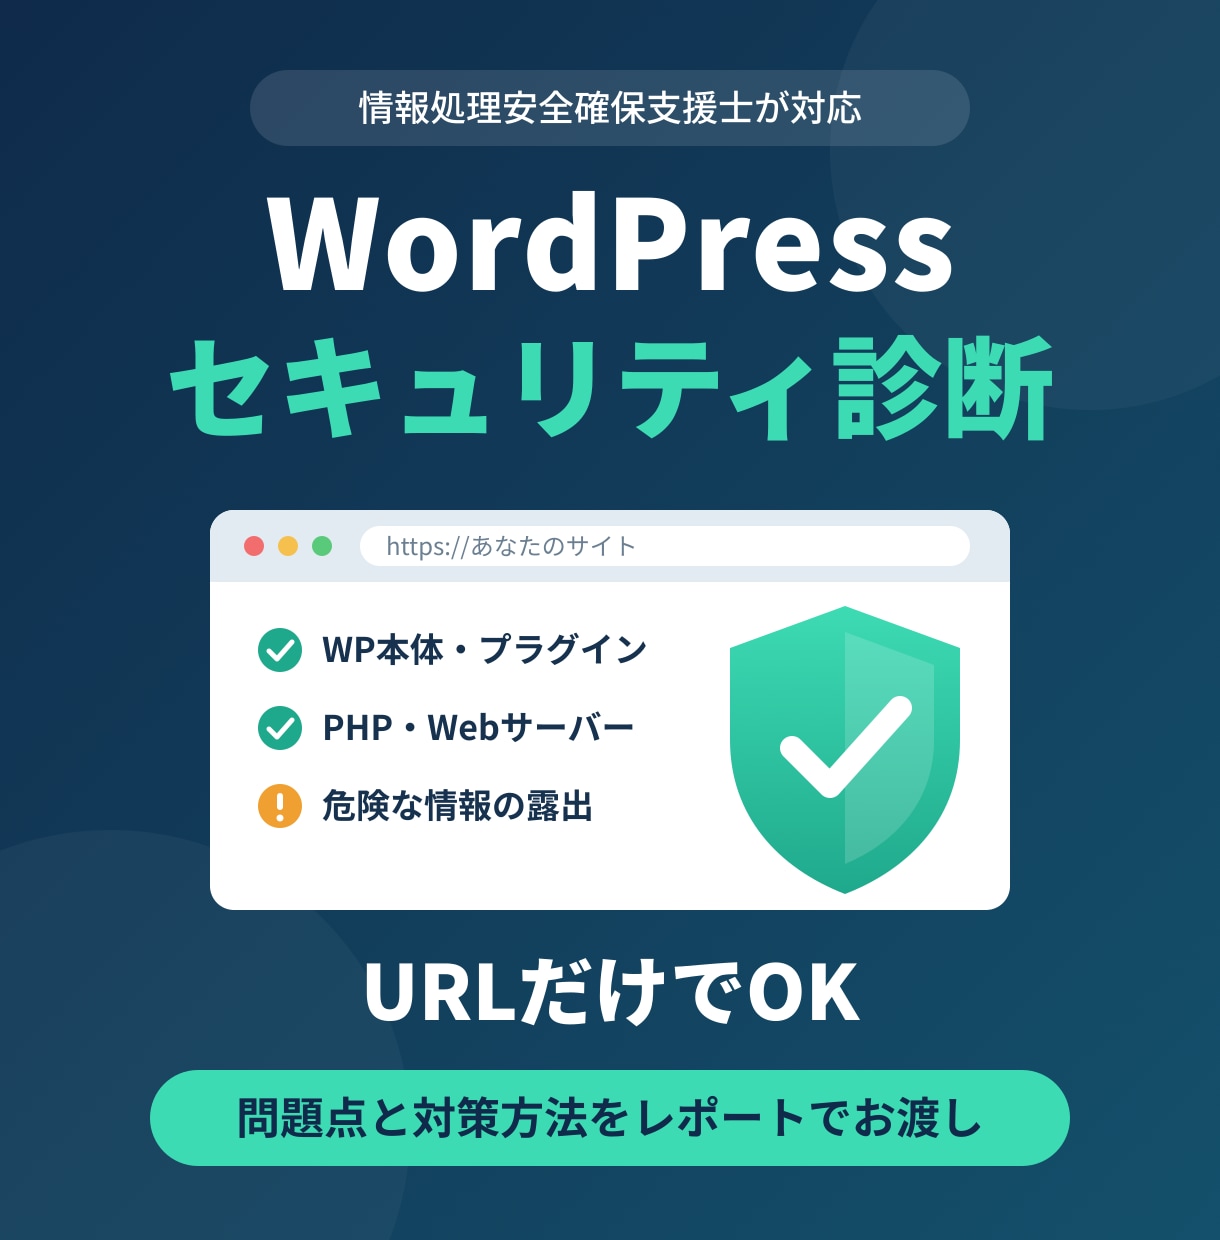
国家資格「情報処理安全確保支援士」の者が、サイトを外部から診断し、問題点と対策案をレポート(2〜3ページ)にまとめてお渡しします。専門用語はできるだけ避け、「何が問題で、どうすればよいか」が分かるようにお伝えします。
必要なのはサイトのURLだけです。管理画面のID・パスワードはお預かりしません。
■ ご安心ください
・有資格者が診断からご質問への回答まで対応します
・見つかる問題の多くは、更新や設定の見直しで対処できます
・問題がなければ「問題なし」とそのままお伝えします
■ 診断する内容
・WordPress本体、テーマ、プラグインのバージョンと既知の脆弱性の照合
・更新が止まっているプラグインの有無
・PHPのバージョンとサポート期限(確認できた場合)
・ユーザー名など、外部から見えてしまっている情報
・ログイン画面、HTTPSなどの設定状況
■ お渡しするもの
1. 診断結果:項目ごとの判定(重大/注意/問題なし)
2. 対策案A「今のWordPressを修正する」:ご自身で対処できる手順
3. 対策案B「より安全なCMSへ移行する」:安全性の高さが評判のCMS「EmDash」へ移行できるかの判定と、運用コストの目安
■ 診断の流れ
URLと気になっている点をお知らせください。2営業日以内にレポートをお渡しし、ご質問にもお答えします。
■ ご確認ください
・ご自身が所有または管理しているサイトに限ります
・通常の閲覧と同程度のアクセスで分かる範囲の診断です。ログインの試行や攻撃の実証は行いません
・診断結果をご本人以外に開示することはありません
■ ご購入時にお知らせいただきたいこと
・診断するサイトのURL
・ご自身がそのサイトの所有者、または管理者であること
・気になっている点、お困りのこと(任意)
・PHPのバージョン(分かる場合のみ。管理画面の「ツール → サイトヘルス → 情報 → サーバー」で確認できます)
■ ご了承いただきたいこと
・外部から通常の閲覧と同程度のアクセスで分かる範囲の診断です。すべての問題を検出できるわけではありません。