Active Directory - グループポリシーのセキュリティ設定診断サービス
社内のパソコンや利用者のアカウントを管理するActive Directory(AD)。その中核であるドメインコントローラーのセキュリティ設定が、マイクロソフトの推奨する基準に沿っているかを診断し、「どこが危ないのか」「何から直せばよいのか」をお伝えします。
■なぜ診断が必要なのか
ADは、社内のすべての「鍵」を預かる管理室のようなものです。近年のランサムウェアの攻撃では、侵入した攻撃者がまずADの管理者の権限を奪い、社内のすべてのパソコンに一斉に命令を出して被害を広げます。
ADの守りの多くは「グループポリシー」という設定で決まりますが、次の理由で弱点が残りがちです。
- Windowsの初期設定は互換性を優先しており、そのままでは防げない攻撃がある
- 設定が弱くても普段の業務は問題なく動くため、被害にあうまで気付きにくい
- 複数の設定が重なって適用されるため、「設定したつもり」でも実際には効いていないことがある
- マイクロソフトの基準はドメインコントローラーだけで約200項目あり、英語の資料が中心
■サービスの内容
ドメインコントローラーに実際に適用されている設定を、マイクロソフトのセキュリティベースラインと1項目ずつ照らし合わせます。その結果を整理し、レポートとしてまとめます。
■特長
● 分かりやすい日本語の報告書: 想定されるリスクと対応の手順を、経営層の方にも担当者の方にも伝わる言葉で説明します。
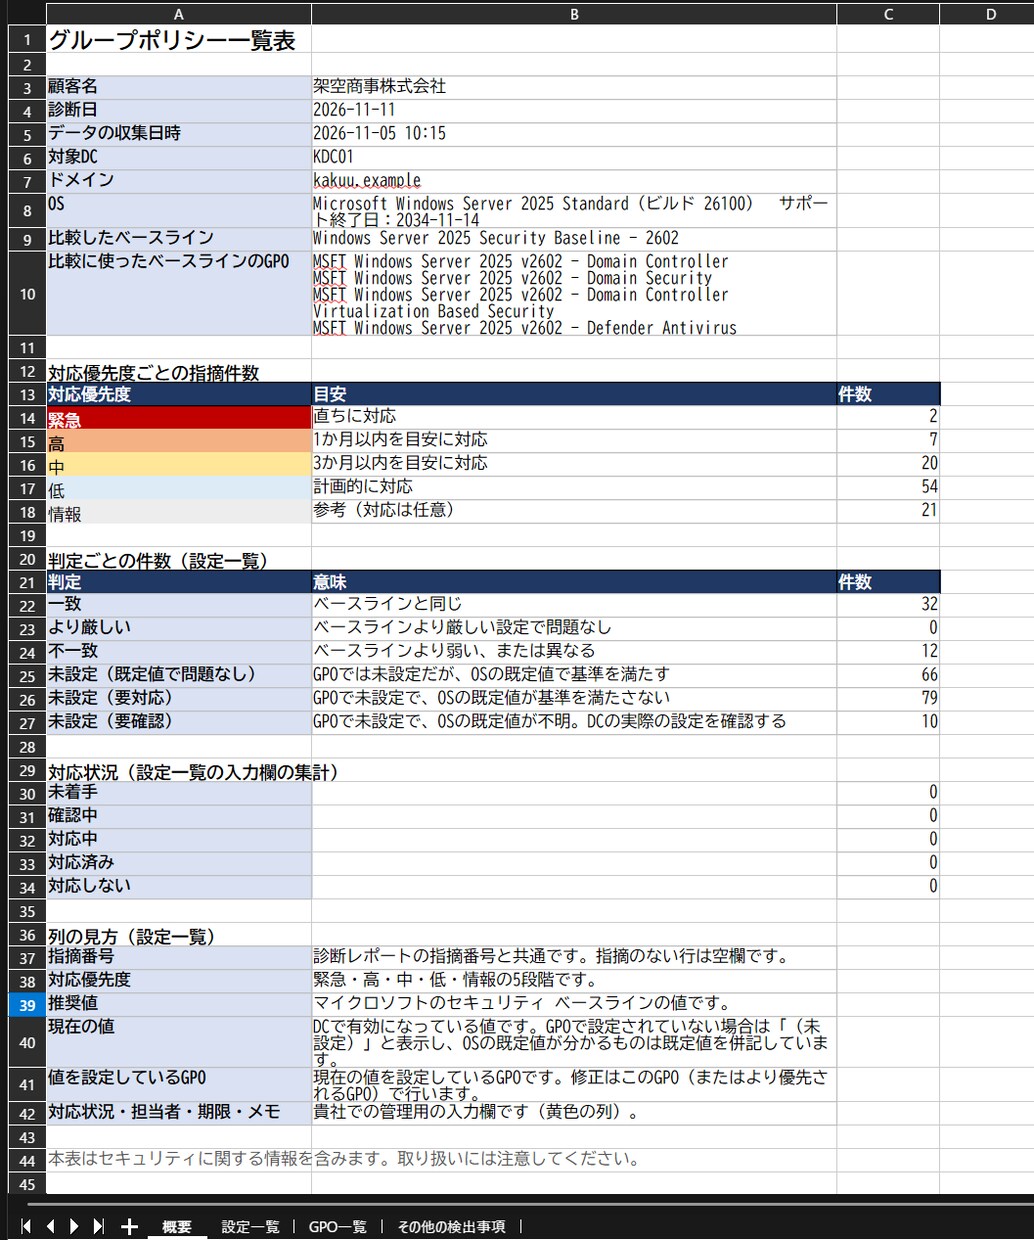
● 件数ではなく優先度で: 基準は大企業向けのため、中小企業では差異が多数見つかるのが普通です。「緊急」「高」「中」「低」「情報」の5段階で優先度を付け、何から直すべきかをお示しします。
● 導入不要・設定の変更なし: Windows標準のPowerShellでスクリプトを一度実行していただくだけです(5〜10分程度)。設定を読み取るだけで、変更や再起動は行いません。スクリプトの中身は実行前にご確認いただけます。
● データは外部に出しません: 分析専用の端末だけで処理し、クラウドや生成AIなどの外部のサービスには送りません。診断が終わったらデータを削除します。
■お届けするもの
★ 診断結果報告書(PDF): 総合評価、優先度の高い項目の詳細、改善ロードマップを記載した文書
★ グループポリシー一覧表(Excel): 診断したすべての設定の現在の値・推奨される値・対応優先度を記載した表
■診断の流れ
お申し込み → スクリプトの実行とデータの送付(お客さま) → 分析(当社) → 報告書のお届け
お申し込み後、スクリプトと操作手順書を送付いたします。
操作手順に従い、ADサーバーでスクリプトを実行し、作成されるファイルを送付してください。
その後、当社で分析し、結果報告書を正式な納品としてご提出いたします。(約1~2週間)
※納品確認後、送付いただいたデータを速やかに削除いたします。
本サービスをご利用いただくにあたり、以下の点をあらかじめご確認くださいますよう、お願いいたします。
■料金について
料金は、1つのドメイン(ドメインコントローラー1台で収集したデータ)あたりの価格です。複数のドメインをお持ちの場合は、お見積りでドメイン数をご連絡ください。
■診断の対象について
本診断は、お客さまに収集していただいたグループポリシーオブジェクト(GPO)のバックアップと、ドメインコントローラーで取得したグループポリシーの適用結果(gpresult)に基づいて行います。そのため、次の設定は診断の対象外となります。
・ドメインコントローラー上で直接変更された、ローカルの設定やレジストリの値
・GPO以外の方法で設定されるもの(例:細かい設定が可能なパスワードポリシー)
なお、診断の結果は、データを収集した時点の設定に基づくものです。
■診断の基準について
診断の基準には、マイクロソフトが公開しているセキュリティベースライン(ドメインコントローラー用)を用いています。この基準は、管理体制の整った組織を想定した厳しめの内容のため、業務のご都合によっては、すべての項目に対応する必要はありません。報告書に記載した対応優先度を参考に、対応する項目をご判断ください。
■サービスの範囲について
本サービスは、診断と報告書のご提出までとなります。次の内容は含まれませんので、あらかじめご了承ください。
・グループポリシーの設定変更の作業や、その支援
・侵入テスト(実際に攻撃を試す検査)
・ネットワークやADサーバー全体のぜい弱性の検査
ご不明な点がございましたら、お気軽にお問い合わせください。