\PHPの脆弱性、何から手を付けるかを30分で一緒に決めます/
10月21日に公開されたPHPの重大な脆弱性(CVE-2026-109618・CVE-2026-109619)について、トークルームの文字のやり取りでご相談を受けます。
「うちのサイトは関係ある?」「業者の返事の意味が分からない」「8.1を使っていると言われた。次に何をする?」。お手元の状況を伺いながら、今日やることを一緒に決めます。
【相談できること】
・PHPの版の番号の見方と、修正版との照らし方
・レンタルサーバー・制作会社・保守会社への聞き方(文面づくり)
・業者からの返事の読み解きと、次の一手
・8.1以前を使っている時の、切り替えの進め方と確認の順番
【進め方】ご購入後、状況を3〜5問お聞きします。お答えをもとに、30分を目安に文字でやり取りし、最後に「今日やること」を箇条書きでお渡しします。
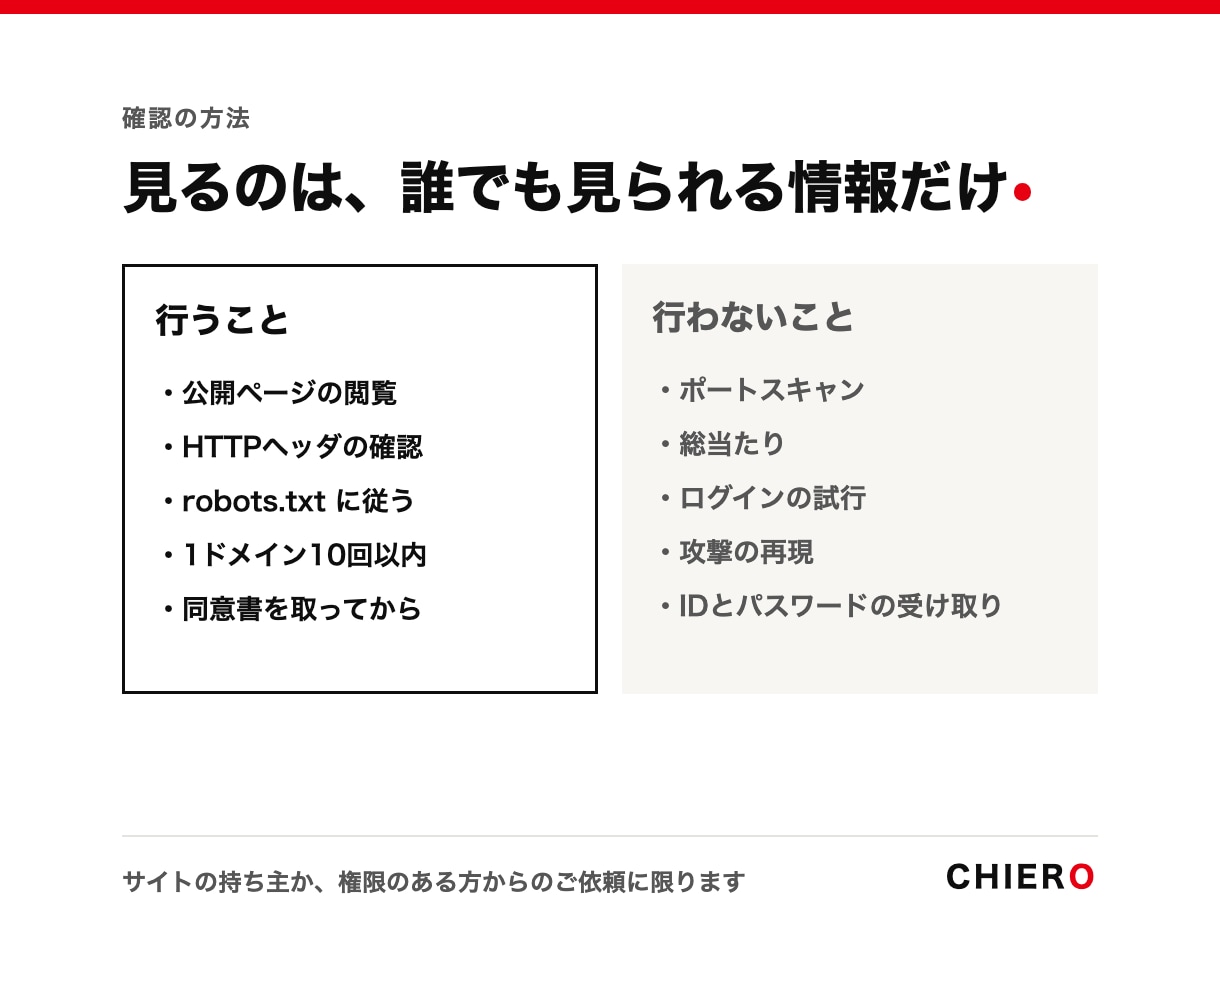
【IDやパスワードは預かりません】サーバーやWordPressのログイン情報は不要です。送らないでください。
【ご注意】サイトへのアクセスや、サーバーの中の作業は、このサービスに含みません。サイトを外から確認してほしい場合は、同意書を取ってから行う「外部からの緊急診断レポート」をご案内します。
【こんな方に】
・ニュースを見て、自分のサイトに関係があるか知りたい方
・業者とのやり取りを、短時間で前に進めたい方
・技術の言葉ではなく、ふつうの言葉で説明してほしい方
【お届けの流れ】購入→「購入時のお願い」へ記入→状況の質問(3〜5問)→文字の相談(30分が目安)→「今日やること」のまとめ。やり取りはすべてココナラのトークルームで行います。
①サイトのURL(分かれば)②分かる範囲で、PHPの版の番号(WordPressなら「ツール」→「サイトヘルス」→「情報」→「サーバー」)③契約しているレンタルサーバーの名前と、制作会社・保守会社の有無④業者とのやり取りがあれば、その文面(お名前や連絡先は消してください)⑤いちばん知りたい事を1つ。パスワードやログインのURLは送らないでください。