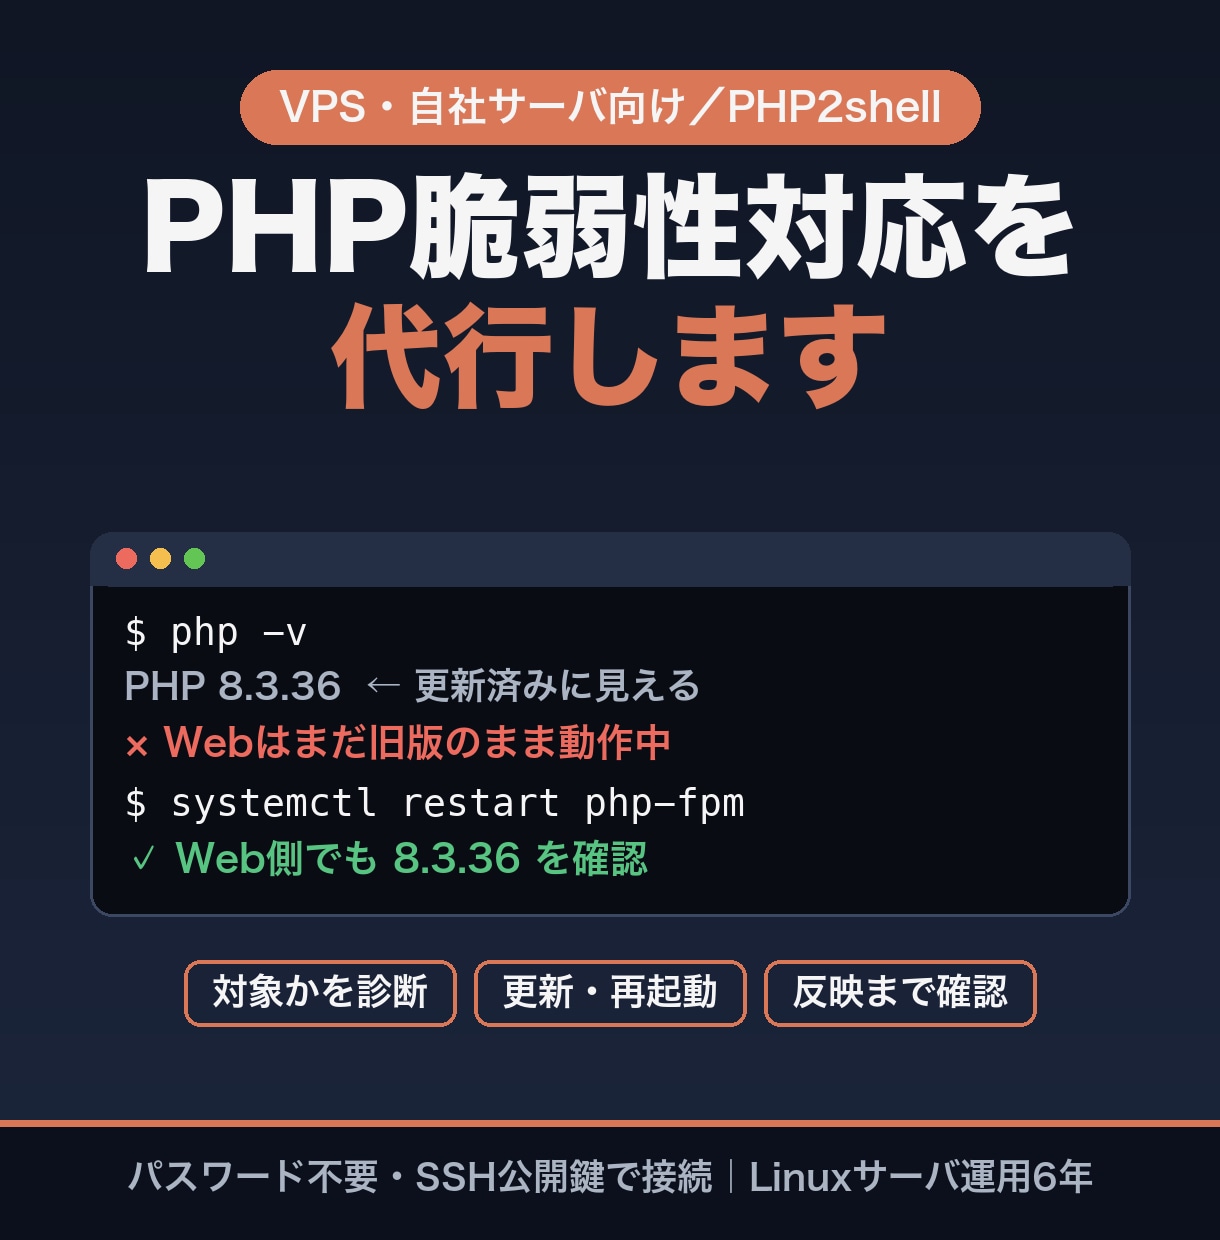
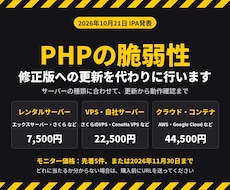
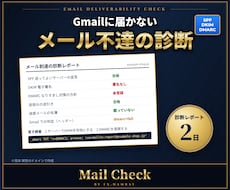
2026年10月に公表されたPHPの深刻な脆弱性(CVE-2026-109618 / 109619、通称PHP2shell)への対応を、VPS・自社サーバで行います。認証なしで外部からプログラムを実行されるおそれがあり、IPA・JPCERTが注意喚起を出しています。
大手レンタルサーバの多くは事業者側で修正済みです。一方、VPSや自社サーバでは、ご自身でPHPを更新する必要があります。
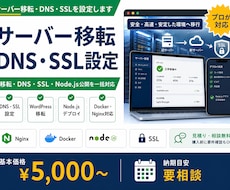
【基本料金】5,000円(サーバ1台)
【お届け目安】3日
【内容】
1. PHPのバージョンと動かし方(PHP-FPM、Apacheのモジュールなど)を確認し、対象かどうかを診断します
2. 修正版(8.2.35 / 8.3.36 / 8.4.27 / 8.5.12 以降、またはOSの提供元が配布する修正済みパッケージ)へ更新します
3. PHPの再起動まで行い、Webサーバ側で実際に修正版が動いていることを確認します(php -v だけでは確認になりません)
4. 実施した内容と確認結果を報告書でお渡しします
【こんな方に】
・VPSや自社サーバでPHPを動かしていて、自分で更新するのが不安
・更新したつもりだが、本当に反映されているかわからない
・PHP 8.1以前を使っていて、修正版がない(移行チェックはオプション)
・すでに攻撃されていないか気になる(侵入の痕跡の確認はオプション)
【更新できなかったとき】
OSが古く修正版を入れられないなど、更新を完了できなかった場合は、お取引をキャンセルし、代金はいただきません。
ご購入前に、ココナラ内のメッセージで以下をお知らせください。対応できるかを確認してからご購入いただけます。
・サーバの種類(VPSの会社名、自社サーバなど)とOS
・わかる範囲でPHPのバージョン
・サイトの種類(WordPress、自作のPHPなど)
サーバのパスワードはお預かりしません。私のSSH公開鍵をお客様に登録していただき、その鍵で接続します。納品時に公開鍵を削除する手順を一緒に行い、アクセスが残らないことを確認します。
作業の前にサーバのバックアップ(スナップショット)を取っていただくようお願いします。
やりとりはすべてココナラ内で行います。夜間・休日の緊急対応は行っておりません。
脆弱性への対応はPHPの更新までです。サーバ全体やサイトの安全を保証するものではありません。