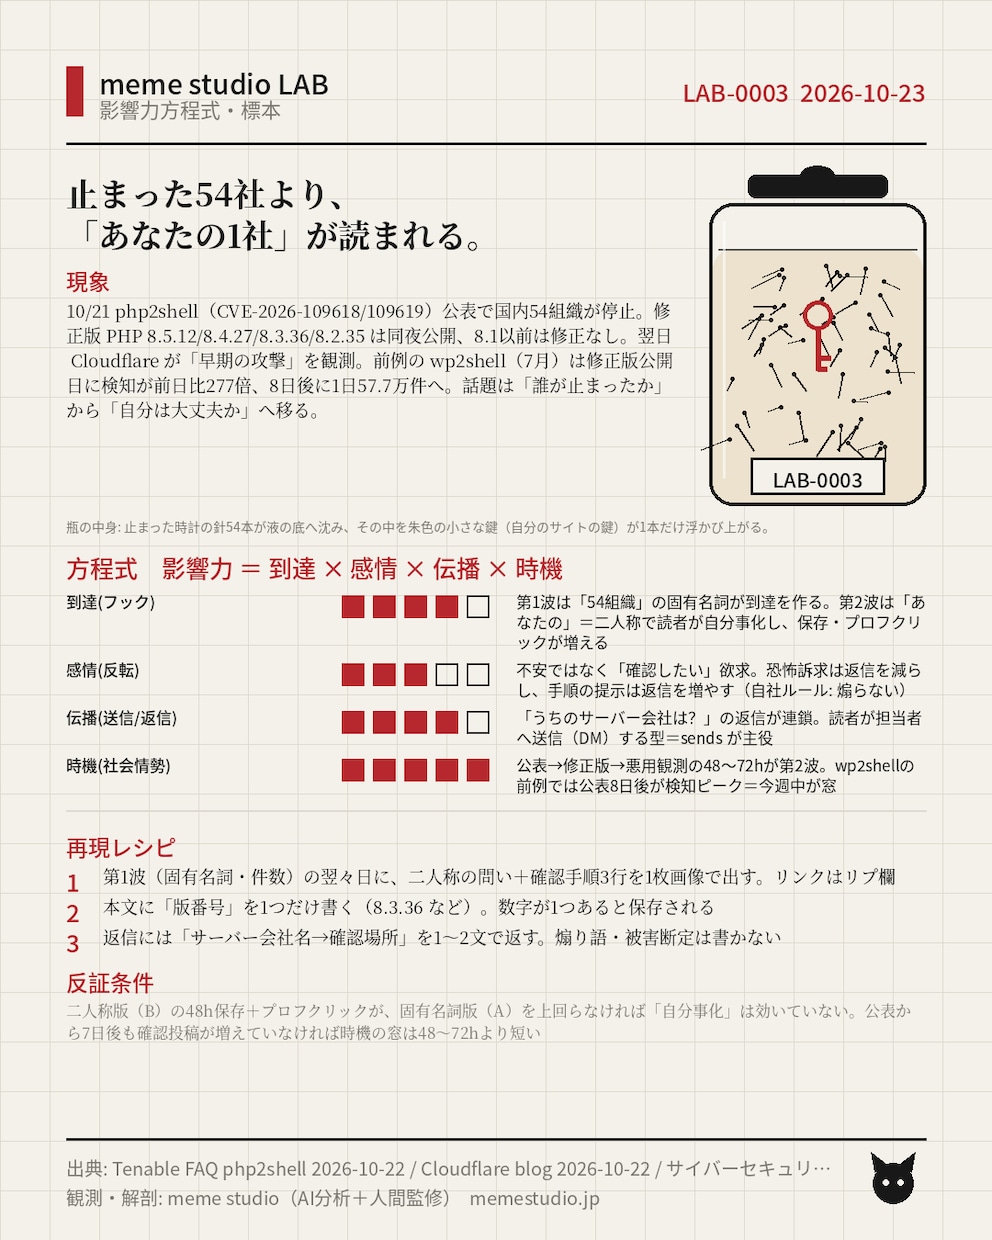
2026年10月21日に、PHP本体の重大な脆弱性(CVE-2026-109618 / 109619、通称 php2shell)が公表され、国内でも多くのサービスが一時停止しました。
多くのレンタルサーバーでは PHP 本体はサーバー会社側で更新されますが、「自分のサイトが本当に修正版に切り替わっているか」「WordPress 本体やプラグインが最新か」は、サーバーパネルや管理画面でしか確認できません。
このサービスでは、三重県伊勢市の Web 制作・保守スタジオが、お客様の WordPress サイトについて次の作業を代行し、A4 1枚の報告書でお返しします。
作業内容(所要 30 分程度)
1. PHP バージョンの確認と、修正版(8.5.12 / 8.4.27 / 8.3.36 / 8.2.35 以降)への切替
2. php.ini の緩和設定(session.upload_progress の無効化)
3. WordPress 本体・テーマ・プラグインの更新、未使用プラグインの停止
4. 更新前のバックアップ確認・取得
5. アクセスログの簡易確認(直近数日分)
6. 作業前後のスクリーンショット付き点検報告書(A4 1枚)
対応サーバー
エックスサーバー/さくらのレンタルサーバ/ロリポップ/ConoHa WING/お名前.com など主要なレンタルサーバー。VPS・AWS 等の自己管理サーバーもご相談ください。
こんな方に
- サーバー会社から「PHP を更新した」と案内があったが、自分のサイトで確認できていない
- WordPress の更新ボタンを長く押していない
- 制作会社との契約が終わっていて、誰もサイトを見ていない
含まれないもの
- セキュリティ診断・脆弱性診断・ペネトレーションテスト
- 侵害調査、マルウェア除去、改ざんの復旧
- テーマやプラグインの改修(PHP 更新で動かなくなった場合は報告書に残課題として記載し、別途お見積りします)
生成AIの利用について
手順の整理・ログの集計・報告書の下書きに生成AIを補助として使用しています。お預かりした認証情報を生成AIサービスへ入力することはありません。最終確認は担当者が行います。
1. 購入前に「ご利用のレンタルサーバー名」と「サイトの URL」をダイレクトメッセージでお知らせください。対応可否をお返事します。
2. 作業には次のいずれか(または両方)をお借りします。
- WordPress の管理者アカウント(作業用に新規作成いただき、作業後に当方で削除します)
- サーバーパネルのログイン情報(PHP 切替・php.ini 設定に必要。作業後はパスワードの変更をお願いします)
- ログイン情報はトークルームのダイレクトメッセージでお送りください。作業完了と同時に当方で消去します。
3. 作業中もサイトは閲覧できますが、更新の瞬間に数秒間表示が遅くなることがあります。
4. テーマを直接編集されている場合や、長期間更新していないプラグインがある場合、更新によって表示が変わることがあります。バックアップを取ってから作業し、問題があれば元に戻しますが、事前にその旨をお知らせください。
5. 本サービスは更新・設定の代行です。侵害の有無を保証するものではありません。
6. 納期は権限をお預かりしてから 2 営業日です。