「開発スピードを落とさず、セキュリティも強化したい」
「脆弱性チェックが手作業で、確認漏れが心配」
「コードの更新からデプロイまで、安全に管理したい」
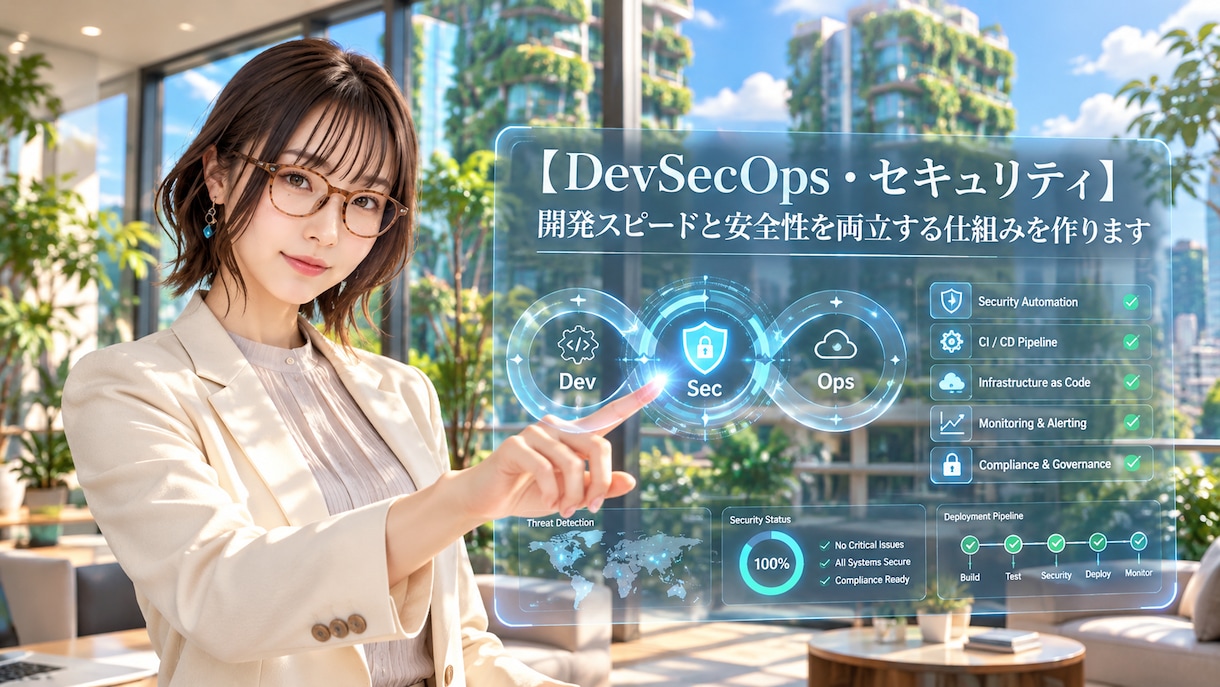
そんな課題に、開発・セキュリティ・運用をつなぐDevSecOps環境を構築します。
DevSecOpsとは、開発の後工程だけでセキュリティを確認するのではなく、日々の開発フローに自動チェックや管理の仕組みを組み込む考え方です。
本サービスでは、CI/CDと基本的なセキュリティ検査を連携し、問題を早い段階で発見・確認しやすい開発環境を目指します。
【このような方におすすめ】
・開発時のセキュリティ確認を仕組み化したい
・GitHubなどでソースコードを管理している
・デプロイ時の手作業や確認漏れを減らしたい
・依存ライブラリの脆弱性を確認したい
・APIキーなどの誤公開を防ぐ対策を整えたい
・継続的に改善できる開発環境を作りたい
【主な対応内容】
■ CI/CD環境の整備
コード変更時のビルド・テスト・検査を自動化し、確認後にデプロイできる流れを整えます。
■ セキュリティチェック
静的コード解析、依存ライブラリの既知の脆弱性検査、シークレット検出などを設定します。
■ 安全な運用への配慮
権限設定、機密情報の管理、検査結果の確認方法を整理します。
【基本料金に含まれる内容】
200,000円で、小規模なWebアプリ1件のDevSecOps環境を構築します。
・ヒアリング・簡易構成設計
・GitHubリポジトリ1件を対象
・GitHub ActionsによるCI/CDワークフロー1本
・ビルド・既存テスト実行の自動化
・静的コード解析(SAST)の基本設定
・依存ライブラリの脆弱性チェック
・シークレット検出の基本設定
・検査失敗時のマージ・反映制御
・環境変数・シークレット管理の基本設定
・既存テスト環境1件へのデプロイ設定
・基本的な動作・検査テスト
・構成資料・運用マニュアル
・合意範囲内の軽微な修正2回
【構築の流れ】
① ヒアリング:開発環境と課題を確認
② 設計:検査項目・CI/CD構成を決定
③ 構築:自動テスト・セキュリティ検査を設定
④ 検証:検査結果とデプロイ動作を確認
⑤ 納品:設定ファイルと運用手順を引き渡し
【追加対応】
コンテナイメージ検査、IaCセキュリティ検査、DAST、本番デプロイ、複数環境、クラウド権限設計、監視連携、既存脆弱性の修正、継続保守などは別途お見積りします。
※本サービスは開発工程へのセキュリティ対策導入が対象です。すべての脆弱性の発見や完全な安全性を保証するものではありません。
まずはココナラ内のメッセージからお気軽にご相談ください。
この度はサービスをご検討いただき、誠にありがとうございます。
安全性と開発効率を考慮した環境を構築するため、ご購入前にココナラのメッセージまたは見積り相談からご連絡ください。
【事前にお知らせいただきたい内容】
① 開発しているシステムの概要
Webアプリ、業務システム、APIなど。
② 使用技術・フレームワーク
言語、フレームワーク、データベースなど。
③ ソースコードの管理環境
GitHubの利用状況、リポジトリ数など。
④ 現在の開発・デプロイ手順
手動デプロイ、CI/CD導入済みなど。
⑤ セキュリティ面の課題
脆弱性、依存ライブラリ、機密情報管理など。
⑥ テスト環境・クラウド環境の状況
⑦ 希望する自動チェック・運用ルール
⑧ ご希望の納期・ご予算
【ご確認事項】
・基本料金はGitHubリポジトリ1件、CI/CDワークフロー1本、既存テスト環境1件を対象とします。
・自動テストは既存テストの実行設定が対象です。新規テストコードの大量作成は含まれません。
・静的解析や脆弱性検査は、利用するツールが対応する言語・依存関係を対象とします。
・既存の脆弱性修正、侵入テスト、大規模なコード改修は別途お見積りします。
・セキュリティチェック導入により、ビルド時間やデプロイ手順が変わる場合があります。
・リポジトリやクラウド環境は、ご自身に管理権限があるもの、または管理者から正式な許可を得たものに限ります。
・必要なアクセス権限は可能な限り最小限にしてください。パスワードやAPIキーは不用意に共有しないでください。
・有料ツール・クラウド・CI/CDサービスの利用料は別途必要です。
・仕様確定後の大幅な変更や複数環境の追加は別途お見積りします。
・すべての脆弱性の検出や不正アクセス防止を保証するものではありません。
・ご連絡、資料共有、決済はすべてココナラ内で行います。
現在の開発環境が整理されていない場合も、ご相談ください。