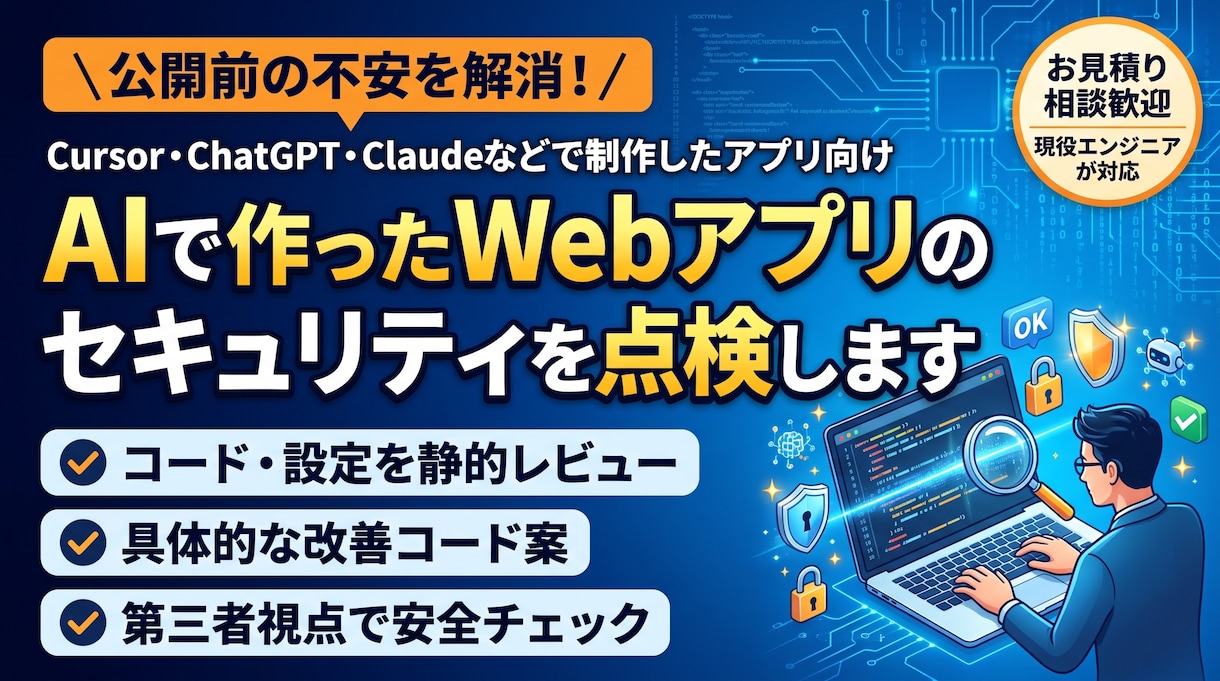
Cursor、Claude、ChatGPT、v0、Bolt等で「動くWebアプリ」を素早く作れる時代になりました。
しかし、AIが生成したコードには「一見正常に動いていても危険な見落とし」が潜みがちです。
・ID書き換え等で他人のデータが閲覧・更新できる認可(権限)漏れ
・APIキーやDB接続情報のフロントエンドやGitHubへの露出
・SQLインジェクションやXSS等の初歩的かつ致命的な対策漏れ
・本番環境でエラーログや内部構造が画面に丸見えになる設定
「このままインターネットに公開して大丈夫だろうか…」と不安な個人開発者様・小規模事業者様向けに、開発現場20年の知見からコードと設定を人の目で点検し、「具体的な修正コード例」を添えて改善案を助言します。
■ 主な点検観点(静的コード・設定確認)
1. 認可・権限境界(他人のリソースへ不正アクセスできないか)
2. 秘密情報・環境変数管理(APIキーや接続文字列の露出リスク)
3. インジェクション対策(SQL/OSコマンド等の入力値検証・エスケープ)
4. フロント・API保護(XSS対策、CORS設定、Cookie属性等)
5. エラーハンドリング(本番でのスタックトレース等の露出防止)
6. フレームワーク標準の保護機能(CSRF対策や認証ガードの有効性)
■ 納品物
「セキュリティ点検レポート(MarkdownまたはPDF)」
・各観点の判定一覧(良好/改善推奨/要注意)
・懸念箇所のリスク解説と、具体的な修正コード例・対応方針のアドバイス
■ 対応技術・環境例
Next.js, React, Vue, TypeScript, Node.js, Python(FastAPI/Flask/Django), PHP(Laravel/CakePHP), Java(Spring Boot), Ruby(Rails), Supabase, Firebase, MySQL, PostgreSQL 等
■ ご利用の流れ
1. 下記テンプレートを添えて「見積り・カスタマイズ相談」からご連絡
2. ご購入後、対象コードを共有(ZIP送付またはGitHub参照権限)
3. 点検・レポート作成(通常2〜3日)
4. レポート納品・質疑応答(1回)
■ 事前相談テンプレート(コピーしてご記入ください)
①アプリの概要:
②使用言語・構成(例:Next.js+Supabase):
③規模感(画面数・API数など):
④現在の公開状況(公開前/テスト公開中など):
⑤特に不安な箇所(任意):
円滑かつ安全なお取引のため、ご購入前に以下の内容を必ずご確認ください。
1. サービスの性質(参考助言・レビュー)について
本サービスは、ご提示いただいたソースコードおよび構成設定ファイルを拝見し、一般的なセキュリティの観点から問題点や改善案を助言(レビュー)する「アドバイスサービス」です。
システムの完全な無欠陥、脆弱性の完全な排除、または将来にわたるサイバー攻撃や不正アクセスの完全な防止を保証するものではありません。
2. 責任の所在について
・指摘事項の反映およびシステム公開・運用に関する最終的なご判断と責任は、ご購入者様ご自身に帰属します。
・本サービスのご利用後、万一システムに不具合・情報漏洩・第三者からの不正アクセス被害等が発生した場合におきましても、当方では一切の法的責任・賠償責任を負いかねますのであらかじめご了承ください。
3. 診断方法・スコープについて
・本サービスは、ソースコードおよび設定ファイルの「静的確認(目視・コード読解)」のみを行います。
・稼働中の本番サーバーに対する疑似攻撃(侵入テスト・ペネトレーションテスト)、負荷テスト、ポートスキャン等の行為は一切行いません。
・基本料金の対象範囲は「主要画面・主要API数本(リポジトリの目安:コード数千行程度)」です。規模が大きい場合や複雑な外部連携が含まれる場合は、事前にお見積もり相談をお願いいたします。
4. お預かりしたコードの取り扱い
お預かりしたコードや設計情報は、本点検業務の目的にのみ使用し、第三者への開示・流用は行いません。点検完了後は責任を持って速やかに破棄いたします。
5. 対応時間帯・納期について
メッセージの確認および点検作業は、平日の19時以降および土日祝を中心に行っております。通常、コード共有から2〜3日以内を目安にレポートを納品いたします。