【こんな方へ】
・Claude Code、Codex、Cursor などのAIでWebサービスを作った
・動いてはいるが、安全かどうか自分では判断できない
・公開前や、お客様に使ってもらう前に、第三者に一度見てほしい
【サービス内容】
① セキュリティ診断
ソースコードと設定を確認し、危険な箇所を洗い出します。
② 擬似ハッキング
ご許可いただいた環境で、攻撃者と同じ手順を実際に試し、本当に突破できるかを確かめます。
③ 結果報告&修正提案(PDF)
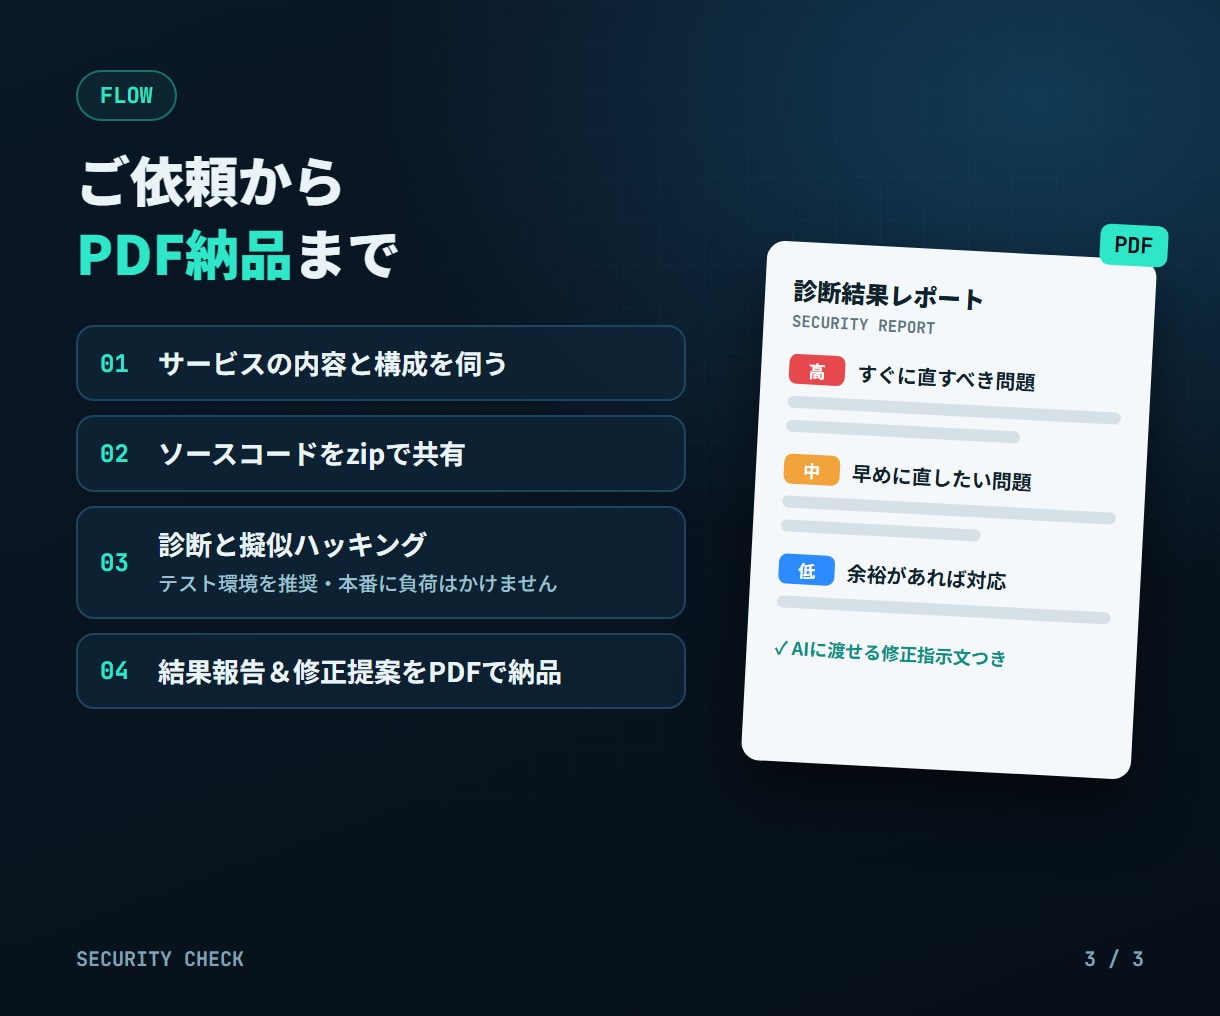
危険度別(高・中・低)の指摘、再現手順、修正方法をPDFでお渡しします。Claude Code/Codex にそのまま渡せる修正指示文つきです。
【AIで作ったサービスに多い危険】
AIは「動くもの」を速く作れますが、安全面の抜けがそのまま残ることがよくあります。
・APIキーや秘密の値が、ブラウザから見える場所に入っている
・ログインしていない人や他のユーザーに、データが見えてしまう
・管理者用の機能を、一般ユーザーが使えてしまう
・AI機能を悪用され、利用料が際限なく発生する
・決済の通知(Webhook)が本物かどうか確かめていない
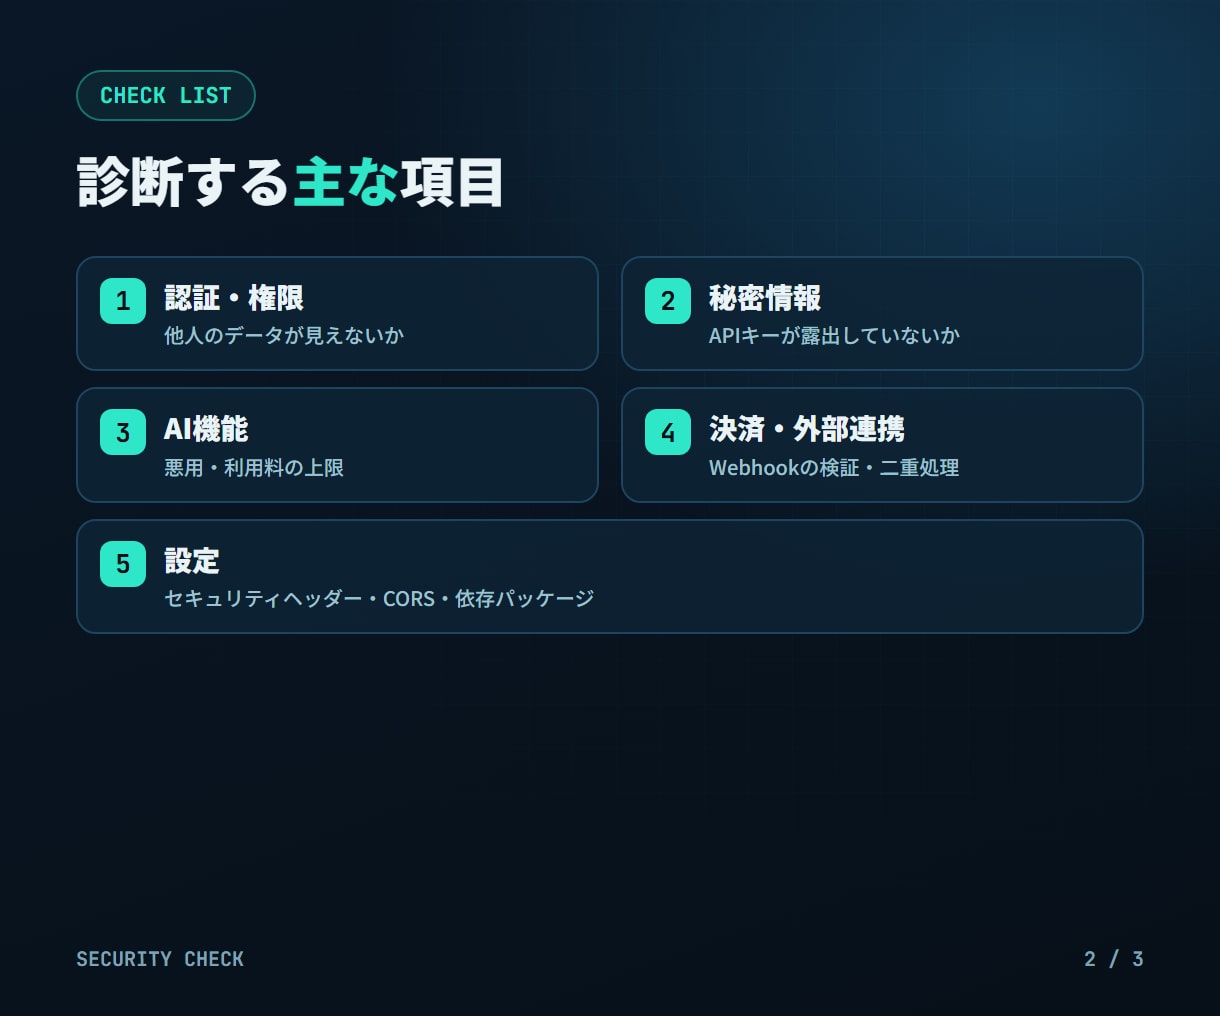
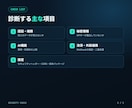
【診断する主な項目】
1. 認証・権限:ログイン、他人のデータの閲覧・変更、権限の乗っ取り
2. 秘密情報:APIキー・パスワードの露出
3. AI機能:プロンプトインジェクション、利用回数・費用の上限
4. 決済・外部連携:Webhook署名の検証、二重処理
5. 設定:セキュリティヘッダー、CORS、依存パッケージの既知の脆弱性
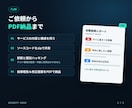
【進め方】
① サービスの内容と構成を伺います
② ソースコードをzipファイルでトークルームにお送りいただきます
③ 診断と擬似ハッキングを行います(テスト環境を推奨。本番に負荷をかける試験はしません)
④ 結果報告&修正提案をPDFで納品します
【ご注意】
・診断できるのは、ご依頼者さまご自身が運営・開発しているサービスのみです
・診断は「見つかった問題」の報告です。すべての脆弱性がないことを保証するものではありません
・ご依頼者さまが運営・開発の権限をお持ちのサービスに限ります。第三者のサービスの診断はお受けできません。
・サービスURLの共有をお願いします。
・基本料金の範囲は、1つのWebサービスです。超える場合は、購入前にご相談ください。
・修正作業そのものは含みません。修正方法と、AIにそのまま渡せる修正指示文をお渡しします。
・修正後にもう一度確認したい場合は、有料オプション「修正後の再診断」をご利用ください。
・本番環境で試験する場合は、事前に日時と範囲を合意したうえで行います。
・お預かりしたコードや情報は診断以外に使わず、納品後に削除します。