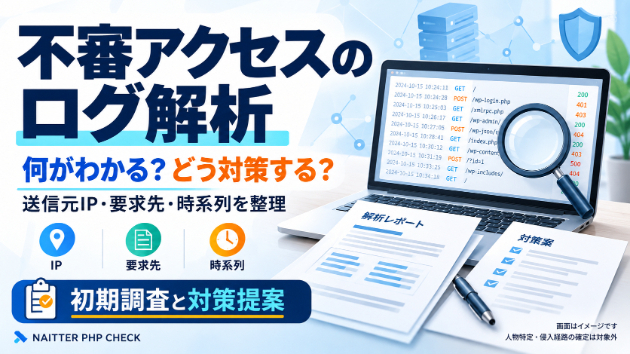
不審アクセスのログ解析では、記録された送信元IP・日時・要求先URL・アクセス回数・応答状態を整理し、追加確認が必要なアクセスや対策の優先順位を検討できます。
ただし、アクセスログだけで攻撃者の人物特定や侵入成功を確定できるわけではありません。HTTP 200やWAFの通知だけで判断せず、確認できた事実と未確定事項を分けることが重要です。
「WordPressに見覚えのないアクセスが続いている」
「WAFから通知が届いたが、何を確認すればよいかわからない」
「サイトが改ざんされていないか心配」
「ログを保存したものの、読み方がわからない」
この記事では、不審アクセスの調べ方、アクセスログとWAFログの違い、調査前に準備する資料、解析サービスの費用を解説します。
執筆:NaitterSEO
サービス内容・料金の確認日:2026年11月1日
■ 不審アクセスのログ解析とは?
不審アクセスのログ解析とは、サーバーなどに残されたアクセス記録を読み取り、通常の利用と区別して確認すべき要求や、その発生状況を整理する作業です。
アクセスログには、設定に応じて、接続元のIP、アクセス日時、要求されたURL、HTTPメソッド、サーバーの応答状態などが記録されます。
例えば、同じ要求先へのアクセスが特定の時間帯に集中している場合、その日時や回数を整理すると、管理者の作業・監視サービス・外部からの不審な要求などを切り分けるための材料になります。
ただし、アクセス回数が多いという理由だけで、攻撃と断定することはできません。
大切なのは、気になる記録を見つけることに加え、判断の根拠と、追加で必要な情報を明らかにすることです。
参考:Apache HTTP Server公式資料「Log Files」、OWASP「Logging Cheat Sheet」
■ アクセスログから何がわかる?主な4つの確認項目
1.ログに記録された送信元IP
どのIPからのアクセスとして記録されているかを確認します。
ただし、CDNやプロキシなどの中継サーバーを利用している場合、記録されたIPが、実際に操作した端末のIPとは限りません。ログの設定やネットワーク構成も確認が必要です。
IPが同じというだけで、同じ人物による操作と断定することもできません。
2.要求先URLとHTTPメソッド
どのページや機能に対して、どのような種類の要求が送られたかを整理します。
例えば、管理画面やログイン関連URLへのアクセスが続いている場合は、通常の管理作業と一致するか、ほかに関連する記録があるかを確認します。
なお、URLの記録だけで、サーバー内部の特定ファイルが実行・変更されたとまでは判断できません。
3.アクセス日時・回数・集中する時間帯
気になるアクセスが、いつ、どの程度発生していたかを整理します。
複数の記録を比較する場合は、日本時間・UTCなどのタイムゾーンや、機器の時計のずれにも注意が必要です。
時刻が近い記録は関連を調べる候補になりますが、近い時刻に発生したというだけで原因と結果の関係を確定することはできません。
4.サーバーの応答状態
HTTPステータスコードなどから、その要求に対してサーバーがどのように応答したかを確認します。
ただし、応答状態と、不正ログイン・情報流出・ファイル改ざんの有無は別の確認です。応答コードだけで結論を出さず、必要に応じて認証記録やアプリケーションの記録などを追加で確認します。
参考:Apache HTTP Server公式資料「Log Files」、RFC 9110「HTTP Semantics」、OWASP「Logging Cheat Sheet」
■ HTTP 200なら侵入成功?403なら安全?
HTTP 200は、HTTPの要求が成功したことを示す応答コードであり、攻撃の成功を証明するものではありません。
例えば、ログイン画面が通常どおり表示された場合にも200が返ることがあります。その記録だけでは、ログインが成功したのか、画面を表示しただけなのかを判断できません。
また、403はサーバーが要求を理解したうえで実行を拒否したことを示しますが、別の要求や別の経路まで安全だったことを保証するものではありません。
「200だから侵入された」
「403しかないから被害はない」
このように単一の数値だけで判断せず、要求先、日時、認証結果、変更履歴などを区別して確認することが大切です。
参考:RFC 9110「HTTP Semantics」
■ アクセスログとWAFログは何が違う?
アクセスログは、主にWebサーバーなどが受け付けた要求と応答を確認するための記録です。
一方、WAFログは、Webアプリケーションへの通信を検査する仕組みが、どの要求をどのルールで検知し、どのように処理したかを確認するための記録です。記録項目は製品や設定によって異なります。
WAFでは、検知した要求を遮断するだけでなく、設定に応じて件数を記録しながら処理を継続する場合もあります。
そのため、「WAFが検知した」という通知と、「WAFが遮断した」という処理結果は分けて確認する必要があります。
遮断された要求があっても、それだけでサイトへの侵入があったとは判断できません。反対に、その遮断記録だけで、サイト全体に被害がないとも判断できません。
調査では、検知日時、要求先、ルール、処理結果を整理し、同じ時期のアクセスログなどと比較することを検討します。
参考:AWS WAF公式ドキュメント「Log fields」、Apache HTTP Server公式資料「Log Files」
■ ファイルの変更が見つかったら、改ざんされたということ?
ファイルが変わったことと、悪意ある改ざんが行われたことは同じではありません。
ファイル比較では、正常時と調査時の一覧を比較し、追加・変更・削除されたファイルを整理します。ただし、通常の更新や管理者の作業でも差分は発生します。
例えば、WordPress本体・テーマ・プラグインの更新を行った時期には、その作業に伴う変更との照合が必要です。
そのため、比較する2つの一覧は対象範囲と除外条件をそろえ、更新履歴や管理作業の記録も確認します。
本サービスの追加調査では、差分から確認すべき箇所を整理します。差分だけで侵入箇所や原因となった脆弱性を確定するものではありません。
■ ログ解析の結果は、どのように報告される?
確認できた事実、考えられる可能性、未確認事項、次に確認する資料を分けて整理します。
以下は、説明のための架空例です。実際の調査実績や被害事例ではありません。
【確認できた事実】
提供されたログでは、同じ記録IPからログイン関連URLへの要求が、10分間に80件記録されていました。
【この記録だけでは判断できないこと】
正当な管理作業や自動処理なのか、第三者による試行なのかは未確定です。ログイン成功や情報流出の有無も、この件数だけでは判断できません。
【次に確認すること】
該当時間帯の管理作業、認証記録、WAFの処理結果、関連するファイル変更の有無を確認します。
この例での「80件」は、攻撃を判定する基準ではありません。数値だけに意味を持たせず、対象サイトの運用と記録を照らし合わせて考えます。
報告書では、不安をあおる断定ではなく、判断に使える情報を整理することを重視します。
■ 不審アクセスが気になったら、最初に何を準備する?
最初は、元の記録を保管し、調べたい期間と症状を整理してください。
ログを加工する場合も、原本は変更せずに残し、確認用のコピーを使う方針をおすすめします。関連するログやファイルを不用意に削除・上書きしないよう注意してください。
相談前に整理しておくとよい内容は、次のとおりです。
・対象サイトのURLとサーバー名
・気になった症状や通知の内容
・発生日時と調査したい期間
・日本時間・UTCなどの時刻の基準
・ログの種類、形式、容量、行数
・同じ時期に行った更新や管理作業
ログには機密情報が含まれる場合があるため、公開掲示板などへそのまま掲載せず、共有する項目と方法を事前に確認してください。
なお、改ざんや情報流出が疑われ、被害が進行している場合は、通常の解析レポートを待つだけにせず、サーバー管理者や緊急対応を扱う専門事業者へ相談してください。本サービスは緊急復旧や常時監視を提供するものではありません。
参考:OWASP「Logging Cheat Sheet」、JPCERT/CC「高度サイバー攻撃に関する連絡」
■ 不審アクセスのログ解析サービスでは何を依頼できる?
ココナラで「不審アクセスのログを解析し対策をご提案します」を出品しています。
ご提供いただいたアクセスログを「NAITTER PHP CHECK」で解析し、結果を確認したうえで、日本語の調査レポートと対策案をお渡しするサービスです。
記録された送信元IP・要求先・時系列を整理するだけでなく、追加確認が必要な点や、対応の優先順位をご説明します。
納品するPDFレポートには、次の内容をまとめます。
・調査対象、期間、確認した資料の範囲
・ログから確認できた事実
・不審な要求やアクセス集中の候補
・判断できなかった点、未解析行、不足資料
・対応の優先順位と対策案
「何件あったか」だけで終わらせず、「次に何を確認すればよいか」がわかる状態を目指します。
侵入経路・原因脆弱性の確定、人物特定、マルウェア駆除、復旧作業、常時監視は、このサービスには含みません。
■ ログ解析の費用はいくら?基本料金と受付範囲
基本料金は8,000円です。
【基本料金の対象】
対象サイト:1サイト
調査期間:事前に合意した1期間
資料:対応形式のアクセスログ1式
受付上限:合計5,000行以内、かつ2MiB以内
作業内容:ログ解析、結果確認、調査レポート作成、対策提案
納品物:日本語PDFレポート
行数と容量は、両方の条件を満たす必要があります。複数のファイルがある場合は合計で判断します。
この上限は基本料金の受付範囲です。システムが扱える上限と同じ意味ではありません。
アクセスログはApache Common/Combined形式を基本とします。WAFログの追加解析、ファイル比較、形式変換、上限を超える調査、設定変更などは、対応可否を確認して別途お見積りします。
追加調査を含む合計金額と納期は、ご購入前にご案内します。ご同意なく追加作業を進めることはありません。
※料金・受付条件は2026年11月1日時点の掲載内容です。ご依頼時はサービスページの最新表示をご確認ください。
■ よくある質問
Q.サイトのURLだけで不審アクセスを調べられますか?
本サービスでは、調べたい期間のアクセスログが必要です。URLだけで過去のアクセス記録を取得するものではありません。
現在の公開設定を点検するURL診断と、過去の記録を調べるログ解析は別の調査です。
Q.ログの取り出し方がわからなくても相談できますか?
はい。ご利用のサーバー名、調べたい期間、気になる症状をお知らせください。必要な資料と確認方法をご案内します。
ただし、保存されていない過去のログを取得・復元する作業は含みません。
Q.WAFの通知画面だけでも解析できますか?
通知画面は相談内容を説明する補助になりますが、詳細な解析には元の記録が必要です。
WAFログは所定形式のJSONLを使用するため、製品名や記録形式を事前に確認します。形式変換が必要な場合は別途見積りとなります。
Q.怪しいIPをすべて遮断すればよいですか?
一律に遮断する前に、正当な利用や運用への影響を確認する方針をおすすめします。
記録されたIPの役割やアクセス内容を整理し、対応の優先順位を検討します。設定変更は基本料金に含まれず、対応可能な場合に別途ご相談いただきます。
Q.指摘が見つからなければ、被害はないということですか?
いいえ。提供された期間・記録・確認項目の範囲で、指摘が見つからなかったという意味です。
記録の欠落や未解析の範囲がある場合も含め、調査の限界をご報告します。サイト全体の安全性や被害がないことを保証するものではありません。
Q.調査後に修正も依頼できますか?
設定変更やPHPコード修正は、環境と作業内容を確認し、対応可能な場合のみ別途お見積りします。
マルウェア駆除や緊急復旧など、本サービスでは対応しない作業が必要と考えられる場合は、その旨をご説明します。
■ 不審アクセスの「何が起きたか」を整理したい方へ
不審なアクセスやWAF通知を見つけても、その記録だけで侵入があったと決めつける必要はありません。
一方で、理由がわからないまま放置せず、確認できる記録と不足する資料を整理することも大切です。
本サービスでは、事実と推測を分け、優先して確認する箇所と次の対応をご案内します。
ご自身が管理するサイト、または管理者の許可を得たサイトについて、サービスページの見積り相談からお問い合わせください。
初回は、対象URL・症状・調査期間・ログの種類と容量をお知らせいただければ結構です。ログ本体、パスワード、認証コードは、共有方法をご案内するまで送らないでください。
【サービス詳細・見積り相談】
不審アクセスのログを解析し対策をご提案します
■ 参考資料・確認元
・Apache HTTP Server公式ドキュメント「Log Files」
・RFC 9110「HTTP Semantics」
・OWASP「Logging Cheat Sheet」
・AWS WAF公式ドキュメント「Log fields」
・JPCERT/CC「高度サイバー攻撃に関する連絡」
・ココナラ出品サービス「不審アクセスのログを解析し対策をご提案します」
一般的な調査方法と、本サービスで実際に対応する範囲は異なります。料金・受付条件・対象外の作業は、出品サービスの説明をご確認ください。