WordPress、もう終わりです。認証不要RCE、しかもまだパッチなし

WordPress、もう終わりです。認証不要RCE、しかもまだパッチなし

記事
ビジネス・マーケティング
「ログインされなければ大丈夫」――その考え方が通用しない脆弱性が出ています。

WordPressを使っているなら、今回の話は他人事ではありません。

POST.png


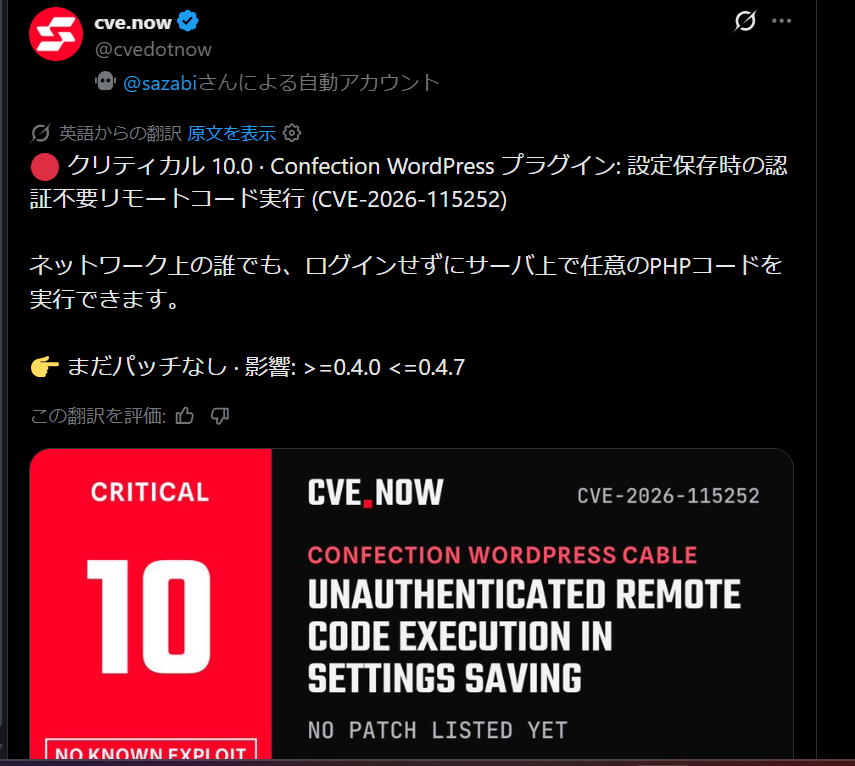
2026年11月9日に公開された CVE-2026-115252。

対象はWordPressプラグイン
「Confection WordPress Cable」です。

そして、その深刻度は――

CVSS 10.0。最高ランクのCriticalです。 

さらに怖いのが、

認証不要。

つまり、攻撃者がWordPressにログインする必要がありません。

これ、かなり危険です

今回の脆弱性は、いわゆるRCE(Remote Code Execution/リモートコード実行)。

簡単に言えば、

外部からサーバー上で任意のPHPコードを実行される可能性がある

というものです。

CVEの記録では、Confection WordPress Cableの0.4.0~0.4.7が影響を受けます。

しかも現時点では、修正版は確認されていません。 app.opencve.io
つまり、
WordPressにログインされなければ大丈夫

ではありません。
管理者パスワードを強くしているから安心

でもありません。

そもそもログインを必要としない攻撃だからです。

ここで一度、自分のWordPressを確認してください

あなたのサイトに、

Confection WordPress Cable

が入っていませんか?

WordPress管理画面から、

「プラグイン」→「インストール済みプラグイン」

を開いて確認してください。

特に、

0.4.0~0.4.7

なら要注意です。 WPScan

「うちは小さいサイトだから関係ない」は危険

これはよくある勘違いです。

「うちは個人事業主のホームページだから」

「アクセス数なんて少ないから」

「ただの会社案内だから」

「重要な情報なんて入っていないから」

――だから安全。

とは限りません。

攻撃者にとって重要なのは、

そのサイトが有名かどうかではありません。

脆弱性を利用できるかどうかです。

そしてWordPressの場合、問題になるのは本体だけではありません。

WordPressで本当に怖いのは「プラグイン」

WordPressには大量のプラグインがあります。

お問い合わせフォーム。

SEO。

バックアップ。

アクセス解析。

画像最適化。

セキュリティ。

便利な機能を追加できる一方で、

プラグインも攻撃対象になります。

今回もWordPress本体ではなく、特定プラグインの脆弱性です。

しかも、設定保存時の権限・nonceチェックが適切に行われず、設定値がPHPファイルに書き込まれることがRCEにつながるとされています。 WPScan

「最新版にしたから安心」でもありません

ここも重要です。

WordPressを更新した。

それだけで終わっていませんか?

確認すべきなのは、
- WordPress本体
- プラグイン
- テーマ
- 不要なプラグイン
- 不要なテーマ
- 各種設定
- サーバー側の設定
などです。

WordPressのセキュリティは、本体だけ見ても判断できません。

そして一番怖いのは「何が入っているかわからない」こと

実際にありがちなのが、
「昔、制作会社に作ってもらった」

「何年も触っていない」

「プラグインはたぶん自動更新されている」

「何が入っているのかよくわからない」

という状態。

これ、かなり危険です。

サイトを普通に表示できていることと、

安全であることは別問題です。

WordPressを放置していませんか?

今回のCVEは、2026年11月9日に公開されたばかりです。

そして現時点では、CVE情報上も修正版が確認できません。 app.opencve.io

だからこそ、

「何か起きてから調べる」のでは遅い。

まず、

自分のWordPressに何が入っているのか。

ここを確認することです。

「自分のサイト、大丈夫?」と思ったら

WordPressを使っているけれど、

何を確認すればいいのかわからない。

そんな場合は、一度サイトの状態を確認してみてください。

当方では、WordPressサイトについて、
- WordPress本体の状態
- プラグインの状態
- テーマの状態
- 不要なプラグイン・テーマ
- セキュリティ上確認すべき設定
- 脆弱性につながる可能性がある箇所
などを確認し、どこに問題があるのかを整理します。

「なんとなく怖い」ではなく、

何が問題なのかを確認する。

これが最初の一歩です。

WordPressを使っているなら、一度確認してください

今回のような脆弱性は、突然出てきます。

そして、

「自分のサイトには関係ない」

と思っている間に、プラグインやテーマの更新状況が古いままになっていることがあります。

WordPressのセキュリティが気になる方は、
お気軽にご相談ください。

参考情報
CVE-2026-115252
Confection 0.4.0~0.4.7
CVSS 10.0(Critical)
認証不要のRCE
現時点で既知の修正版なし。 WPScan

※脆弱性の有無や影響は、利用しているバージョン・構成によって異なります。重要なサイトは、公式情報や利用環境を確認したうえで対応してください。


サービス数100万件のスキルマーケット、あなたにぴったりのサービスを探す