PHPの脆弱性のニュースが気になる方へ|WordPressのホームページをだれかに頼む前に確かめる3つのこと

PHPの脆弱性のニュースが気になる方へ|WordPressのホームページをだれかに頼む前に確かめる3つのこと

記事
IT・テクノロジー
この記事は、2026年10月23日に公式のお知らせで確かめた内容をもとに、10月25日に書いています。

■「うちのサイトは大丈夫?」と思ったら
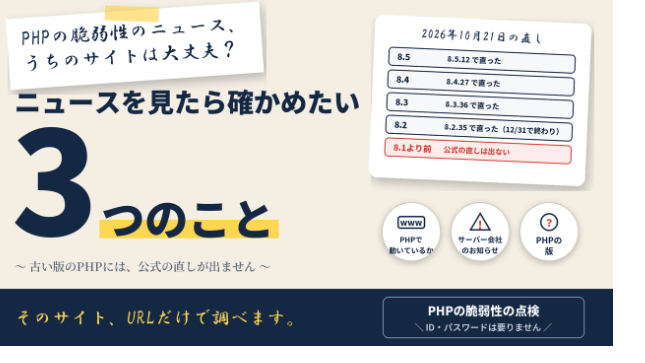
2026年10月21日、PHP(ホームページの裏側で動くプログラムの言葉)に、弱点が2件あると公表されました。どちらも、ログインしなくても、外からサーバーの上でプログラムを動かされるおそれがあるものです。同じ日に、弱点を直した版(8.5.12・8.4.27・8.3.36・8.2.35)が出ています。

だれかに頼む前に、手元で確かめられることが3つあります。

■1つ目:そのサイトはWordPressで作られていますか
WordPressは、PHPで動く仕組みです。WordPressで作ったサイトなら、今回の話に関係があります。
分からないときは、作ってもらった先に「WordPressで作っていますか」と聞くのがいちばん早い方法です。

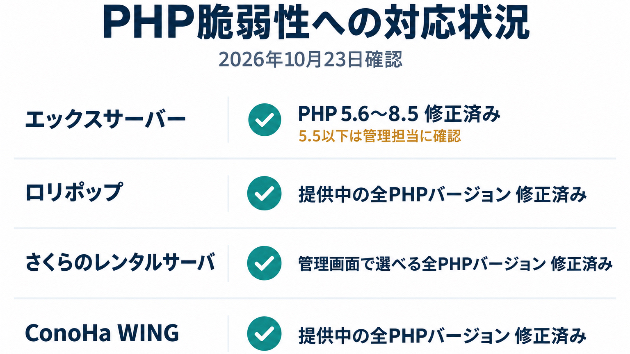
■2つ目:サーバー会社のお知らせは出ていますか
今回の弱点への対応と、お客様にお願いしたいことが、お知らせに出ていないかを、まず確かめます。

■3つ目:管理画面にご自身で入れますか
サーバー会社とWordPressの、どちらの管理画面にも入れないときは、作ってもらった先か、サーバー会社に相談するところから始めます。

■頼むときに最初のメッセージで伝えるとよいこと
・ホームページのアドレス(URL)
・WordPressかどうか
・サーバー会社の名前
・管理画面に、ご自身で入れるか
パスワードは、最初のメッセージには書かないでください。

■やらない方がよいこと
PHPの設定をご自身で変えて、弱点を避けようとすることです。JPCERT/CC(日本で、コンピューターの安全の注意を呼びかける機関)は、更新以外の方法は一部の攻撃の道すじにしか効かず、十分ではないとしています。版を上げるときも、テストをしたうえで進めるようすすめています。

■古い版を使っているときは
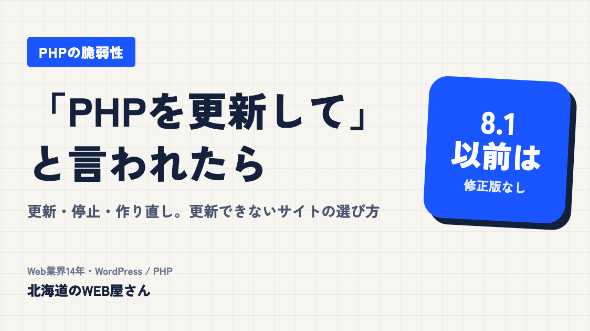
PHP 8.1以前の版には、今回の弱点を直した版が出ていません。JPCERT/CCは、サポートが続いている版へ移ることをすすめています。
また、8.2は直した版が出ていますが、PHPの公式のサポートは2026年12月31日で終わります。

■まずは順番に確かめましょう
2026年10月23日に確かめた時点で、JPCERT/CCの注意喚起には、実際に攻撃されたことを確かめたという記載はありません(その後のお知らせで変わることがあります)。ご自身で設定を急いで変えるより、上の3つを順番に確かめてから相談するのがおすすめです。

出典:PHP公式「Security advisory: Critical remote code execution vulnerabilities, update now」(2026年10月21日)/JPCERT/CC「PHPにおける複数の脆弱性(CVE-2026-109618、CVE-2026-109619)に関する注意喚起」(JPCERT-AT-2026-0033・2026年10月22日)。どちらも2026年10月23日に確認。
WordPressは、WordPress Foundationの商標です。

外から見える範囲で、PHPの版と、WordPress本体・プラグインの更新の状況を確かめる出品もあります(3,000円・税込)。見えない項目もあります。
WordPressのPHPの版と更新の状況を確かめる出品はこちら
サービス数100万件のスキルマーケット、あなたにぴったりのサービスを探す